Qualys обяви TruRisk Eliminate 2.0 с TruConfidence – нов интелигентен модул за анализ и оркестрация на отстраняването на уязвимости, който задвижва визията на Qualys за автономни операции по отстраняване (Autonomous RemOps), нова категория в ерата на авангардния изкуствен интелект. Базиран на богатия опит на Qualys с внедряването на половин милиард корекции за сигурност с по-малко от 0,1% връщане назад (rollback), 40% от които са разгърнати автономно, TruRisk Eliminate съчетава най-новите постижения в автономното отстраняване, интелигентния анализ и оркестрацията, за да помогне на организациите уверено да елиминират киберриска с машинна скорост, като същевременно поддържат устойчивост и непрекъсваемост на бизнеса.
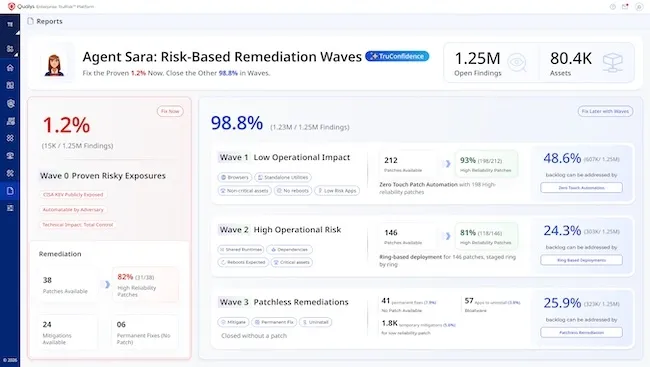
Тъй като изкуственият интелект ускорява откриването и експлоатацията на уязвимости, способността за отстраняване на риска се превърна в критично ограничение. Екипите по сигурност трябва не само да определят какво трябва да бъде поправено, но и да вземат предвид контролите, които вече защитават средата, да изберат подходящ и безопасен път за отстраняване, да управляват риска при внедряване в условията на все по-сложни среди и да проверят дали отстраняването е успешно, без да се нарушават бизнес операциите. Традиционните процеси за отстраняване, изградени около ръчни решения, тикети и точкови продукти, не са проектирани за такова ниво на скорост или сложност.
„С години екипите по сигурност откриваха уязвимости, а екипите по ИТ операции инсталираха корекции за тях. Това предаване на щафетата беше проектирано за времеви рамки на експлоатация, измервани в седмици. С авангардния изкуствен интелект тези времеви рамки вече се измерват в часове и нито един от двата екипа не може да затвори тази празнина самостоятелно“, заяви Джон Нелсън, главен консултативен директор в практиката за сигурност и поверителност на Info-Tech Research Group. „Qualys TruRisk Eliminate дава на специалистите по сигурност работещ начин за осъществяване на отстраняването с машинна скорост, с оценка на надеждността на корекциите, поетапно разгръщане и смекчаване без корекции за сигурност, които намаляват риска от прекъсване на операциите.“
TruConfidence е интелигентният софтуерен модул за оркестрация и отстраняване на киберрискове, който превръща TruRisk Eliminate в оперативен модел за автономни операции по отстраняване (Autonomous RemOps). Той обединява възможностите, представени от Qualys през последните две тримесечия, включително управляваната от изкуствен интелект оценка за надеждност на корекциите (Patch Reliability Score), интелигентно поетапно отстраняване на вълни, оркестрирано от Agent Sara, peer-to-peer разпространение и компенсиращи контроли с аналитични данни, извлечени от внедряването на половин милиард реални корекции за сигурност.
Тези възможности позволяват на организациите да намалят излагането на риск чрез най-малко инвазивното отстраняване, като същевременно избягват дублиращи се защити, вече осигурени от съществуващи контроли. Това установява основния работен цикъл за автономните операции по отстраняване (Autonomous RemOps): поправяне на минимално необходимото, зачитане на съществуващите контроли, избор на правилния път за отстраняване, контрол на внедряването и доказване, че защитата е стабилна.
TruRisk Eliminate с TruConfidence позволява на организациите да:
Отстраняват уязвимости в цялата хибридна повърхност на атака. TruRisk Eliminate вече обхваща периметърни устройства, облачни среди и приложения, а не само крайни точки с инсталиран агент, за да инсталира корекции за сигурност, да смекчава рискове без корекции, да деинсталира, изолира или прилага персонализирани корекции навсякъде, където съществува риск. Активи, които не могат да работят с агент, се обезопасяват чрез скенерите на Qualys и съществуващи интеграции за сигурност и ИТ, така че нищо да не остава в очакване на ръчно временно решение.
Намаляват излагането на риск, когато инсталирането на корекции не е решението. TruConfidence първо отчита защитата от вече съществуващите контроли за сигурност, така че екипите да избегнат дублиране на покритието. Когато все още има рискове, вграденият аналитичен модул за смекчаване на въздействието от трети страни идентифицира наличните компенсиращи контроли и прилага защитни мерки чрез инструменти за сигурност, които клиентите вече използват по своя периметър и крайни точки. Това намалява експозицията, докато се планира или валидира постоянно решение, преминавайки от състояние на „изчакване на корекция за сигурност“ към „предприемане на правилното налично действие“.
Гарантират оперативна непрекъснатост без смущения в бизнеса след отстраняването на уязвимости. След всяко действие TruRisk Eliminate наблюдава състоянието на системата чрез интеграции с партньори като Dynatrace, следейки за скокове в натоварването на процесора, проблеми с паметта и други състояния, влияещи върху услугите. Когато дадено решение се окаже неуспешно, базираният на изкуствен интелект анализ на неуспешни корекции (Patch Failure Analysis) обяснява причината и препоръчва коригиращо действие, като например връщане към предишно състояние (roll-back).
„Автономната експлоатация изисква също толкова автоматизирано отстраняване на уязвимости, но колебанието на организациите не е породено от самата автоматизация, а от липсата на увереност, че тя няма да предизвика прекъсване на работата“, заяви Сумед Такар, президент и главен изпълнителен директор на Qualys. „Ето защо сме развълнувани да представим TruRisk Eliminate с TruConfidence, надграждайки отвъд обикновеното инсталиране на корекции за сигурност, за да превърнем интелигентния анализ за отстраняване на уязвимости в реални действия с Центъра за управление на рисковете (Risk Operations Center – ROC). Така организациите получават увереността бързо да намаляват киберриска, като същевременно ограничават опасенията от сривове.“