ГЛОБАЛНА ЗАПЛАХА: НИСКА
Всички системи функционират нормално. Няма засечени критични кибер инциденти за страната. CISA призовава потребителите на Citrix NetScaler да инсталират корекции след разкриването на нови уязвимости [РИСК: КРИТИЧЕН] Кибератаки засегнаха европейски хранителни вериги: Фризери във френски супермаркети бяха компрометирани, магазини в Нидерландия и Белгия са с нарушена дейност [РИСК: ВИСОК] ⚡ Седмичен обзор: 0-day уязвимости в Helpdesk, фалшиви сертификати, арест на ShinyHunters, малуер, заблуждаващ AI, и още [РИСК: ВИСОК] Ledger потвърди наличието на шпионски чип имплант зад кражбите на криптовалута от хардуерни портфейли [РИСК: ВИСОК] GitLab отстрани сериозна уязвимост, излагаща софтуерни среди на риск от саботаж [РИСК: КРИТИЧЕН] Всички системи функционират нормално. Няма засечени критични кибер инциденти за страната. CISA призовава потребителите на Citrix NetScaler да инсталират корекции след разкриването на нови уязвимости [РИСК: КРИТИЧЕН] Кибератаки засегнаха европейски хранителни вериги: Фризери във френски супермаркети бяха компрометирани, магазини в Нидерландия и Белгия са с нарушена дейност [РИСК: ВИСОК] ⚡ Седмичен обзор: 0-day уязвимости в Helpdesk, фалшиви сертификати, арест на ShinyHunters, малуер, заблуждаващ AI, и още [РИСК: ВИСОК] Ledger потвърди наличието на шпионски чип имплант зад кражбите на криптовалута от хардуерни портфейли [РИСК: ВИСОК] GitLab отстрани сериозна уязвимост, излагаща софтуерни среди на риск от саботаж [РИСК: КРИТИЧЕН]
РЕКЛАМА

Интегрирани ИТ Решения от NodePoint

Професионален хостинг, мрежова сигурност и изграждане на ИТ инфраструктура за вашия бизнес.

Научи повече

Последни новини

ФБР арестува друг заподозрян хакер от групировката ShinyHunters след пробива в системите на агенцията

ФБР арестува нов заподозрян член на изнудваческата хакерска група ShinyHunters във връзка с неотдавнашния пробив в системите на агенцията през външен доставчик.

Прочети статията →
ФБР конфискува домейни, свързани с китайска ботнет мрежа

ФБР конфискува домейни, свързани с китайска ботнет мрежа

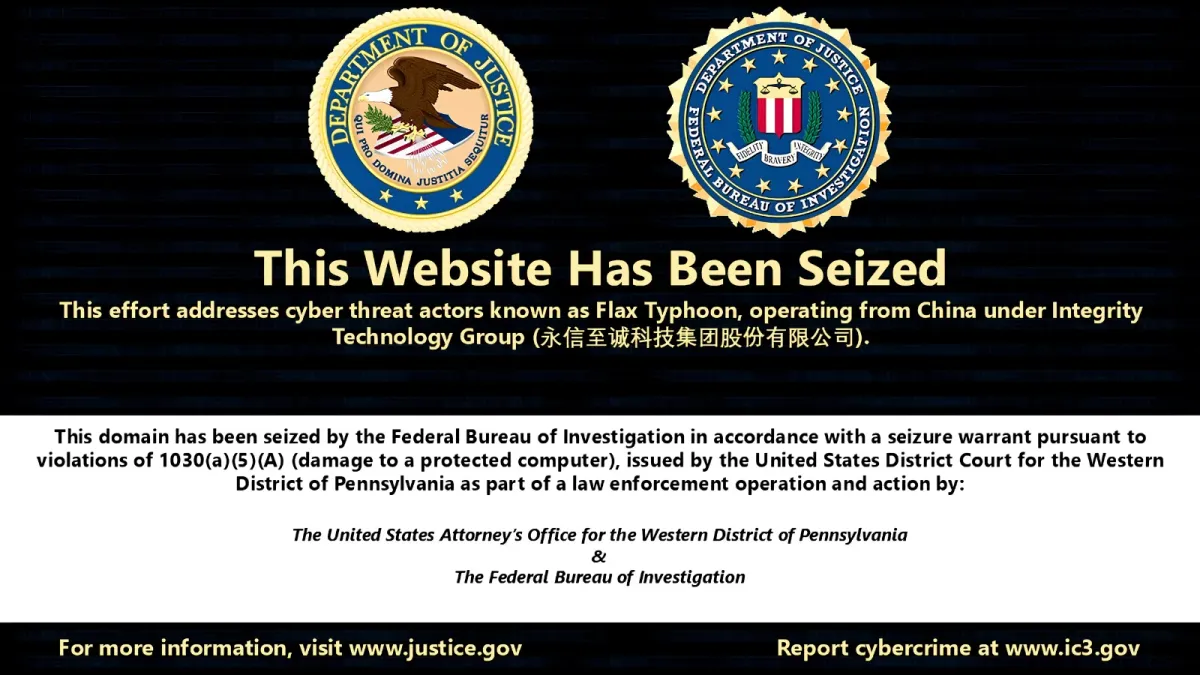
ФБР и Министерството на правосъдието на САЩ иззеха домейни и хакерски инструменти, използвани от китайската група ITG за атаки срещу критична инфраструктура, летища и университети.

Прочети статията →

ФБР ликвидира хакерски инструменти на Flax Typhoon, използвани при глобални кибератаки

ФБР и международни партньори иззеха седем домейна, използвани от китайската хакерска група Flax Typhoon и Integrity Tech за сканиране за уязвимости и атаки срещу критична инфраструктура. Това е второто мащабно неутрализиране на тяхната хакерска инфраструктура след премахването на ботнета им през 2024 г.

Прочети статията →
Изтекли чат логове показват, че Silent Ransom е изнудила за над $200 000 000 за 6 месеца без да криптира данни

Изтекли чат логове показват, че Silent Ransom е изнудила за над $200 000 000 за 6 месеца без да криптира данни

Изтекли вътрешни чатове от Silent Ransom Group разкриват, че хакерската група е изнудила над 200 милиона долара от десетки организации чрез кражба на данни без използване на криптиращ зловреден софтуер.

Прочети статията →
ФБР конфискува инструменти за сканиране за уязвимости и целеви фишинг, използвани от хакери, свързани с Китай

ФБР конфискува инструменти за сканиране за уязвимости и целеви фишинг, използвани от хакери, свързани с Китай

ФБР и Министерството на правосъдието на САЩ конфискуваха седем домейна, използвани от китайската група Integrity Technology Group за сканиране на критична инфраструктура и провеждане на целеви фишинг атаки.

Прочети статията →

CISA, FBI, NSA и международни партньори предупреждават за базирана в Китай компания за киберсигурност, осигуряваща възможности на автори на заплахи да атакуват множество сектори от критичната инфраструктура в световен мащаб

CISA, FBI, NSA и международни партньори предупреждават за базираната в Китай компания Integrity Technology Group, която подпомага киберпрестъпници да атакуват критична инфраструктура в световен мащаб.

Прочети статията →
ФБР: Свързани с Китай хакери са управлявали портал за достъп на трети страни до откраднати имейли

ФБР: Свързани с Китай хакери са управлявали портал за достъп на трети страни до откраднати имейли

ФБР и международни служби разкриха мащабна кампания на китайската компания „Integrity Technology Group“, засегнала правителствени, здравни и критични среди. Атакуващите са компрометирали мрежи чрез известни уязвимости и са предоставяли достъп до открадната електронна поща на трети страни.

Прочети статията →
UAC-0099 атакува служители на украинското правителство с ASHVEIN RAT, криещ команди в HTML

UAC-0099 атакува служители на украинското правителство с ASHVEIN RAT, криещ команди в HTML

Групата за кибершпионаж UAC-0099 използва новия зловреден код ASHVEIN, скриващ команди в HTML елементи, за атаки срещу украински държавни и логистични среди.

Прочети статията →
Военнослужещ от Кралския военноморски флот е обвинен в шпионаж в полза на чужда държава

Военнослужещ от Кралския военноморски флот е обвинен в шпионаж в полза на чужда държава

Военнослужещ от британския Кралски военноморски флот е обвинен в шпионаж и неоторизирано боравене със защитена информация в полза на чужда държава съгласно Закона за националната сигурност.

Прочети статията →
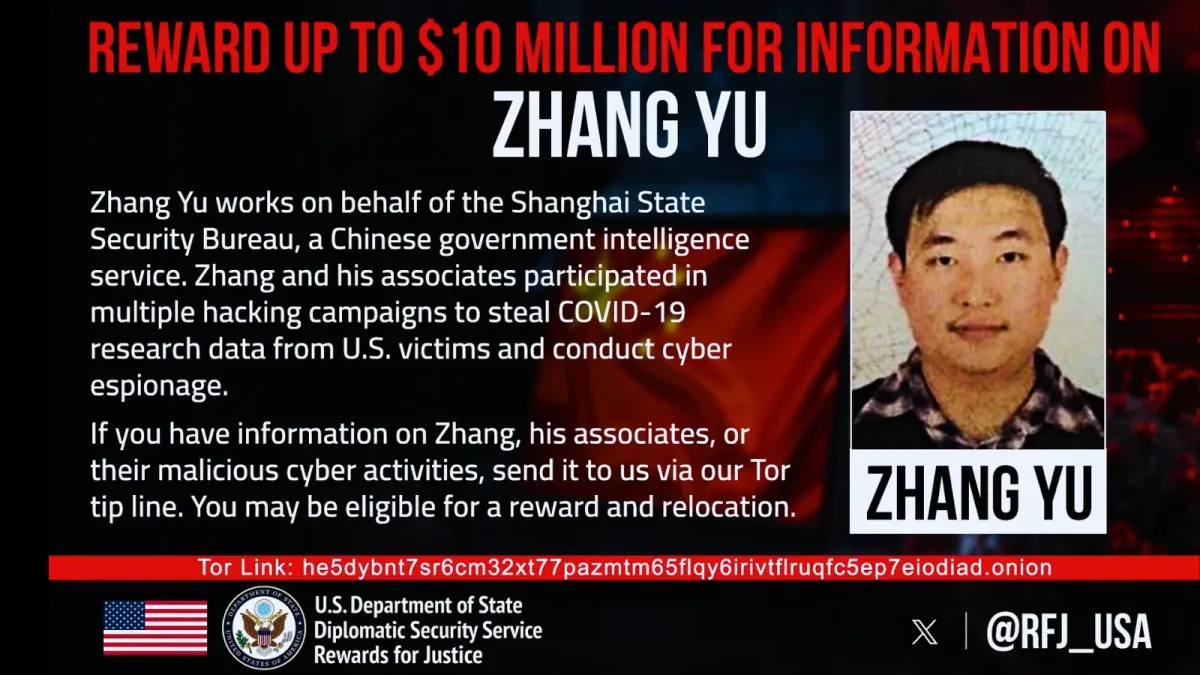
САЩ предлагат до 10 милиона долара за информация за Чжан Юй, обвинен за хакерските атаки HAFNIUM

САЩ предлагат до 10 милиона долара за информация за Чжан Юй, обвинен за хакерските атаки HAFNIUM

Държавният департамент на САЩ предлага награда от до 10 милиона долара за информация относно китайския гражданин Чжан Юй, обвинен за участие в мащабните кибератаки срещу Microsoft Exchange Server през 2021 г.

Прочети статията →
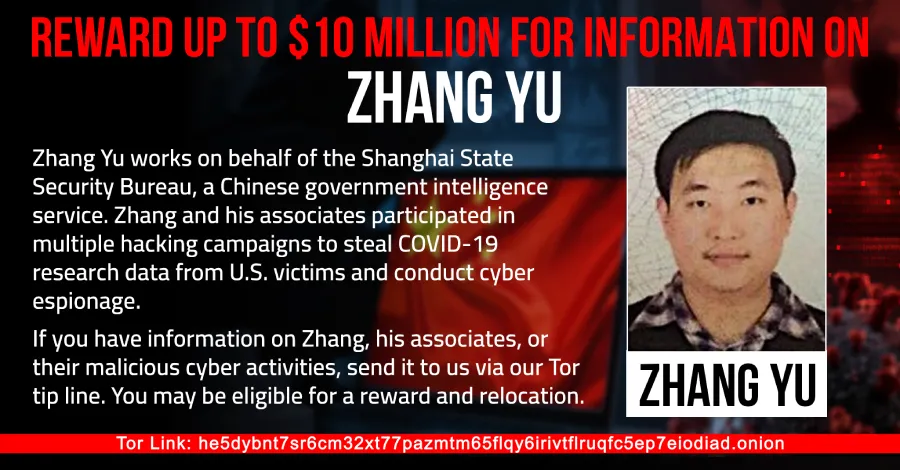
САЩ предлагат награда от $10 милиона за китайски хакер, опитал да открадне изследвания за COVID-19

САЩ предлагат награда от $10 милиона за китайски хакер, опитал да открадне изследвания за COVID-19

САЩ предлагат награда до 10 милиона долара за информация за китайския хакер Чжан Юй, обвинен в извършване на кибератаки срещу американски институции с цел кражба на изследвания за COVID-19.

Прочети статията →
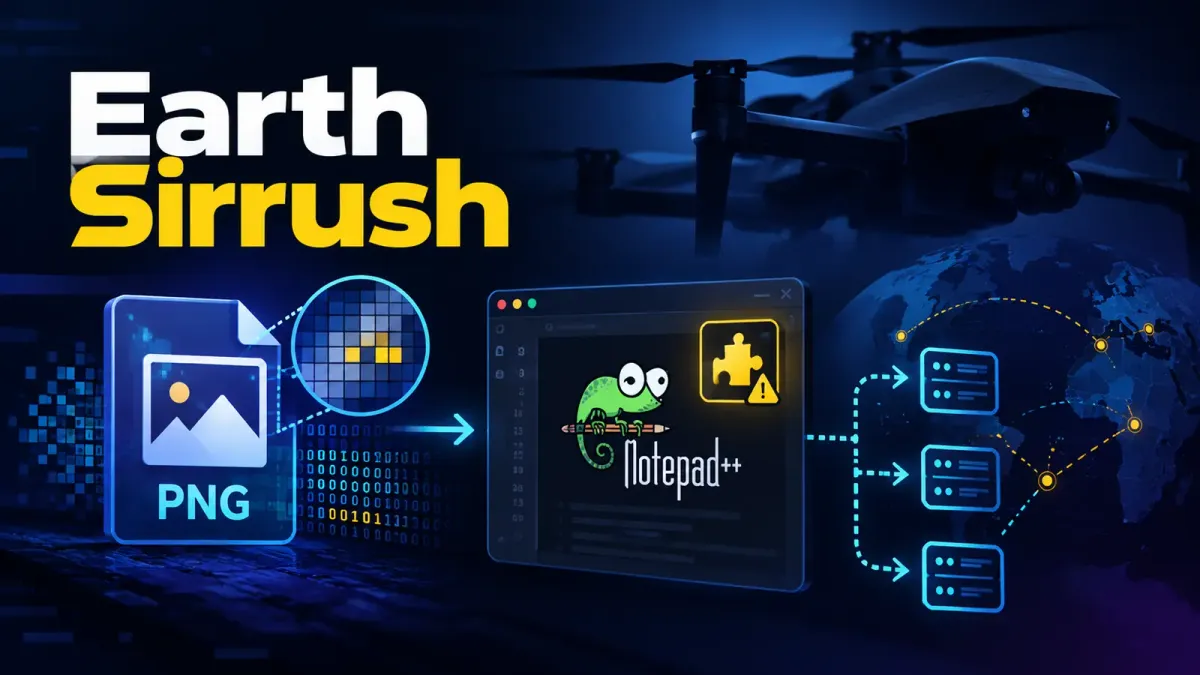
Earth Sirrush използва PNG стеганография и злонамерени приставки на Notepad++ за разгръщане на шпионски зловреден софтуер

Earth Sirrush използва PNG стеганография и злонамерени приставки на Notepad++ за разгръщане на шпионски зловреден софтуер

Earth Sirrush, руски атакуващ, използва сложни техники като PNG стеганография и злонамерени приставки на Notepad++ за шпионаж срещу украински организации, като разгръща нови семейства зловреден софтуер, включително ASHVEIN.

Прочети статията →
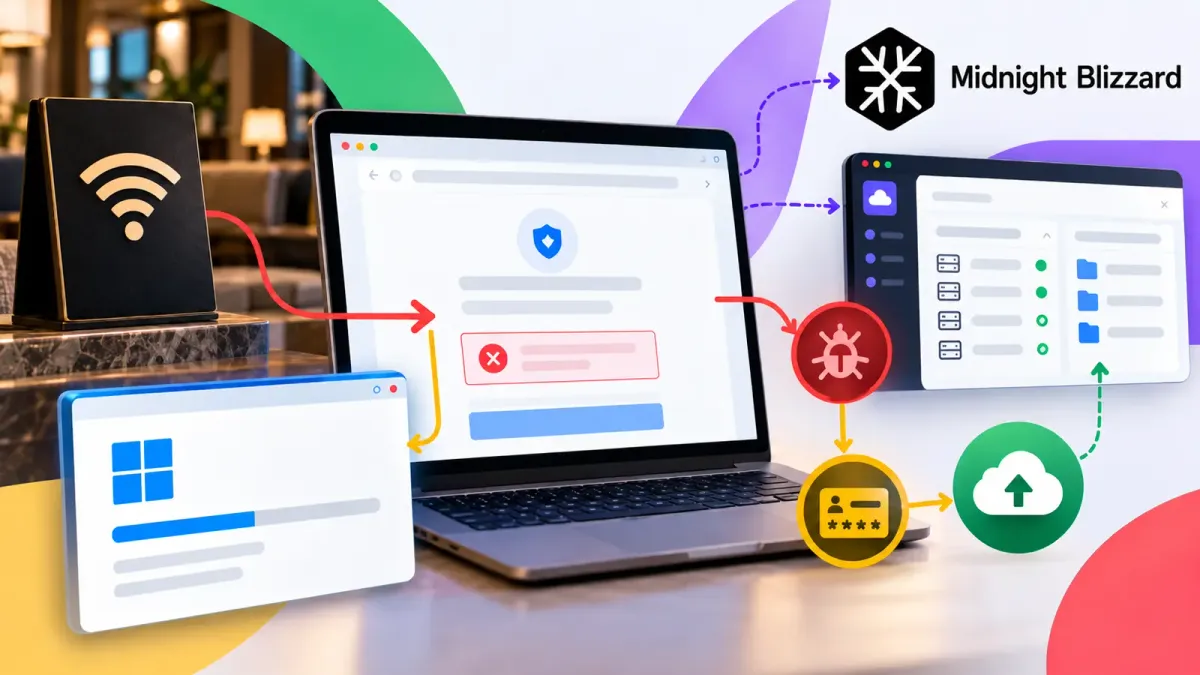
Midnight Blizzard злоупотребява с входни портали (Captive Portals) на хотелски Wi-Fi мрежи за разпространение на зловреден софтуер и кражба на данни за достъп

Midnight Blizzard злоупотребява с входни портали (Captive Portals) на хотелски Wi-Fi мрежи за разпространение на зловреден софтуер и кражба на данни за достъп

Хакерската група Midnight Blizzard компрометира входни портали за безжичен интернет в хотели, за да подменя страниците за удостоверяване с фишинг капани и фалшиви актуализации, крадейки корпоративни сесии и инсталирайки зловреден софтуер.

Прочети статията →
Свързаната с Китай група TA419 атакува американски експерти по политика за изкуствен интелект чрез Microsoft AitM фишинг

Свързаната с Китай група TA419 атакува американски експерти по политика за изкуствен интелект чрез Microsoft AitM фишинг

Свързаната с Китай шпионска група TA419 провежда таргетирани фишинг атаки срещу експерти по политики за изкуствен интелект в САЩ, използвайки усъвършенстваната AitM техника Frameless BitB за прихващане на сесии в Microsoft.

Прочети статията →