ГЛОБАЛНА ЗАПЛАХА: НИСКА
Всички системи функционират нормално. Няма засечени критични кибер инциденти за страната. CISA призовава потребителите на Citrix NetScaler да инсталират корекции след разкриването на нови уязвимости [РИСК: КРИТИЧЕН] Кибератаки засегнаха европейски хранителни вериги: Фризери във френски супермаркети бяха компрометирани, магазини в Нидерландия и Белгия са с нарушена дейност [РИСК: ВИСОК] ⚡ Седмичен обзор: 0-day уязвимости в Helpdesk, фалшиви сертификати, арест на ShinyHunters, малуер, заблуждаващ AI, и още [РИСК: ВИСОК] Ledger потвърди наличието на шпионски чип имплант зад кражбите на криптовалута от хардуерни портфейли [РИСК: ВИСОК] GitLab отстрани сериозна уязвимост, излагаща софтуерни среди на риск от саботаж [РИСК: КРИТИЧЕН] Всички системи функционират нормално. Няма засечени критични кибер инциденти за страната. CISA призовава потребителите на Citrix NetScaler да инсталират корекции след разкриването на нови уязвимости [РИСК: КРИТИЧЕН] Кибератаки засегнаха европейски хранителни вериги: Фризери във френски супермаркети бяха компрометирани, магазини в Нидерландия и Белгия са с нарушена дейност [РИСК: ВИСОК] ⚡ Седмичен обзор: 0-day уязвимости в Helpdesk, фалшиви сертификати, арест на ShinyHunters, малуер, заблуждаващ AI, и още [РИСК: ВИСОК] Ledger потвърди наличието на шпионски чип имплант зад кражбите на криптовалута от хардуерни портфейли [РИСК: ВИСОК] GitLab отстрани сериозна уязвимост, излагаща софтуерни среди на риск от саботаж [РИСК: КРИТИЧЕН]
РЕКЛАМА

Интегрирани ИТ Решения от NodePoint

Професионален хостинг, мрежова сигурност и изграждане на ИТ инфраструктура за вашия бизнес.

Научи повече

Последни новини

Нови Unicode символи позволяват на атакуващи да създават убедителни наподобяващи домейни за фишинг

Нови Unicode символи позволяват на атакуващи да създават убедителни наподобяващи домейни за фишинг

Открити са нови Unicode символи, които позволяват създаването на фалшиви домейни, изглеждащи идентично с легитимни брандове в Chromium браузъри. Това значително повишава риска от успешни фишинг атаки без явни предупреждения от браузъра.

Прочети статията →
Фишинг кампания чрез Microsoft Power BI разпространява фалшиви ScreenConnect RMM инсталации за постоянен достъп

Фишинг кампания чрез Microsoft Power BI разпространява фалшиви ScreenConnect RMM инсталации за постоянен достъп

Фишинг кампания злоупотребява с легитимни публични отчети в Microsoft Power BI, за да заобиколи защитите и да инсталира нерегламентирани ScreenConnect клиенти за постоянен отдалечен достъп.

Прочети статията →
Microsoft Teams ще предупреждава потребителите за зловредни връзки, скрити в QR кодове

Microsoft Teams ще предупреждава потребителите за зловредни връзки, скрити в QR кодове

Microsoft Teams добавя автоматична проверка на QR кодове чрез Microsoft Defender for Office 365, която засича зловредни връзки след доставяне на съобщението и предупреждава потребителите.

Прочети статията →
Хакери използват отрицателни отзиви за хотели, за да разпространяват зловреден код, скриващ C2 в блокчейн

Хакери използват отрицателни отзиви за хотели, за да разпространяват зловреден код, скриващ C2 в блокчейн

Киберпрестъпници насочват фишинг кампании към служители в хотели с фалшиви оплаквания от гости, разпространявайки зловредния код EtherRAT и TONResolver, които използват публични блокчейн мрежи за намиране на своите командни сървъри.

Прочети статията →

Ютубъри са обект на фишинг атаки с фалшиви спонсорства и „потвърждение на канал“

Киберпрестъпници атакуват YouTube създатели чрез фишинг схеми с фалшиви спонсорства и платформи за сътрудничество, извличайки техните данни за достъп до Google профили.

Прочети статията →
ФБР ликвидира център за измами в Гана и иззе над 300 устройства в рамките на операция Blackout

ФБР ликвидира център за измами в Гана и иззе над 300 устройства в рамките на операция Blackout

В рамките на операция Blackout на ФБР е ликвидиран център за онлайн измами в Гана, при което са иззети над 300 устройства и са идентифицирани десетки жертви и заподозрени.

Прочети статията →

Microsoft Teams ще поддържа инструменти на трети страни за откриване на дийпфейк

Microsoft Teams въвежда нови функции за сигурност, включително поддръжка за външни инструменти за откриване на дийпфейк и защита срещу фалшифициране на самоличност при срещи.

Прочети статията →
Phishing комплектът Wazza се насочва към банковия, държавния и производствения сектор в САЩ, ЕС и Австралия

Phishing комплектът Wazza се насочва към банковия, държавния и производствения сектор в САЩ, ЕС и Австралия

Новооткритият фишинг комплект Wazza използва многостепенно маршрутизиране и филтриране на трафика, за да скрие крайната си страница от автоматизирани системи за сигурност. Кампанията таргетира организации от критични сектори в САЩ, Европа и Австралия чрез Device Code фишинг с тема Adobe.

Прочети статията →
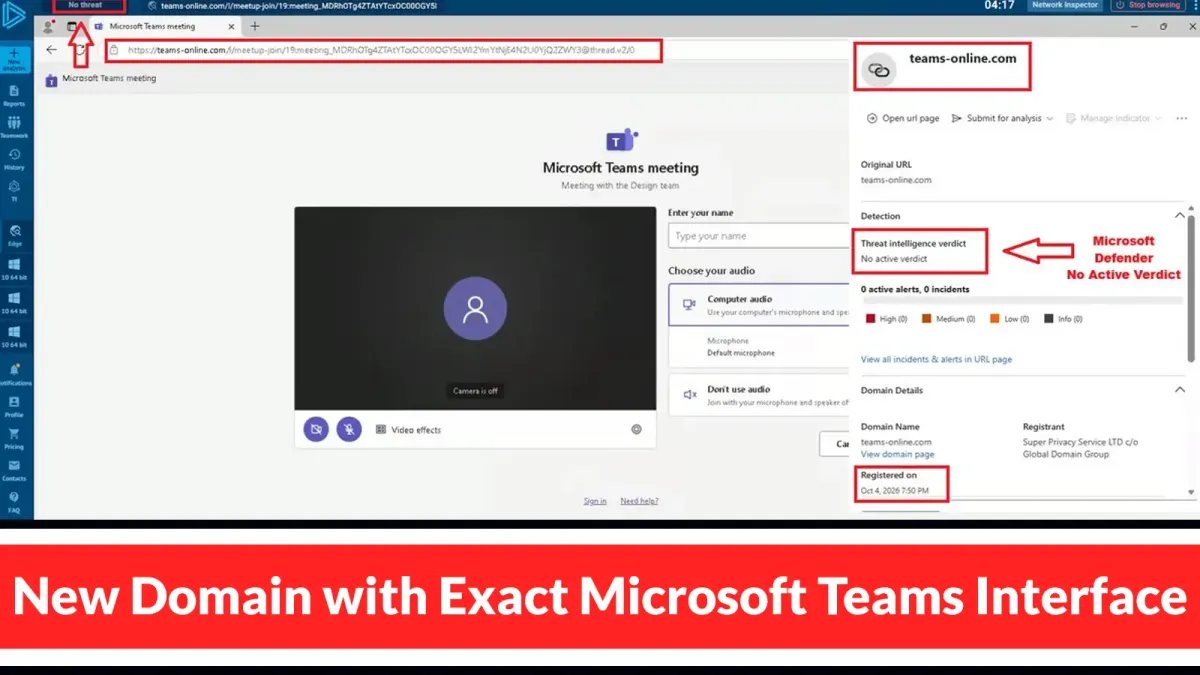
Хакери регистрираха новโดмейн с идентичен интерфейс на Microsoft Teams за кражба на данни за вход

Хакери регистрираха новโดмейн с идентичен интерфейс на Microsoft Teams за кражба на данни за вход

Открит е нов фишинг сайт (teams-online[.]com), който копира изцяло страницата за вход и интерфейса на Microsoft Teams с цел кражба на потребителски данни за достъп до служебни акаунти.

Прочети статията →
Изкуственият интелект не променя изключителното значение на автентикацията, защитена от фишинг, твърди Okta

Изкуственият интелект не променя изключителното значение на автентикацията, защитена от фишинг, твърди Okta

Нов доклад на Okta показва, че въпреки навлизането на изкуствения интелект в кибератаките, основният приоритет на атакуващите остава компрометирането на идентификационните данни. Използването на автентикация, защитена от фишинг, може да предотврати до 99,75% от опитите за прихващане на профили.

Прочети статията →

Hoxhunt разширява Respond за автоматизиране на разследванията на фишинг и премахването на имейли

Hoxhunt разширява функционалностите на платформата си Respond, позволявайки автоматично разследване на фишинг съобщения и бързото им премахване от пощенските кутии на служителите.

Прочети статията →
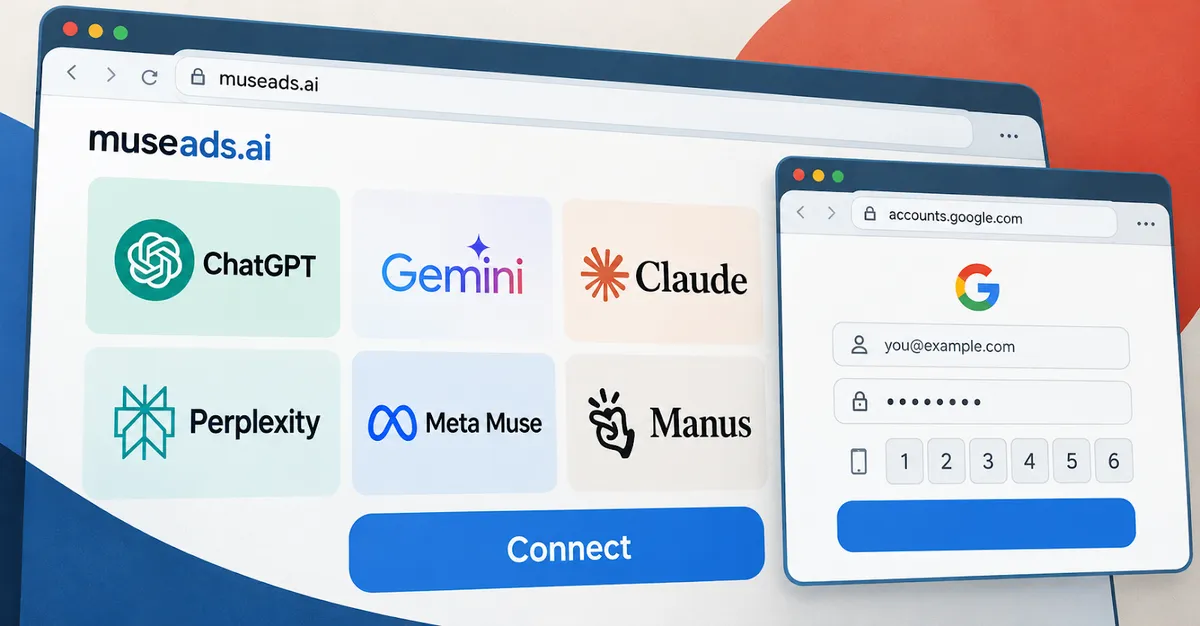
Фалшиви рекламни портали за ChatGPT, Gemini и Claude прихващат идентификационни данни и MFA кодове

Фалшиви рекламни портали за ChatGPT, Gemini и Claude прихващат идентификационни данни и MFA кодове

Открита е мащабна фишинг кампания, използваща фалшиви рекламни портали за популярен AI софтуер (ChatGPT, Gemini, Claude), за да краде идентификационни данни и MFA кодове чрез техниката „браузър в браузъра“.

Прочети статията →
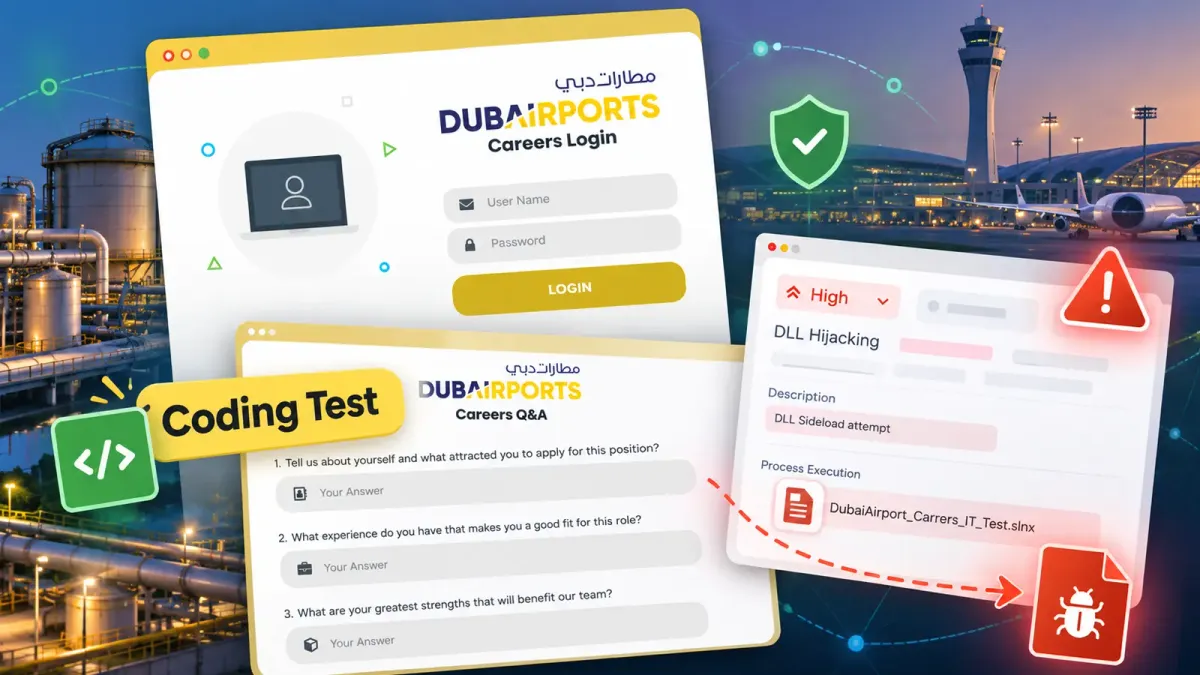
Ирански хакери използват фалшив тест по програмиране от летището в Дубай, за да атакават иракска критична инфраструктура

Ирански хакери използват фалшив тест по програмиране от летището в Дубай, за да атакават иракска критична инфраструктура

Ирански киберпрестъпници насочват атаки срещу иракска критична инфраструктура, използвайки фалшив процес за подбор на персонал от името на летището в Дубай с капан под формата на Visual Studio проект.

Прочети статията →