
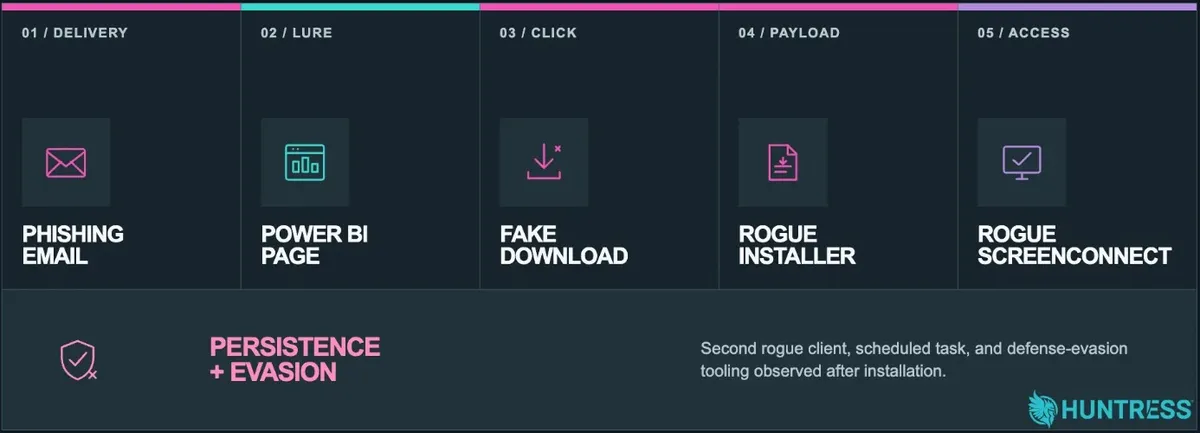
Фишинг кампания злоупотребява с Microsoft Power BI, за да разпространява фалшиви инсталации на ScreenConnect и да предостави на атакуващите постоянен отдалечен достъп до Windows системи.
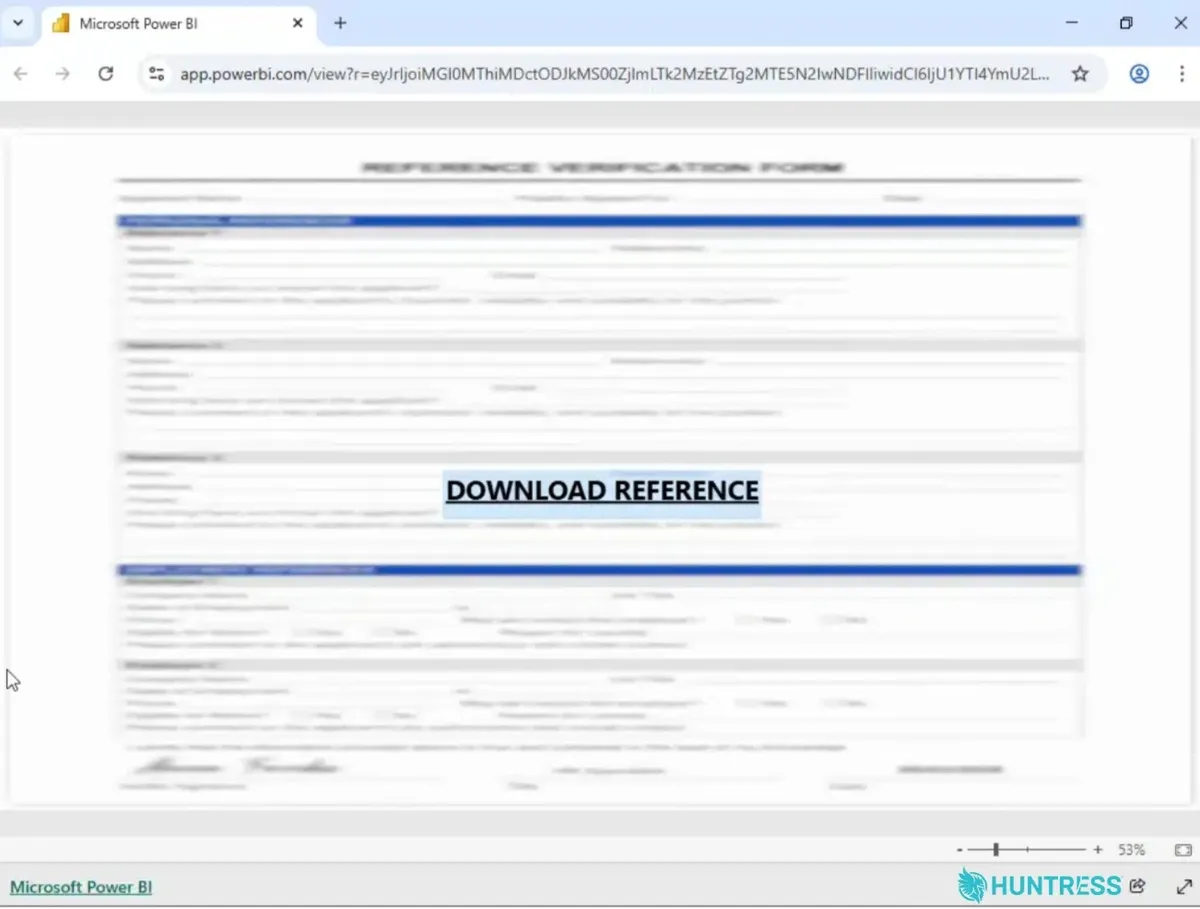
Операцията използва фалшив референтен документ, хостван на действителната услуга на Microsoft, което прави първоначалната връзка да изглежда сигурна, преди да пренасочи жертвите към страници за изтегляне, контролирани от атакуващите.
Атаката не зависи от докладвана софтуерна уязвимост в Power BI. Вместо това тя превръща доверието в позната бизнес платформа в маршрут за доставка на софтуер за дистанционно наблюдение и управление (RMM).
ScreenConnect е легитимен софтуер за поддръжка, но тези инсталации свързват жертвите с инфраструктура, контролирана от атакуващите.
Изследователи от Huntress идентифицираха кампанията, стартирала на 10 септември 2026 г., и я описаха подробно в своя доклад за Power BI фишинг, публикуван на 7 октомври.
Те наблюдаваха няколко засегнати крайни точки. Отделно историческо проучване откри същия уникален клиент и конфигурация на още 22 допълнителни крайни точки при отделни инциденти, които не са непременно част от същата кампания.
Фишинг кампания чрез Microsoft Power BI
Веригата започва с фишинг имейл през Outlook, въпреки че Huntress не успяха да възстановят първоначалното съобщение. Неговата връзка отваря замъглен референтен формуляр в Power BI с бутон „Download Reference“.
Подобни фишинг атаки, свързани с плащания чрез ScreenConnect, също заменят очакваните документи с инсталатори за отдалечен достъп, показвайки защо контекстът на изтеглянето е от значение.
От Huntress обясняват, че атакуващите преди това са създавали публични табла за управление в Power BI чрез контролирани от тях профили, включително компрометирани или за еднократна употреба, и са вграждали злонамерени връзки в тях.
Тъй като първият адрес принадлежи на Microsoft, шлюзовете за сигурност, които се доверяват на домейна, могат да пропуснат съобщението. Опасността се появява, след като потребителят последва подканата за изтегляне на фалшивия референтен документ.
Кликвайки върху бутона, се отваря контролирана от атакуващите страница, която проверява операционната система на посетителя, версията на браузъра, размера на екрана, потребителския агент (user-agent), признаци за автоматизация и други детайли.
Тя изпраща IP адреси, местоположение, информация за браузъра и активност при изтегляне към Telegram бот. Посетителите, които не преминат успешно проверките, биват пренасочвани другаде.
Един от вариантите приема десктоп системи с Windows, като същевременно филтрира Microsoft или неизвестни доставчици на интернет услуги. Тези проверки помагат за отсяване на скенери и изследователи.
След кратко забавяне JavaScript активира скрита връзка за изтегляне, след което показва съобщение, твърдящо, че формулярът за референтна проверка е изтеглен успешно. Самото изтегляне на инсталатора не представлява доказателство за изпълнение.
Два клиента разширяват отдалечения достъп
Първоначалният инсталатор произхожда от клиентски акаунт (tenant) на ScreenConnect, повторно използван в различни варианти с различни параметри за достъп на гости (guest-access). Той установява един фалшив клиент, свързан към ретранслатор (relay) на ScreenConnect, който след това инсталира друг клиент, свързан с отделна инфраструктура на атакуващите.
По-ранни фишинг кампании с легитимни RMM инструменти показват същата по-широка зависимост от доверени приложения за поддръжка, без да се доказва споделено авторство на заплахата. При един от инцидентите първият клиент изпълнява команден файл, който стартира PowerShell скрипт от временна директория.
Скриптът изтегля и изпълнява втория инсталатор, след което премахва първия екземпляр на ScreenConnect. Huntress оценява това премахване като вероятен опит за избягване на засичане.
Атакуващите също така изпълняват инструмент, за който Huntress счита, че е проектиран да скрива активността им от потребителите и софтуера за сигурност. В един от случаите планирана задача (scheduled task) изпълнява скрипта за възстановяване на всеки две минути, преди центърът за операции по сигурността (SOC) да спре атаката.
Множеството клиенти могат да оставят резервен маршрут за достъп, след като защитниците отстранят единия от тях. Докладът не посочва конкретна киберпрестъпна група и не установява кражба на данни. Констатациите описват веригата за доставка и постоянния достъп, а не потвърдена атака с рансъмуер.
За защитниците важното разграничение е собствеността: реално приложение за отдалечена поддръжка става опасно, когато неизвестна страна контролира връзката му и го инсталира чрез подвеждаща заявка за документ.
Huntress препоръчва преглед на контролите срещу фишинг за доверени облачни връзки, мониторинг за неочаквани инсталации на ScreenConnect и ограничаване на инструментите за отдалечен достъп само до одобрени инстанции.
Екипите трябва да разследват наличието на множество RMM клиенти, необичайни скриптове и нови планирани задачи. Свързването на изтегляния, изпълнение и изходящ трафик, както е обяснено в техниките за откриване на злоупотреби с доверени инструменти, помага да се разграничи оторизираната поддръжка от неоторизиран достъп на атакуващи.
Индикатори за компрометиране (IoCs)
| Тип | Индикатор | Роля |
|---|---|---|
| SHA-256 | 5956f9afb3ba610c38b2cfda88dd15be98783963769a12020c93ce05e749b3c3 | Първоначален клиент |
| SHA-256 | f048400c23add8c75abe189393d33c873c02c74eeaf43d47b950c8d643763b35 | Вторичен клиент |
| Client ID | 2b302081e9e777d0 | Първоначална инстанция |
| Client ID | 43773b3da4ccb17b | Вторична инстанция |
| Име на файл | ScreenConnect.ClientService.exe | И двата клиента |
| Име на файл | ScreenConnect.ClientSetup.exe | Първоначален инсталатор |
| Име на файл | LyN03DvVjUKPrun.cmd | Команден файл |
| Скрипт | SCAutoFix.ps1 | Скрипт за възстановяване |
| Задача | SCAutoRepairEvery2Min | Изпълнение на всеки две минути |
| Име на файл | HideUL_x64.exe | Инструмент за евазия |
| URL | hxxps[://]app[.]powerbi[.]com/view?r=eyJrIjoiNTk0NmViNDktYzM1Yy00MjEwLTkyZTctNGU5ZTJmYzMzYjEwIiwidCI6IjU1YTI4YmU2LTFiYzQtNDIzMS05MTA0LTdkMmFlYTVmMGZhNiJ9 | Примамка с референтен документ |
| URL | hxxps[://]dailylifeproject[.]site/S/ | Междинна страница (staging) |
| URL | hxxps[://]burnsworth[.]site/S/main.html | Междинен вариант (staging) |
| URL | hxxps[://]essaywritingservice[.]site/S/main[.]html | Междинен вариант (staging) |
| URL | hxxps[://]openpediatrics[.]site/S/main.html | Междинен вариант (staging) |
| Пренасочване | check.vykyn[.]click/E/ | Неуспешни проверки |
| URL | hxxps[://]hamham27[.]screenconnect[.]com/Bin/ScreenConnect.ClientSetup.exe?e=Access&y=Guest&t=ILEAYEASAN | Изтегляне на инсталатор |
| URL | hxxps[://]hamham27[.]screenconnect[.]com/Bin/ScreenConnect.ClientSetup.exe?e=Access&y=Guest&t=PERFECTO | Вариант на инсталатор |
| URL | hxxps[://]hamham27[.]screenconnect[.]com/Bin/ScreenConnect.ClientSetup.exe?e=Access&y=Guest&t=PAPASUPE | Вариант на инсталатор |
| Домейн | instance-g01s1n-relay[.]screenconnect[.]com | Първоначален ретранслатор (relay) |
| Домейн | onthegotree[.]site | Вторична инфраструктура |
| URL | hxxps[://]onthegotree[.]site/Bin/ScreenConnect.ClientSetup.msi?e=Access&y=Guest | Вторичен инсталатор |
| Път | C:\Temp\ScreenConnect.ClientSetup.msi | Път до инсталатор |
| Път | C:\Users\ScreenConnect.ClientSetup (6).exe | Докладван запазен път |
Забележка: IP адресите и домейните са умишлено деактивирани (defanged, напр. [.]), за да се предотврати случайно разрешаване на имена или превръщането им в хипервръзки. Възстановете ги само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.