ГЛОБАЛНА ЗАПЛАХА: НИСКА
Всички системи функционират нормално. Няма засечени критични кибер инциденти за страната. CISA призовава потребителите на Citrix NetScaler да инсталират корекции след разкриването на нови уязвимости [РИСК: КРИТИЧЕН] Кибератаки засегнаха европейски хранителни вериги: Фризери във френски супермаркети бяха компрометирани, магазини в Нидерландия и Белгия са с нарушена дейност [РИСК: ВИСОК] ⚡ Седмичен обзор: 0-day уязвимости в Helpdesk, фалшиви сертификати, арест на ShinyHunters, малуер, заблуждаващ AI, и още [РИСК: ВИСОК] Ledger потвърди наличието на шпионски чип имплант зад кражбите на криптовалута от хардуерни портфейли [РИСК: ВИСОК] GitLab отстрани сериозна уязвимост, излагаща софтуерни среди на риск от саботаж [РИСК: КРИТИЧЕН] Всички системи функционират нормално. Няма засечени критични кибер инциденти за страната. CISA призовава потребителите на Citrix NetScaler да инсталират корекции след разкриването на нови уязвимости [РИСК: КРИТИЧЕН] Кибератаки засегнаха европейски хранителни вериги: Фризери във френски супермаркети бяха компрометирани, магазини в Нидерландия и Белгия са с нарушена дейност [РИСК: ВИСОК] ⚡ Седмичен обзор: 0-day уязвимости в Helpdesk, фалшиви сертификати, арест на ShinyHunters, малуер, заблуждаващ AI, и още [РИСК: ВИСОК] Ledger потвърди наличието на шпионски чип имплант зад кражбите на криптовалута от хардуерни портфейли [РИСК: ВИСОК] GitLab отстрани сериозна уязвимост, излагаща софтуерни среди на риск от саботаж [РИСК: КРИТИЧЕН]
РЕКЛАМА

Интегрирани ИТ Решения от NodePoint

Професионален хостинг, мрежова сигурност и изграждане на ИТ инфраструктура за вашия бизнес.

Научи повече

Последни новини

PCI SSC призовава за човешко одобрение при действия на AI агенти, свързани с данни на картодържатели

PCI SSC публикува нови насоки за сигурност за AI среди при разплащания, като препоръчва задължително човешко одобрение при критични действия с данни на картодържатели.

Прочети статията →

Оценяване на тежките дни и как да изградим икономически модел за решения в областта на сигурността

Иван Миленкович от Qualys обяснява как ръководителите по сигурността могат да изградят икономически модел за квантификация на кибер риска, който свързва техническите уязвимости с потенциалните финансови загуби за бизнеса.

Прочети статията →

Хората, които познават passkeys най-добре, все още въвеждат пароли

Въпреки че 87% от ИТ и киберспециалистите познават технологията passkeys, 43% от тях продължават да използват традиционни пароли за работните си профили. Доклад на Yubico и Okta подчертава риска от запазване на остарелите навици за автентификация и необходимостта от внедряване на защитени от фишинг решения.

Прочети статията →
Месец на информираността за киберсигурността 2026 – Не им улеснявайте работата

Месец на информираността за киберсигурността 2026 – Не им улеснявайте работата

Статията разглежда Месеца на информираността за киберсигурността през 2026 г. и акцентира върху изграждането на ежедневни навици за защита срещу модерни фишинг и социално-инженерни атаки.

Прочети статията →

AI Agent Gateway: Инструмент с отворен код премахва идентификационните данни от конфигурациите на AI агентите

Tuskira представи AI Agent Gateway – инструмент с отворен код, който предотвратява съхранението на чувствителни идентификационни данни и API ключове в конфигурационните файлове на AI агенти.

Прочети статията →
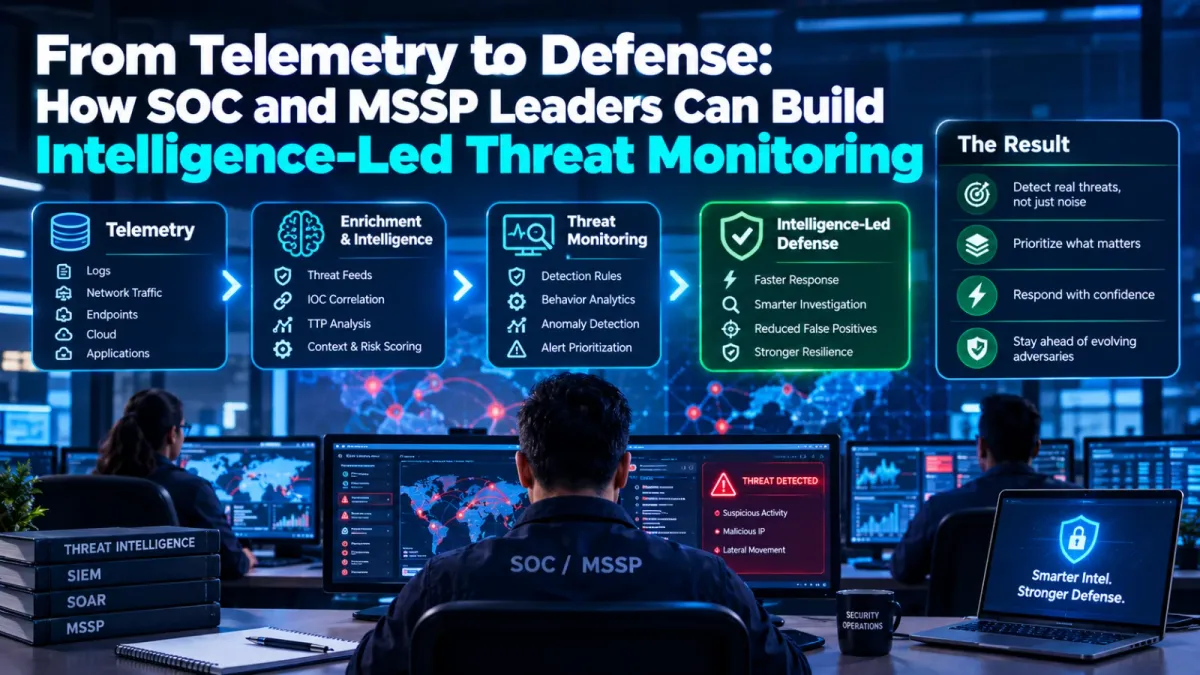
От телеметрия към защита: Как лидерите на SOC и MSSP могат да изградят мониторинг на заплахи, воден от разузнавателни данни

От телеметрия към защита: Как лидерите на SOC и MSSP могат да изградят мониторинг на заплахи, воден от разузнавателни данни

Статията представя практическа рамка за изграждане на мониторинг на заплахи и инженеринг на откриването (detection engineering), базирани на разузнавателни данни (Threat Intelligence) чрез решенията на ANY.RUN.

Прочети статията →

Как да защитите RMM софтуера: 8 контроли, които MSP доставчиците трябва да тестват

Статията разглежда основните контроли за сигурност, които доставчиците на управлявани услуги (MSP) трябва да тестват при избора и внедряването на софтуер за дистанционно наблюдение и управление (RMM). Акцентира се върху намаляването на рисковете от компрометиране на централизираната инфраструктура за управление.

Прочети статията →
Топ 10 най-добри инструмента за достъп точно навреме (JIT) през 2026 г. [Класация и оценки]

Топ 10 най-добри инструмента за достъп точно навреме (JIT) през 2026 г. [Класация и оценки]

Обзор и класация на 10-те най-добри инструмента за управление на привилегирован достъп точно навреме (Just-in-Time Access) през 2026 г. за постигане на архитектура с нулеви постоянни привилегии (Zero Standing Privileges).

Прочети статията →

Съответствие с NIS2: 7 евтини стъпки за защита на идентификационните данни

Статията разглежда седем достъпни и бързи за внедряване мерки за защита на идентификационните данни, които помагат на организациите да постигнат съответствие с директивата NIS2.

Прочети статията →
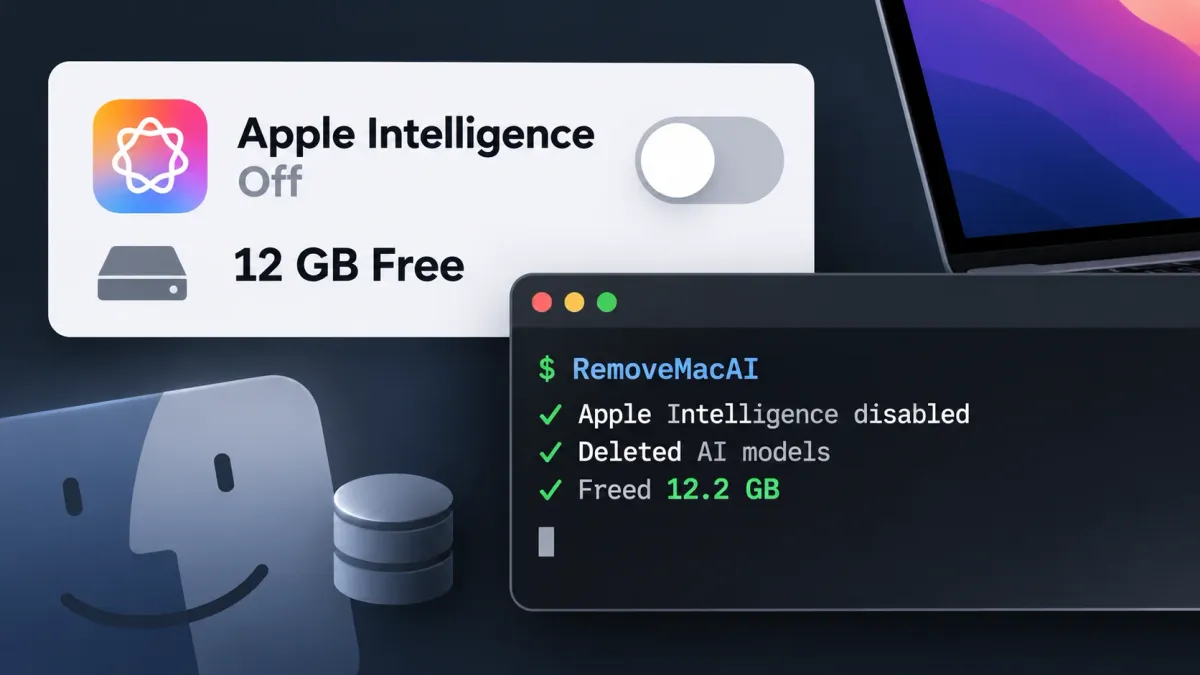
RemoveMacAI освобождава до 12GB пространство чрез премахване на модели на Apple Intelligence

RemoveMacAI освобождава до 12GB пространство чрез премахване на модели на Apple Intelligence

RemoveMacAI е инструмент с отворен код, който позволява премахване на моделите на Apple Intelligence в macOS и освобождаване на до 12GB дисково пространство, без да се засяга защитата System Integrity Protection.

Прочети статията →
Модернизиране на сигурността на данните с DSPM, изкуствен интелект и по-малко инструменти

Модернизиране на сигурността на данните с DSPM, изкуствен интелект и по-малко инструменти

Статията разглежда важните защитни механизми и контроли за сигурност, които организациите трябва да внедрят за защита на своите данни.

Прочети статията →

Защо правата за достъп трябва да са основата на сигурността на идентичността от следващо поколение

Статията подчертава необходимостта от преминаване към непрекъсната сигурност на идентичността (IAM) и прецизно управление на правата за достъп. Акцентира се върху разликата между автентикация и оторизация както за човешки, така и за машинни и AI идентичности.

Прочети статията →

Три въпроса, които болничният CISO трябва да зададе на доставчик на здравни финансови технологии

В това интервю Дрю Маккомбс от Cylerity обяснява как се балансират сигурността и технологичното развитие във финтех сектора за здравеопазването. Той подчертава значението на многофакторната автентификация, защитата на пациентските данни и ключовите въпроси за контрол на риска при избор на ИТ доставчик.

Прочети статията →
Защо директорите по информационна сигурност се затрудняват да отговорят на трите най- трудни въпроса на Борда и как да се подобри докладването

Защо директорите по информационна сигурност се затрудняват да отговорят на трите най- трудни въпроса на Борда и как да се подобри докладването

Статията разглежда защо традиционните доклади за сигурност пред Борда на директорите се провалят и как преминаването от метрики за активност към анализиране на реалните пътища за атака осигурява ясна представа за риска.

Прочети статията →