ГЛОБАЛНА ЗАПЛАХА: НИСКА
Всички системи функционират нормално. Няма засечени критични кибер инциденти за страната. CISA призовава потребителите на Citrix NetScaler да инсталират корекции след разкриването на нови уязвимости [РИСК: КРИТИЧЕН] Кибератаки засегнаха европейски хранителни вериги: Фризери във френски супермаркети бяха компрометирани, магазини в Нидерландия и Белгия са с нарушена дейност [РИСК: ВИСОК] ⚡ Седмичен обзор: 0-day уязвимости в Helpdesk, фалшиви сертификати, арест на ShinyHunters, малуер, заблуждаващ AI, и още [РИСК: ВИСОК] Ledger потвърди наличието на шпионски чип имплант зад кражбите на криптовалута от хардуерни портфейли [РИСК: ВИСОК] GitLab отстрани сериозна уязвимост, излагаща софтуерни среди на риск от саботаж [РИСК: КРИТИЧЕН] Всички системи функционират нормално. Няма засечени критични кибер инциденти за страната. CISA призовава потребителите на Citrix NetScaler да инсталират корекции след разкриването на нови уязвимости [РИСК: КРИТИЧЕН] Кибератаки засегнаха европейски хранителни вериги: Фризери във френски супермаркети бяха компрометирани, магазини в Нидерландия и Белгия са с нарушена дейност [РИСК: ВИСОК] ⚡ Седмичен обзор: 0-day уязвимости в Helpdesk, фалшиви сертификати, арест на ShinyHunters, малуер, заблуждаващ AI, и още [РИСК: ВИСОК] Ledger потвърди наличието на шпионски чип имплант зад кражбите на криптовалута от хардуерни портфейли [РИСК: ВИСОК] GitLab отстрани сериозна уязвимост, излагаща софтуерни среди на риск от саботаж [РИСК: КРИТИЧЕН]
РЕКЛАМА

Интегрирани ИТ Решения от NodePoint

Професионален хостинг, мрежова сигурност и изграждане на ИТ инфраструктура за вашия бизнес.

Научи повече

Последни новини

Поглед отвътре към AvisLoader: Зареждащ зловреден софтуер за Windows, създаден да устоява на неутрализиране

AvisLoader е нов зареждащ зловреден софтуер за Windows, разпространяван чрез подвеждащи ClickFix тактики с фалшиви страници за подписване на документи. За управление и доставяне на допълнителен зловреден код той използва криптираната P2P мрежа Tox, което затруднява стандартните методи за сваляне на командни сървъри.

Прочети статията →

Евтини смартфони с Android пристигат с предварително инсталиран зловреден софтуер, който потребителите не могат да премахнат

Ново разследване на Bitdefender разкрива, че бюджетни Android устройства от различни марки се доставят със скрит във фърмуера зловреден софтуер, способен на рекламни измами, шпионаж и включване в ботнет мрежи.

Прочети статията →
Зловредният софтуер Casbaneiro прикрива C2 активността си, докато жертвите не посетят банкови уебсайтове

Зловредният софтуер Casbaneiro прикрива C2 активността си, докато жертвите не посетят банкови уебсайтове

Банковият троян Casbaneiro забавя командния си трафик, докато заразеният потребител не отвори целеви сайт за онлайн банкиране. Кампанията използва географско филтриране, фишинг примамки и поетапно зареждане, за да затрудни анализа на зловредния код.

Прочети статията →
Инфекция със зловреден софтуер в Nippon Columbia може да е компрометирала 8,7 милиона клиентски записа

Инфекция със зловреден софтуер в Nippon Columbia може да е компрометирала 8,7 милиона клиентски записа

Инфекция със зловреден софтуер на компютър на външен подизпълнител на Nippon Columbia може да е компрометирала над 8,7 милиона лични записа на клиенти и служители на Daiichi Kosho. Въпреки че няма преки доказателства за кражба на данни, случаят подчертава сериозните рискове за сигурността по веригата за доставки.

Прочети статията →
KFC е посочена в най-новия списък с жертви на рансъмуер групата The Gentlemen

KFC е посочена в най-новия списък с жертви на рансъмуер групата The Gentlemen

Рансъмуер групата The Gentlemen твърди, че е извършила пробив в американските системи на KFC, но към момента липсват технически доказателства или официално потвърждение от компанията.

Прочети статията →

Инцидент със зловреден софтуер в Nippon Columbia разкри 8,6 милиона записа на караоке фенове

Заразяване със зловреден софтуер при външен подизпълнител на японския гигант Daiichi Kosho изложи на риск личните данни на над 8,7 милиона клиенти и служители. Засегнатите данни включват имена, рождени дати, имейли и телефонни номера, макар засега да няма категорични доказателства за масово изтичане.

Прочети статията →
Работни процеси в GitHub Actions за кражба на идентификационни данни са внедрени в десетки хиляди хранилища

Работни процеси в GitHub Actions за кражба на идентификационни данни са внедрени в десетки хиляди хранилища

Киберпрестъпници са компрометирали популярни профили в GitHub, за да внедрят злонамерени работни процеси в стотици хранилища с цел кражба на идентификационни данни.

Прочети статията →

Хакери злоупотребяват с реклами в Google и пренасочвания в Bing за ClickFix атаки с фалшив Claude

Киберпрестъпници злоупотребяват с доверения домейн на Bing и реклами в Google, за да провеждат ClickFix атаки срещу потребители на macOS чрез фалшиви страници за изтегляне на Claude.

Прочети статията →
Нова атака GhostAction компрометира стотици GitHub репозитория с цел кражба на тайни

Нова атака GhostAction компрометира стотици GitHub репозитория с цел кражба на тайни

Нова кампания GhostAction компрометира над 340 GitHub репозитория чрез отвлечени акаунти, инжектирайки фалшив CI/CD работен процес за кражба на API ключове, токени и тайни от Git историята.

Прочети статията →
Warden Stealer се разпространява чрез ClickFix, злонамерени реклами, пиратски софтуер и читове за игри

Warden Stealer се разпространява чрез ClickFix, злонамерени реклами, пиратски софтуер и читове за игри

Нов и бързо развиващ се софтуер за кражба на информация за Windows, наречен Warden Stealer, се разпространява чрез социално инженерство, пиратски софтуер и злонамерени реклами. Той извлича пароли, бисквитки, криптовалутни портфейли, както и токени за достъп до AI асистенти и среди за разработка.

Прочети статията →
Хакери злоупотребяват с доверени Terraform работни процеси, за да заразяват разработчици с многоплатформен зловреден код

Хакери злоупотребяват с доверени Terraform работни процеси, за да заразяват разработчици с многоплатформен зловреден код

Нова кампания за атака по веригата за доставки използва фалшив провайдър за Terraform, за да инфектира системи на разработчици с бекдори за macOS, Linux и Windows. Атаката цели кражба на облачни идентификационни данни, API ключове и крипто портфейли.

Прочети статията →
Зловредният софтуер CastleStealer използва заобикаляне на защитата на браузъра и отдалечена обвивка за разширяване на достъпа на атакуващите

Зловредният софтуер CastleStealer използва заобикаляне на защитата на браузъра и отдалечена обвивка за разширяване на достъпа на атакуващите

Нова версия на зловредния софтуер CastleStealer вече заобикаля App-Bound Encryption в браузърите на Chromium и включва функция за отдалечена обвивка (remote shell), което позволява на атакуващите да поемат пълен контрол над заразени системи с Windows.

Прочети статията →
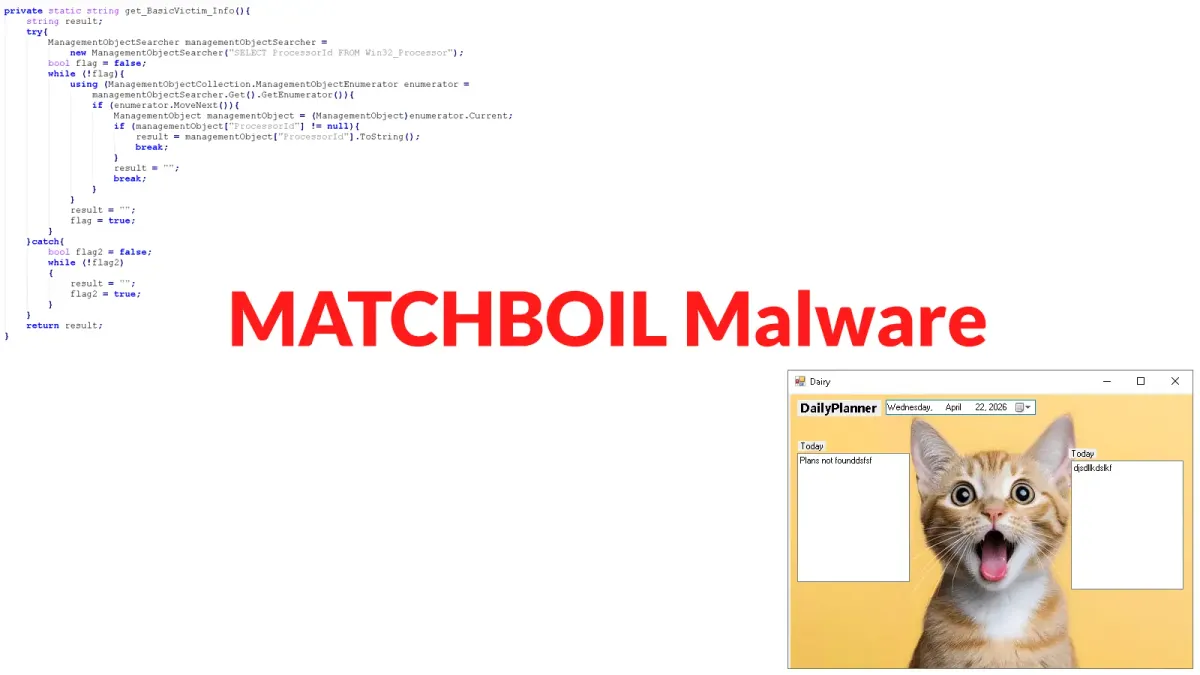
Зловредният софтуер MATCHBOIL използва C2 сървъри, скрити зад Cloudflare, за доставяне на backdoor зловреден код

Зловредният софтуер MATCHBOIL използва C2 сървъри, скрити зад Cloudflare, за доставяне на backdoor зловреден код

Зловредният изтеглящ компонент MATCHBOIL, свързан с групата UAC-0099, използва командно-управляващи сървъри, скрити зад Cloudflare, за доставяне на backdoor зловреден код към цели в Украйна в транспортния, производствения и енергийния сектор. По-новите версии прилагат усъвършенствани техники за избягване на засичане, включително проверки за дебъгъри и периодичен контакт с C2 сървъра на всеки две минути.

Прочети статията →

Какво ни казва задната врата BPFDoor за атаките срещу периферията на мрежата

Анализ на задната врата BPFDoor за Linux разкрива рисковете при компрометиране на мрежовата периферия и телеком инфраструктурата, където липсата на традиционни агенти за сигурност затруднява откриването на атакуващите.

Прочети статията →