Ютубъри са обект на фишинг атаки с фалшиви спонсорства и „потвърждение на канал“
Превод и анализ на NodePoint News по материал на
Help Net Security„YouTubers targeted with fake sponsorships and “channel verification” phishing“
Компютърни престъпници атакуват профилите в Google на създатели на съдържание в YouTube, като се представят за бранд, търсещ партньори за спонсорство. Чрез изпращане на персонализирани имейли, цитиращи собствени видеа на създателя, и насочване на избраните жертви към убедителна фалшива платформа за сътрудничество, измамниците ги превеждат през рутинно изглеждаща сделка с бранд, чак до момента, в който биват помолени да влязат с профила си в Google. Според изследователи от ESET една от последните кампании се представя за Hollyland – легитимен производител на безжична аудио и видео техника, докато почти идентични варианти използват имената на Nike и Spotify за примамване на създатели на съдържание.
Капанът зад стъпката за „верификация“
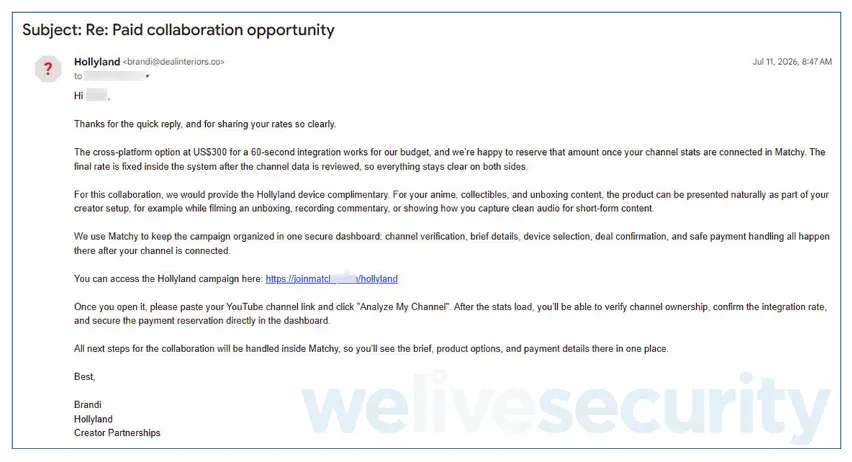
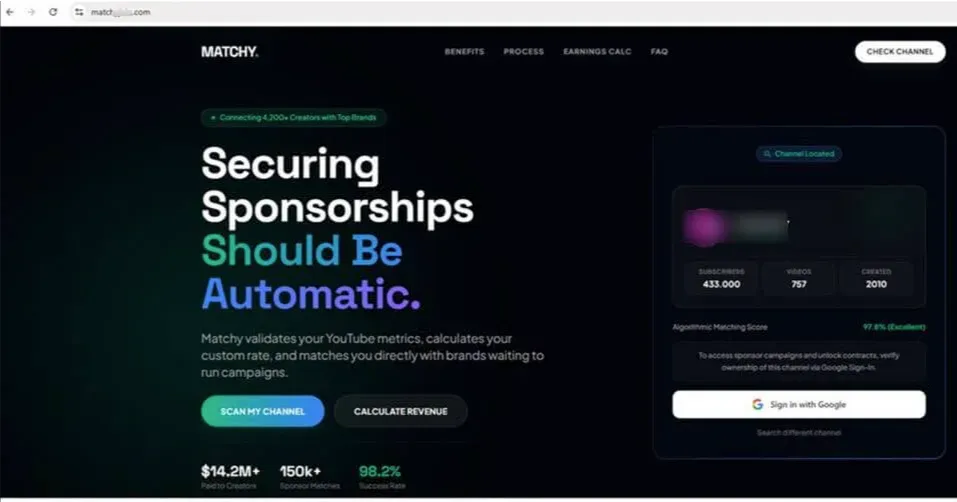
Измамниците отделят време, за да подмамят целите си да въведат данните за достъп до профила си в Google: първо договарят цени по имейл, след което изпращат създателя към изпипан сайт, пълен с метрики за кампании, лога на големи марки, калкулатор на приходите и уж налични инструменти за управление на договори и плащания. Вторият имейл, насочващ към фалшивата платформа за сътрудничество (Източник: ESET) Сайтът дори извлича публични данни от канала на създателя, за да изглежда преживяването персонализирано, и едва тогава подканя за вход с Google, представен като стъпка за потвърждаване на собствеността върху канала. Искането за „Вход с Google“ (Източник: ESET) За съжаление на жертвите, въвеждането на паролата и еднократния код за потвърждение означава предаванене на целия профил в ръцете на атакуващите – от Gmail и Drive до самия канал в YouTube. Един от пострадалите създатели споделя, че нападателите са заменили нейния телефонен номер и имейл за възстановяване с техни собствени и са генерирали нови кодове за подсигуряване, с цел максимално да затруднят връщането на достъпа.
Забелязване на измамата
Името, дизайнът и домейните, хостващи фалшивата платформа за сътрудничество, се променят редовно. В случаите, засечени от ESET, тя се нарича MATCHY (на joinmatchy[.]com или matchyjoin[.]com) или SCOUTY (на joinscouty[.]com). Други скорошни съобщения за опити за измама сочат към TUBIVE (на mytubive[.]com). „Всичко това сочи към „модулна“ схема, която запазва определени компоненти, докато променя фалшивата идентичност, използвана за примамване на всеки създател. Сайтовете имат еднаква обща функционалност, както и споделят иконки (favicons), мета описания и части от изходния си код“, обясняват изследователите от ESET. Най-очевидният индикатор, че тези имейли не са изпратени от Hollyland (или Nike, Spotify, Maono), е, че имейл адресът на изпращача няма нищо общо с тези компании. Но потребителите, които отделят време да анализират „платформата за сътрудничество“, към която са били насочени, със сигурност ще забележат и други предупредителни знаци, тъй като тези страници са предназначени главно да преминат повърхностна проверка, но не и по-дълбок анализ. Ето подобен пример: AndaSeat, марка, която проектира и произвежда геймърски столове и бюра, наскоро предупреди за оферти за спонсорство, включващи агенция на име Creoventura (на creoventura[.]com). „Моля, обърнете внимание: Creoventura НЕ е свързана с AndaSeat по никакъв начин. Нямаме никакво партньорство с тях“, заявяват от компанията, изрично опровергавайки списъка „Марки, с които работим“ на уебсайта на агенцията Creoventura. (Случайно или не, Hollyland и Maono също са в списъка.) Първоначално уебсайтът на агенцията изглежда легитимен – той дори предоставя регистрационен номер на фирмата и съществуващ адрес – но има неща, които показват, че той не е това, за което се представя. Например името на компанията на сайта, Creoventura, не съвпада напълно с това в официалния търговски регистър на Обединеното кралство, където е изписано Creoventure, а посочените там бизнес дейности са ИТ, мениджмънт и инженерни консултации, а не инфлуенсър маркетинг.
Иконите за социални мрежи на сайта водят само към общите начални страници на X, LinkedIn, Instagram и TikTok, вместо към действителни профили на компанията
Препоръките от клиенти на сайта са приписани на професионалисти, които нямат дигитален отпечатък (профил в LinkedIn, социални мрежи и др.)
Домейнът е регистриран през август 2026 г. чрез Namecheap само за една година и информацията за собствеността му е скрита, което е типично за еднократни сайтове, използвани в измамни кампании.
Как създателите могат да се предпазят
Съветът на ESET към създателите на съдържание, които получават оферта за спонсорство, е да я проверят независимо, преди да предприемат каквото и да било. Вместо да отговарят на имейла или да натискат линковете в него, те трябва сами да намерят официалните контакти на бранда и да попитат дали офертата и лицето, което я е изпратило, са автентични. Те трябва също така внимателно да проучат имейл адреса на изпращача и домейна на платформата, към която са насочени, тъй като професионалният дизайн и познатите лога не правят уебсайта легитимен (както показват фалшивите платформи за сътрудничество). „Проверявайте, преди да влезете с Google, Apple, Facebook или друга опция за единен вход (SSO), или преди да предоставите достъп. Уверете се, че страницата за вход се намира на собствения домейн на доставчика (напр. accounts.google.com) – фалшивата страница може да изглежда идентично с истинската“, съветват от ESET. „След това проверете списъка с разрешения – например сайт, който трябва само да потвърди вашия канал, няма причина да го управлява. Не разрешавайте достъп на приложения или услуги, които не разпознавате.“ Накрая те призовават създателите да защитят профилите си със силни, уникални пароли и двуфакторна автентификация или ключове за достъп (passkeys). Създателите, които подозират, че профилът им вече е компрометиран, трябва да действат бързо. Стартирането на проверката за сигурност на Google (Google Security Checkup) позволява на потребителите да прегледат скорошни събития по сигурността, влезли устройства, информация за възстановяване и връзки с трети страни, както и да премахнат всичко, което не разпознават. Те трябва също да променят паролата си и да включат двуфакторна автентификация, ако все още не е активирана. За тези, чийто достъп до профила е бил блокиран или са забелязали незаявени от тях промени, е налична официалната страница за възстановяване на профили на Google.
Анализ на риска за България
Заплахата засяга пряко български създатели на съдържание в YouTube, инфлуенсъри и дигитални агенции. При компрометиране на профил могат да бъдат загубени популярни канали, лични данни и достъп до свързани бизнес услуги, което крие финансови и репутационни рискове.
#фишинг#YouTube#кражба на профили#ESET#Google#киберсигурност
Оригинален източник:
Help Net Security.
Преведено автоматично на български език.
Вижте оригиналната публикация: Help Net Security →
Ние използваме бисквитки (cookies), за да гарантираме най-добрата работа на нашия уебсайт и за статистически цели. С използването на нашия сайт вие се съгласявате с нашата Политика за поверителност.