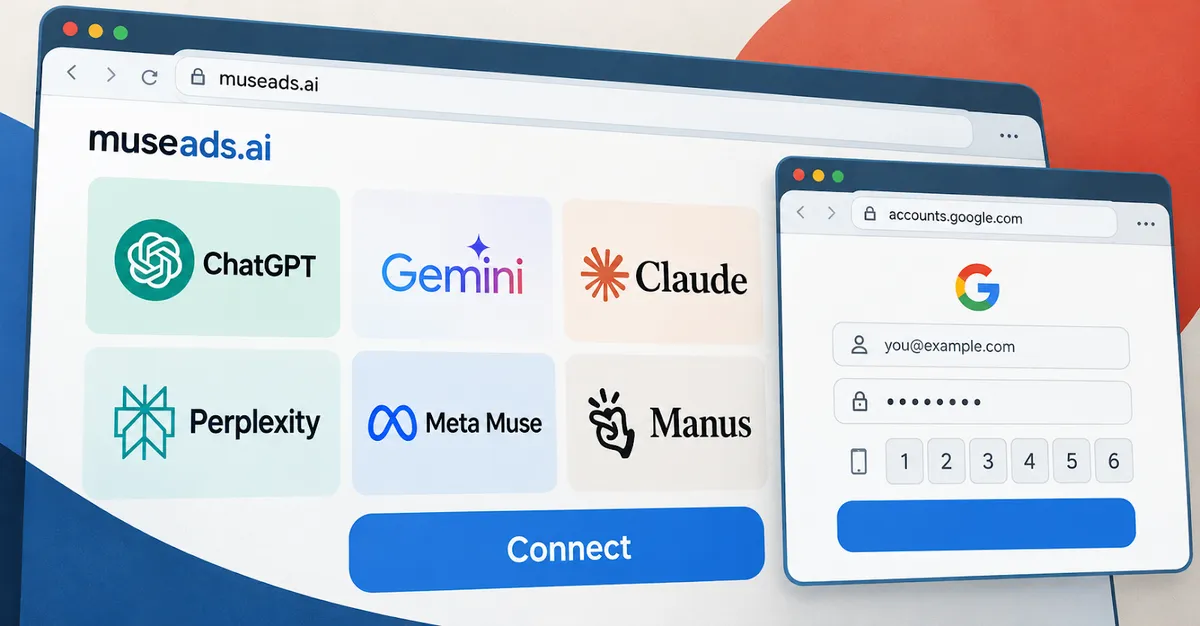
Изследователи по киберсигурност разкриха подробности за „фишинг платформа с оператор“, която се представя за рекламни продукти за изкуствен интелект (AI) чатботове като Google Gemini, Anthropic Claude, OpenAI ChatGPT, Perplexity, Meta Muse и Manus.
Продуктите, които твърдят, че предлагат оптимизация на кампании, одити на разходите и свързване на бизнес профили, са проектирани с една единствена цел: да прихващат идентификационни данни и кодове за многофакторна автентикация (MFA) чрез подправени прозорци за вход, използвайки техниката „браузър в браузъра“ (Browser-in-the-Browser или BitB).
„Всеки продукт бе изграден около едно и също действие: Свързване (Connect)“, заявяват изследователите от Island Олег Зайцев и Офек Ронен в доклад, споделен с The Hacker News. „Натискането му отваряше браузър, симулиран вътре в истинския браузър. Фалшивата адресна лента показваше надеждни домейни като accounts.google.com или Okta среда, докато истинският браузър оставаше на фишинг домейна.“
„Зад интерфейса платформата запазваше всеки опит за въвеждане на парола, снемаше дигитален отпечатък на устройството и позволяваше на оператора да избере кое MFA предизвикателство да види жертвата след това.“
Един от въпросните уебсайтове е „museads.ai“, който се появява на 16 септември 2026 г., малко над седмица след като Meta пусна Muse – своя AI агент за лични работни процеси. Описана като „Вашият AI рекламен мениджър за платени медийни процеси“, платформата твърдеше, че помага на клиентите да достигнат до купувачи, да свържат рекламните си профили и да стартират спонсорирани карета.
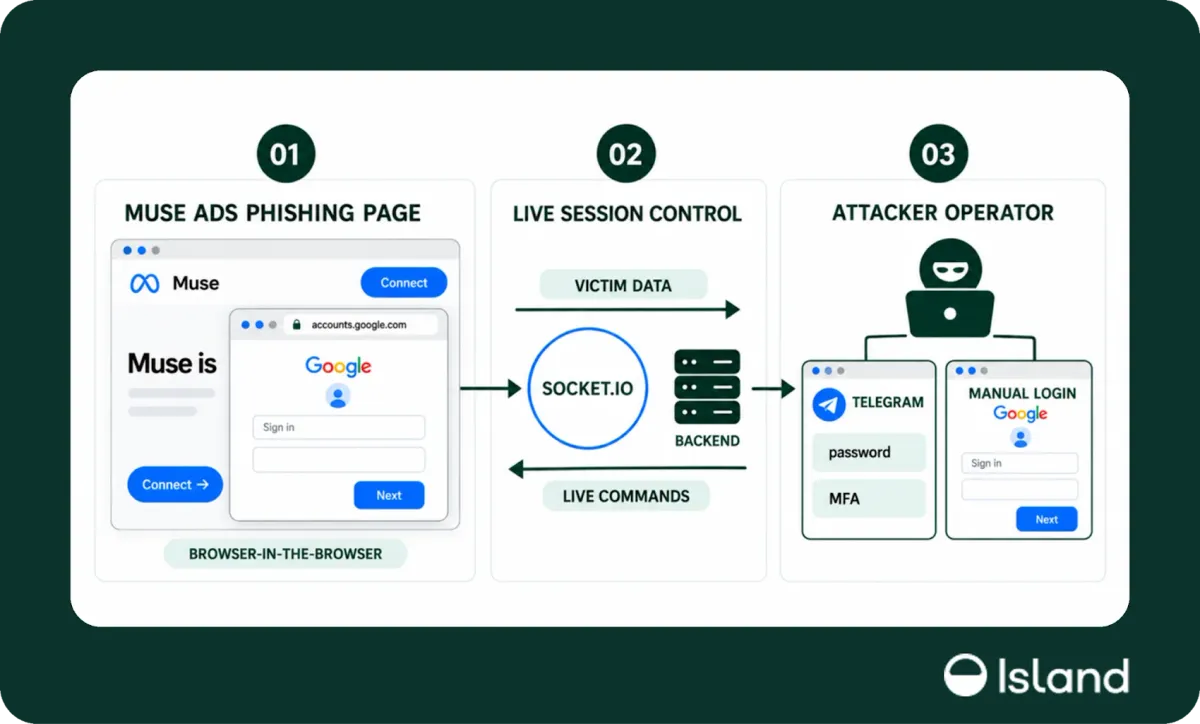
На видно място в подправената уеб страница е поставен прозорец с подкана (Prompt Box) и бутон „Connect“, чието натискане задейства BitB атака за прихващане на идентификационните данни на посетителя за работни процеси в Google, Meta, TikTok и Okta. Това се постига чрез изчертаване на фалшив прозорец, показващ неавтентична форма за вход с адресна лента, сочеща към легитимен домейн (напр. accounts.google[.]com).
На заден план се снема отпечатък от устройството на жертвата и информацията се предава на атакуващия през крайната точка „/api/send/ip“ чрез Socket.IO, след което се разменят команди от оператора и данни на жертвата въз основа на процеса по автентикация. Разполагайки с идентификационните данни, киберпрестъпникът се опитва да влезе в профила в реално време.
„Всеки бранд получава свое собствено предложение“, обясняват изследователите. „ChatGPT обещава резюме за Google Ads за понеделник. Gemini обещава поддръжка на MCC (мениджърски профил) и свързани клиенти. Claude разполага със собствен рекламен портал, Perplexity предлага планиране на кампании и одити на разходите, а Manus предлага частна интеграция с Meta.“
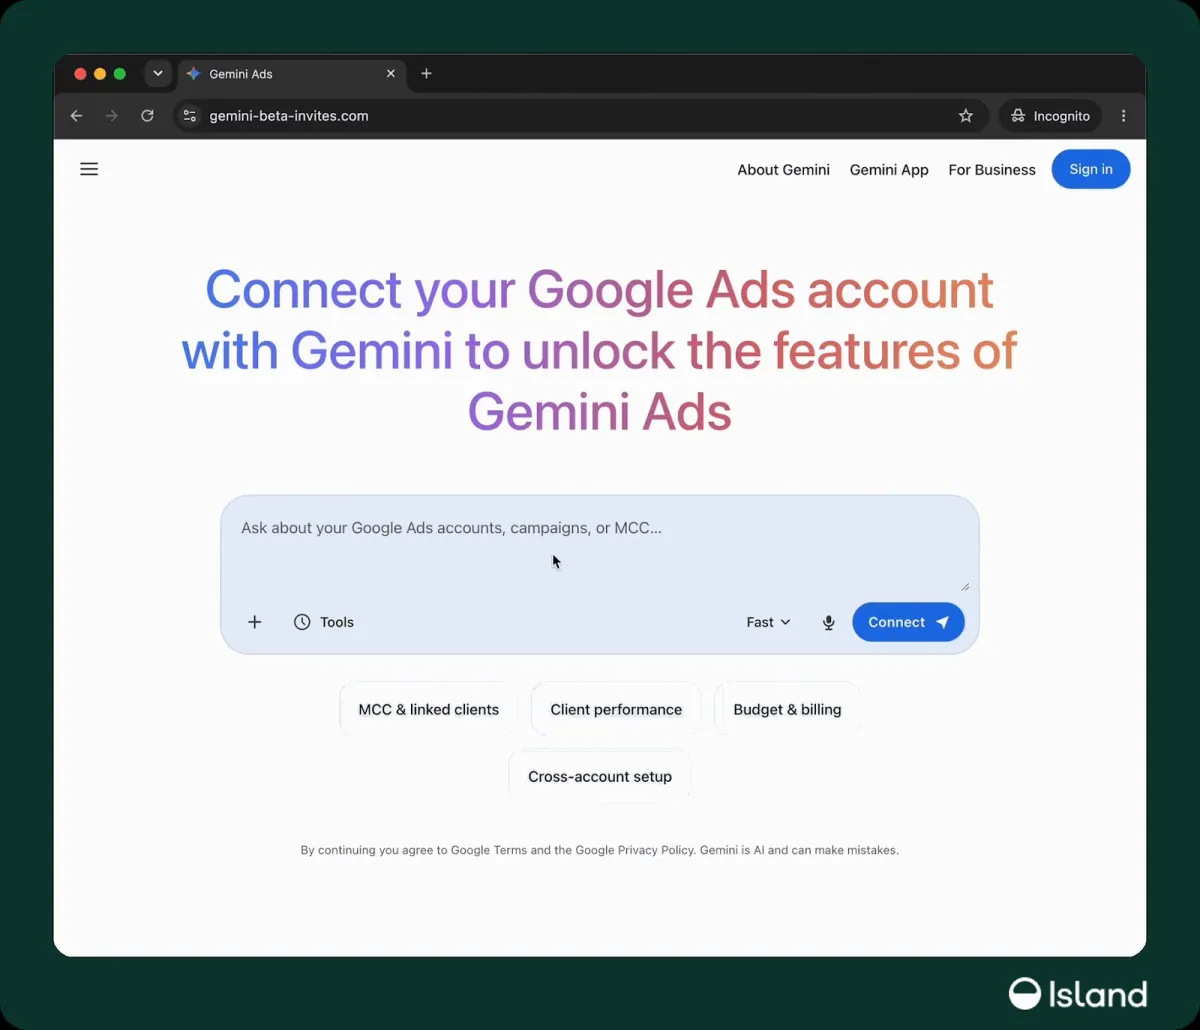
Смята се, че потребителите биват пренасочвани към тези целеви страници чрез фалшиви имейли за покана, които се представят за тези доверени марки, за да придадат вид на легитимност на атаките.
„Всеки един елемент в тази кампания се представя за правдоподобен продукт, със собствен бранд, предложение и поток за вход“, посочват изследователите. „Те също така следват актуалните новини.“
От Island заявиха, че страниците за AI реклами са част от по-широка фишинг платформа, поддържаща операция с три направления – останалите две са свързани с искания за възстановяване на суми и потвърждение на плащания в Google Ads, както и сайтове за набиране на персонал за Tesla, Louis Vuitton, Nike и Adecco.
Установено е, че всички идентифицирани уебсайтове използват един и същ технологичен стек, включващ Next.js и Socket.IO, и комуникират с едни и същи крайни точки. Нещо повече, авторите на заплахата зад операцията са разкрили изходния код за по-ранни версии на платформата поради погрешно конфигурирани публични хранилища в GitHub.
Кампанията, фокусирана върху AI реклами, е проектирана да таргетира служители в агенции, купувачи на медийно съдържание и администратори на мениджърски профили, най-вероятно с крайна цел монетизация на рекламните профили за пускане на собствени рекламни кампании или продажбата им с цел печалба, особено когато имат чиста история на разходите.
Според доклад, публикуван от Mimecast през юли 2026 г., семейства зловреден код като VietCredCare, DuckTail, NodeStealer и PXA Stealer са довели до кражби на рекламни профили в широк мащаб, превръщайки това в „масово разпространено престъпление в рекламната екосистема“, при което злонамерени субекти източват бизнес бюджети и продават профили с добра репутация на подпоcontent пазари.
„За жертвата банковата карта е лесната част: тя може да бъде блокирана за часове. Връщането на достъпа до профила обаче не е толкова лесно“, казват от Island. „Атакуващите обикновено добавят свои собствени администратори и понижават правата на легитимния собственик, а възстановяването може да отнеме седмици или месеци, докато профилът продължава да излъчва реклами. При мениджърски профил щетите засягат и клиентите на агенцията.“
За да се намали рискът от тази заплаха, на организациите се препоръчва да активират автентикация, устойчива на фишинг, да преглеждат промените в контрола на рекламите и да анализират детайлно интеграциите с изкуствен интелект преди свързване на профили.
Разкритието идва в момент, когато Island съобщи, че атакуващи злоупотребяват със спонсорираните резултати в Google, за да насочват не подозиращи потребители към персонализирани GPT или споделено AI чат съдържание, което след това ги пренасочва към фалшива страница за проверка на Cloudflare, използваща примамки от тип ClickFix за доставяне на NetSupport RAT.
„Кампанията не изискваше наличието на уязвимост в ChatGPT или Google“, посочват от Island. „Тя злоупотребяваше с доверени платформи, създадено от атакуващите съдържание, платено търсене и социално инженерство, за да насочва хората към инсталиране на зловреден код.“
„За тримесечен период на наблюдение, приключващ през август 2026 г., по-широкият клъстер за разпространение включваше около 850 целеви страници от платени реклами, 26 наподобяващи ChatGPT дестинации и 71 идентификатора на Google Ads кампании.“