Нова кампания, насочена към мениджъри на рекламни профили, използва фалшиви сайтове за ChatGPT, Gemini, Claude и Perplexity, които крадат данни за вход и кодове за многофакторна автентикация (MFA) чрез атаки от тип „браузър в браузъра“ (Browser-in-the-Browser).
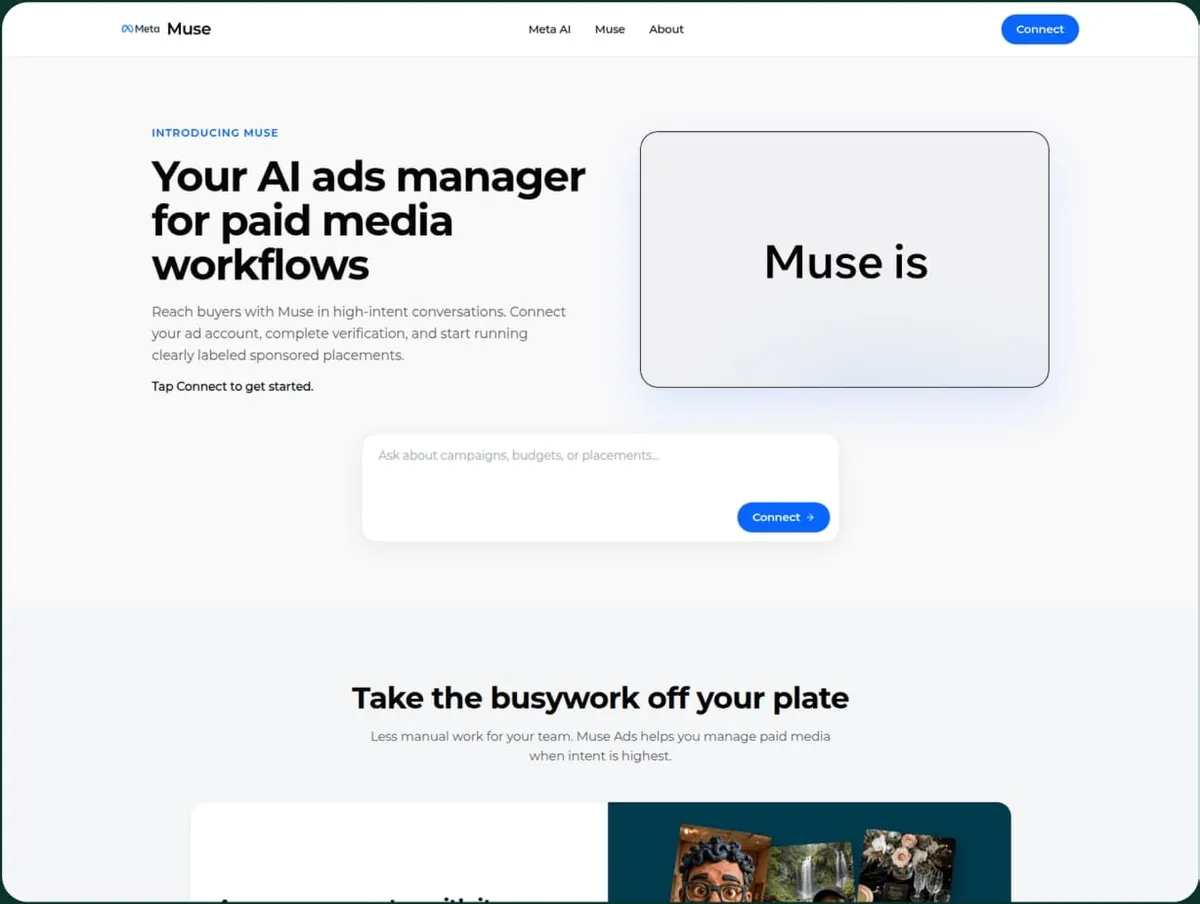
Изследователите установиха, че фишинг операцията се възползва от скорошното пускане на AI агента Muse, който Meta описва като асистент за различни лични задачи.
Злонамерените страници са насочени към служители на агенции, купувачи на медийни услуги и администратори с профили, които осигуряват достъп до множество клиенти по веригата.
Тези профили обикновено позволяват на атакуващите да изразходват наличните баланси за измамни рекламни кампании или да ги препродават на други киберпрестъпници за значителни суми.
Във фишинг сайтовете фалшивите AI продукти твърдят, че помагат на рекламодателите да достигнат до купувачи, да получават рекламни задания, както и да планират и одитират рекламни кампании и разходи.
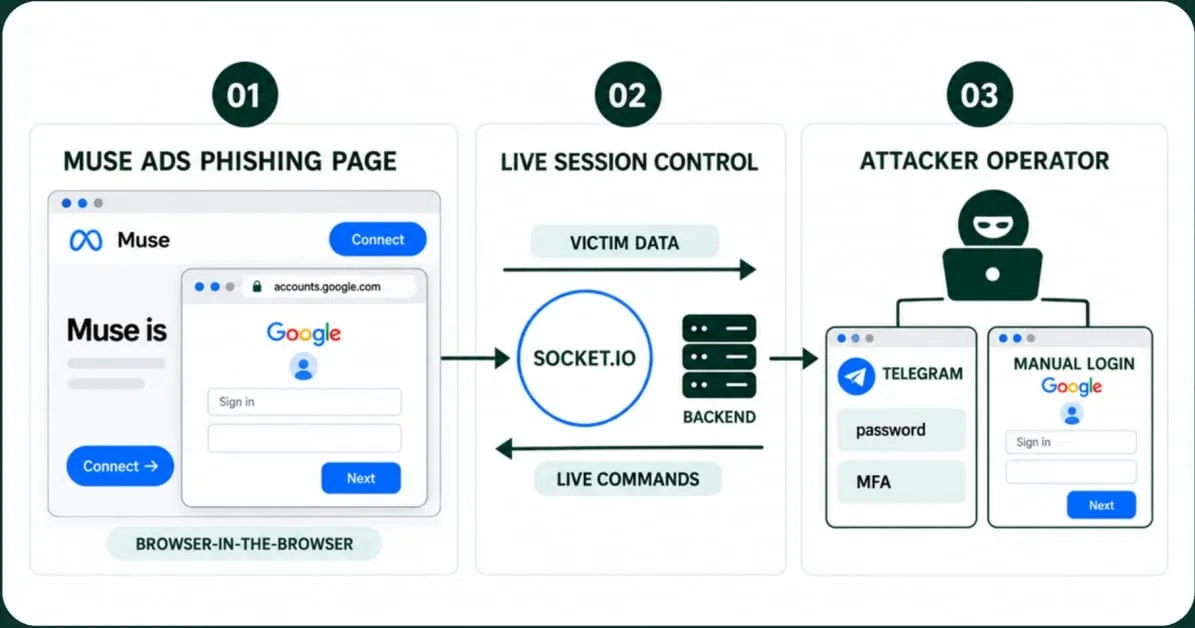
За да се възползва от предимствата, потребителят е трябвало да свърже профила си с фалшивия AI продукт. Бутонът „Connect“ („Свързване“) обаче отваря фалшив прозорец на Google вътре в страницата, окомплектован с адресна лента, показваща accounts.google.com.
BitB атаки
„Браузър в браузъра“ (Browser-in-the-browser) е фишинг техника, създадена от изследователя по киберсигурност mr. dox през март 2022 г., която се състои в създаването на фалшив прозорец на браузъра вътре в легитимен такъв, за да покаже измамна страница за вход.
Фалшивият прозорец изглежда като изскачащ прозорец за вход, съдържащ реалистични заглавия, интерфейс и URL адрес за вход, очакван от потребителя. Но фалшивият прозорец е просто iframe, предназначен да открадне данните за достъп на жертвата.
Техниката се използва широко през годините, включително за насочване към Steam профили.
Изследователи от компанията за сигурност на браузъри Island казват, че атакуващият използва инструмент (kit), който адаптира интерфейса към Windows, macOS, iOS и Android, включително стила на браузъра и поддръжката на тъмен режим (dark-mode).
След като жертвата влезе във потока на BitB атаката, оператор поемат процеса и контролира какво се изисква от жертвата да направи по-нататък.
Атакуващият може да поиска въвеждане на парола до три пъти, да поиска SMS или код от приложение за автентикация, за да заобиколи MFA защитите, да покаже Okta push заявки, да покаже Google подкани за потвърждение или да покаже QR код.
Операторите могат също така да отхвърлят кодове, изпратени от жертвите, да ги държат в екран за изчакване и да завършат или прекратят фишинг потока по всяко време.
По-широка кампания
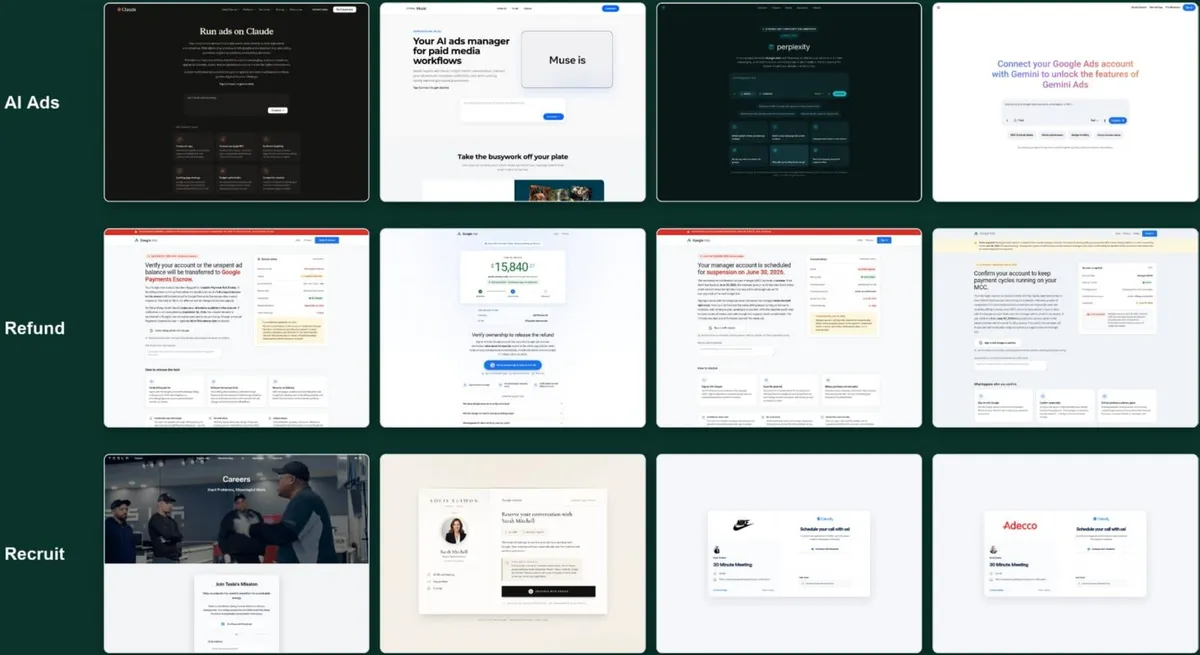
Чрез проучване на инфраструктурата зад кампанията изследователите установиха, че тя е част от по-голяма операция, използвала множество примамки, като фалшиви възможности за работа и страници за възстановяване на суми (refunds).
Всички страници, свързани с една и съща операция, споделят технологичен стек от Next.js и Socket.IO, общи крайни точки на API (endpoints), като много от тях използват Vercel за фронтенд с Railway или Render за бекенд.
Връзката с по-голямата операция е била възможна, тъй като атакуващият е изложил по-стар изходен код чрез погрешно конфигурирани публични хранилища в GitHub, което е позволило проследяването на активността назад до март.
Изследователите също така установиха, че контролният канал в Telegram, използван при атаките, е получил стотици подадени данни от жертви, въпреки че тази цифра не отразява непременно броя на успешно компрометираните профили.
BitB атаките са коварни, но и лесни за разкриване, тъй като iframe елементите не могат да бъдат премествани извън прозореца на браузъра или оразмерявани, за разлика от легитимен OAuth изскачащ прозорец.
Това са прости действия, поддържани от истинските прозорци на браузъра, но невъзможни за изпълнение в BitB прозорци.
Изследователите от Island установиха, че фишинг платформата поддържа процеси за вход в Google, Meta, TikTok и Okta, а командите се изпращат чрез Socket.IO събития.
„За разлика от прозрачен комплект за ревърс-прокси (reverse-proxy kit), видимата платформа локално пресъздава интерфейса на доставчика и събира идентификационни данни и MFA състояние чрез свои собствени API-та“, казват изследователите в днешния си доклад.
Това маскира трафика, правейки го да изглежда така, сякаш идва от AI продукт, комуникиращ с несъврзан бекенд на приложение.
Въз основа на констатациите на изследователите фишинг операцията е използвала десетки URL адреси за кампании, фокусирани върху реклами, възстановяване на суми и набиране на персонал. Докладът включва списък с всички URL адреси, свързани с тази дейност.