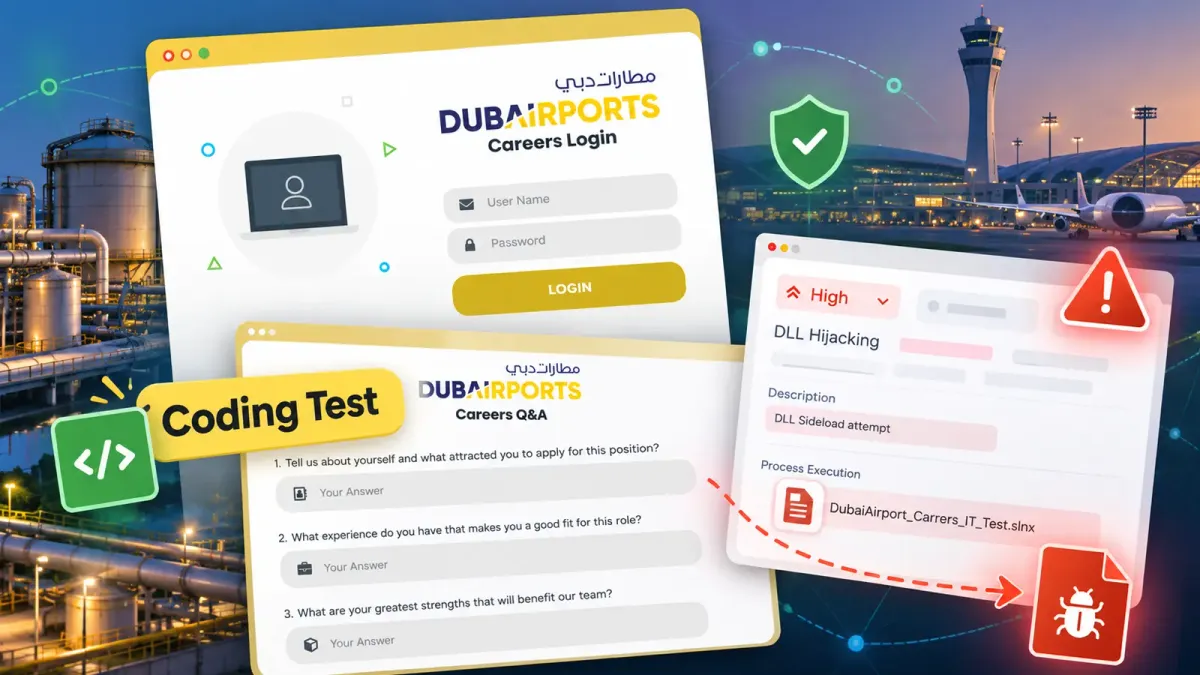
Свързани с Иран атакуващи са използвали фалшив процес за набиране на персонал от името на Dubai Airports, за да насочат атака срещу критична инфраструктура в Ирак чрез подправен тест по програмиране.
Кампанията, наречена Blinder Tunnel, превърна рутинна задача за разработчици в тих, потенциално дългосрочен път за отдалечен достъп, персистентност и мрежово тунелиране в средата на жертвата.
Операцията е била подготвена още през ноември 2025 г. и активирана през март 2026 г. срещу вероятен иракски софтуерен инженер.
Жертвите първо са получавали убедителен офлайн портал за кариери, а след това персонализиран Visual Studio проект, представен като домашна задача за оценка при кандидатстване за разработка на софтуер. Изследователите от Unit 42 идентифицираха активността като CL-STA-1178 и оценяват с висока степен на увереност, че тя съответства на заплаха, свързана с Иран.
Групата се е представяла за ИТ персонал на Dubai Airports, въпреки че изследователите заявяват, че не са открили доказателства за компрометиране, пробив или уязвимост в системите на Dubai Airports.
Случаят показва защо средите за разработка се превръщат в ценни цели. Един проект може да изглежда безвреден за някой, който очаква тест по програмиране, докато доверени инструменти за компилиране изпълняват предоставени от атакуващия инструкции, преди жертвата да е написала или компилирала дори един ред код.
От Palo Alto Networks заявиха в доклад, споделен с Cyber Security News (CSN), че кампанията е използвала облачни услуги, за да маскира своя трафик.
Ирански киберпрестъпници използват фалшив тест по програмиране от Dubai Airports
В края на март атакуващите са представили приложение Inno Setup, наречено Dubai Airport Careers, като първа стъпка от процеса по подбор.
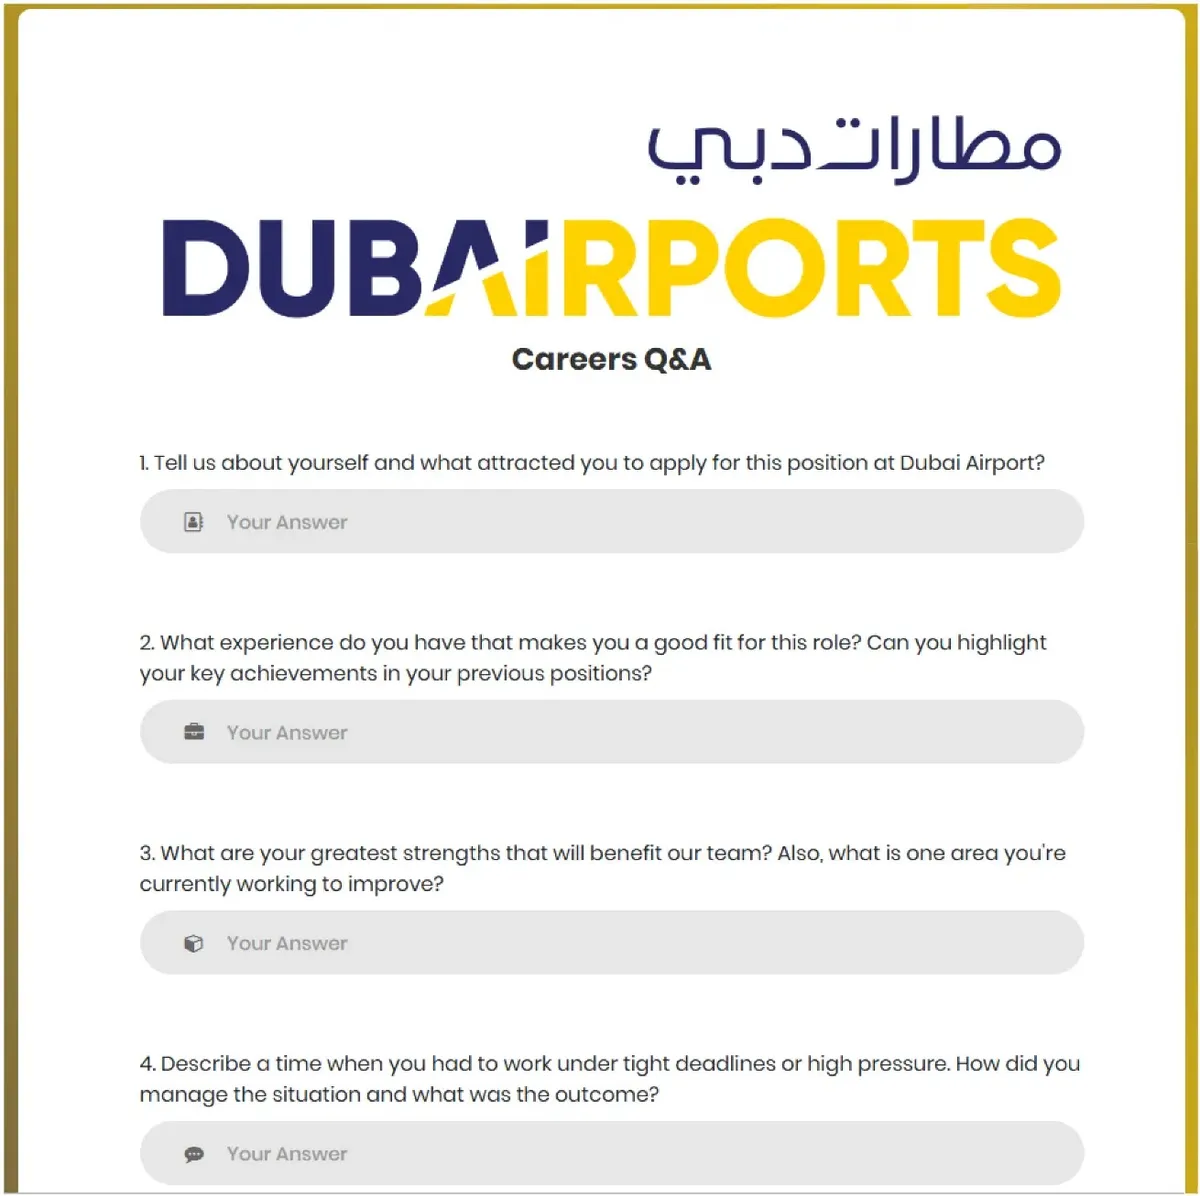
То е хоствало локален имитиращ кариерен сайт, изисквало е идентификационни данни, предоставени от предполагаемите специалисти по подбор на персонал, и е показвало формуляр за ЧР с 10 въпроса. Самият портал не е крадял данни и не е стартирал зловреден софтуер – нарочен избор, имащ за цел да изгради доверие преди следващия етап.
Последващият архив, DubaiAirport_Carrers_IT_Test.zip, е съдържал файл Readme.md с инструкции, адресирани към мишената. В него се е искало кандидатът да отвори проект на C# Flight Management System и да коригира проста грешка в цикъл.
Тази адаптирана примамка отразява същия модел на ирански фалшиви операции за набиране на персонал, които използват възможности за работа за събиране на информация или получаване на достъп.
Отварянето на проекта е било достатъчно за стартиране на атаката. Модифицираният за атака FlightManager.csproj е злоупотребил с нормалния процес за фонова оценка на Visual Studio, създавайки подвеждаща папка RuntimeBrokers в локалните данни на приложението (local application data) и стартирайки RuntimeBroker.exe, преди разработчикът да компилира проекта.
След това атакуващите са променили RuntimeBroker.exe.config, за да прихванат AppDomainManager, принуждавайки техния код да се изпълни преди легитимното хост приложение.
Конфигурацията е деактивирала Event Tracing for Windows, намалявайки телеметрията, която защитниците използват за откриване на съмнителна .NET активност. Подобни тактики за прихващане на AppDomainManager наскоро се появиха и в други интрузивни кампании, свързани с Иран.
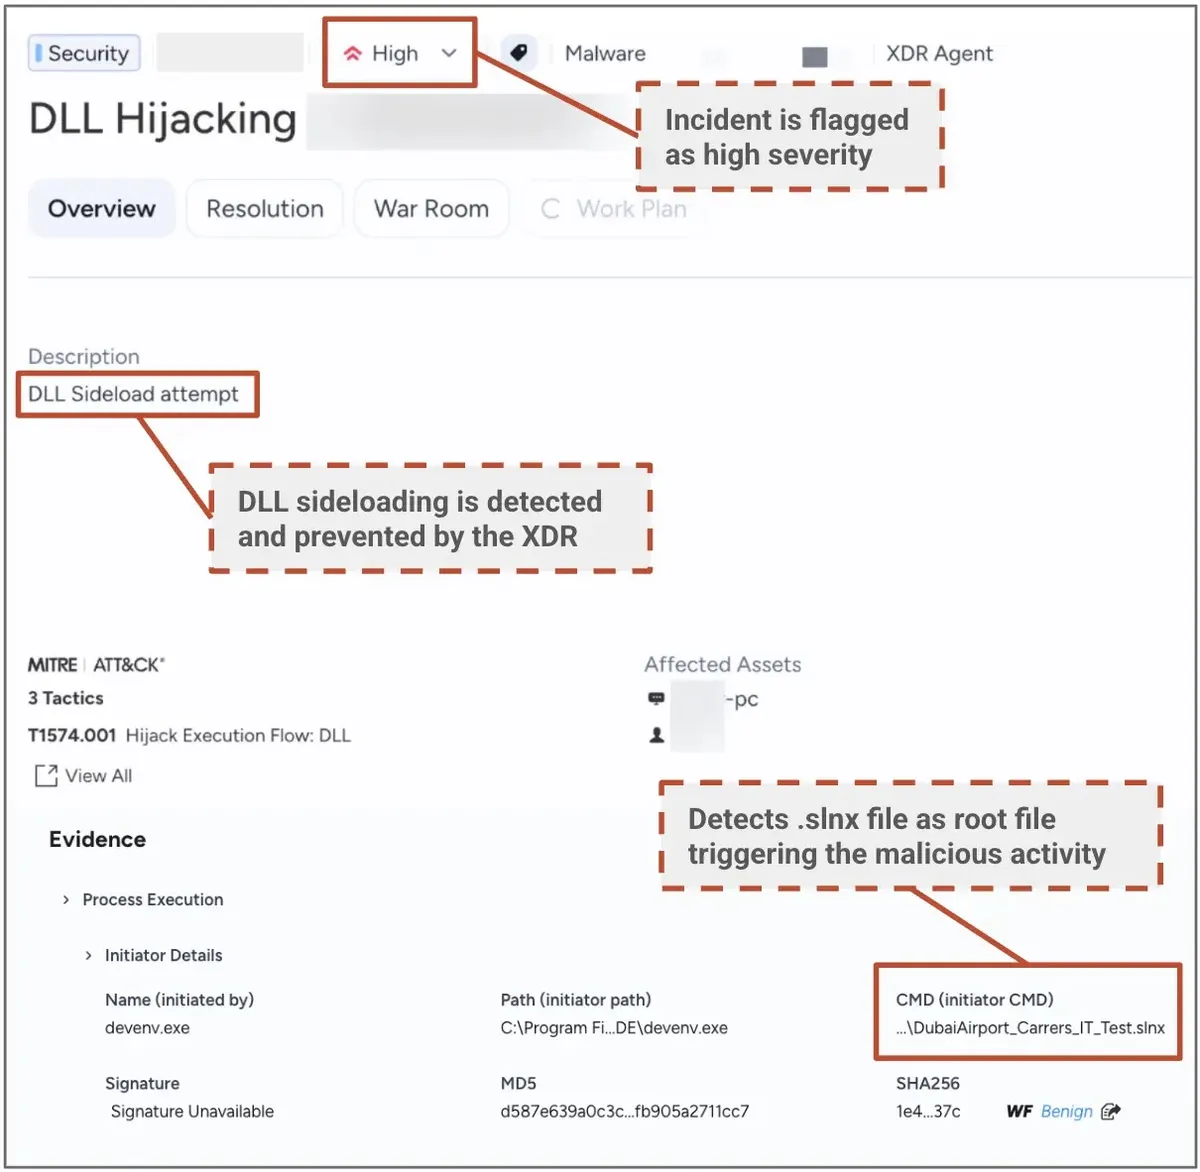
Последната стъпка от първоначалния достъп е използвала зареждане на странични DLL библиотеки (DLL sideloading). Преименуван легитимен хостинг процес на Visual Studio е заредил RuntimeBroker.dll – зареждащия модул ShelbyLoader V2.
Екипите по сигурност трябва да разследват подписани бинарни файлове, които зареждат непознати DLL библиотеки извън нормалните системни директории, и да реагират при необичайна msbuild.exe активност, неочаквани проекти за разработчици и промени в конфигурационните .NET файлове.
GitHub C2 и инструмент за тунелиране
ShelbyLoader V2 е осигурил персистентност чрез стойност в системния регистър Run, профилирал е хоста и е осъществил контакт с инфраструктурата на атакуващия чрез API на GitHub.
Той е качил дигитален отпечатък на машината, извлякъл е задачи и е имал възможност да премине към криптирани данни, скрити в коментари към проблеми (issue comments) в GitHub, ако първичният маршрут спре да работи. GitHub е премахнал инфраструктурата, идентифицирана в разследването.
Зареждащият модул е декриптирал задната вратичка (backdoor) ShelbyC2 V2 и е използвал PsProxy.dll за изпълнение на команди през средата на PowerShell, без да стартира PowerShell.exe.
Той също така е подготвил Blackwood – базиран в паметта обвиващ софтуер (wrapper) за Chisel, който може да създава криптирани тунели и обратен SOCKS proxy сървър, позволявайки на операторите да се придвижват по-дълбоко в компрометираната мрежа.
Този подход напомня за начина, по който Chisel поддържа скрити тунели в други кампании за проникване. Изследователите са свързали клъстера с Иран чрез инфраструктурата, моделите на насочване на атаките и оперативна грешка в метаданните на аудио файл, рефериращи към MusicDel[.]ir.
Те също така са открили свързана инфраструктура за събиране на идентификационни данни, насочена срещу израелска организация през май и юни 2026 г. Защитниците трябва да проверяват файлове, свързани с работа, чрез независими канали за контакт, да изолират съмнителни системи, да нулират изложени на риск идентификационни данни и да преглеждат активността в GitHub API, която не съответства на нормалната работа по разработка.
Организациите трябва също да използват многофакторно удостоверяване, защитено от фишинг, и да проверяват целевите URL адреси, преди да въвеждат идентификационни данни.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| SHA256 | 6e7d9b33f1e72ea1ede71373a604ecdb060dab7d42055179c1eede9ecd1fd239 | DubaiAirport_Carrers_IT_Test.zip, първоначален зловреден архив |
| SHA256 | f5b12772db6817f7a765a6fe7565fd3d4f87edc28e42fe3ec0244a372a410fc9 | FlightManager.csproj, зловредно модифициран проектен файл за Visual Studio |
| SHA256 | 53f35e49eb9b271fd8cbcd3daacb525328dbf159a03dbd1c7adebe0363daa402 | RuntimeBroker.dll, основен зареждащ модул (loader) на RAT |
| SHA256 | 3fd810a3aa0039993393741b32287c367a9a5037a41e826906440887cdd3ed13 | PsProxy.dll, среда за изпълнение на PowerShell в оперативната памет |
| SHA256 | 76273382e4252c1f60a2251141e108942494409c759358320735891762c0682e | Blackwood.dll, персонализирана обвивка за тунелиране с Chisel |
| SHA256 | d3561bd4aad003dc3e08157b0891860bb496b80cd6e44901692e08ab1d4e8260 | Blackwood.dll.conf, свързващ се с 91.107.156[.]29 |
| SHA256 | f5ba1645694c62f527ed6ceda8c68a5c3dd92b4032439167e8e937e72803b4bd | Архив на Blackwood, свързващ се с 65.109.214[.]145 |
| SHA256 | 7cc571aca6d8715d9aaad3d83e1bcd30467565d583db1dfe73697c5d00a1f875 | Архив на Blackwood, свързващ се с 87.248.129[.]239 |
| IP адрес | 91.107.156[.]29 | Крайна точка за тунелиране на Blackwood |
| IP адрес | 87.248.129[.]239 | Инфраструктура, свързана с Blackwood |
| IP адрес | 65.109.214[.]145 | Инфраструктура за събиране на идентификационни данни и Blackwood |
| IP адрес | 38.180.136[.]127 | По-ранна инфраструктура за хостване на фишинг атаки |
| Домейн | cloud.g-drive[.]cam | Фишинг домейн |
| Домейн | googeldrive[.]cam | Фишинг домейн |
| Домейн | drivegoogel[.]cam | Фишинг домейн |
| Домейн | googelmeet[.]online | Фишинг домейн |
| Домейн | meetonline[.]cam | Фишинг домейн |
| Домейн | asdfafadafg[.]online | Домейн за хостване на фишинг атаки |
| Регистърен ключ | HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\MicrosoftRuntime | Локация за персистентност (устойчивост) на ShelbyLoader V2 |
| GitHub C2 | hxxps[:]//github[.]com/peakyblinders-tm | GitHub инфраструктура за командване и управление (C2) |
| GitHub C2 | hxxps[:]//github[.]com/GreenBeret0 | GitHub инфраструктура за тестване на dead-drop resolution |
Забележка: IP адресите и домейните са нарочно деактивирани (напр. [.]), за да се предотврати случайно разрешаване на имена или генериране на хипервръзки. Възстановете ги само в рамките на контролирани платформи за анализ на киберзаплахи като MISP, VirusTotal или вашия SIEM.
Спирайте заплахите преди въздействието им с 21 минути по-бързо средно време за отстраняване (MTTR). Интегрирайте изолираната среда (Sandbox) на ANYRUN във вашия SOC