Ledger потвърди, че някои от устройствата на компанията, разпространявани чрез дистрибутора в Югоизточна Азия CryptoBilis, са били компрометирани с хардуерен имплант, който е източвал криптовалутните портфейли на потребителите.
Компанията разследва съобщения от потребители, загубили средства от портфейли, закупени чрез CryptoBilis – водещ търговец на хардуерни портфейли, базиран в Малайзия и опериращ в Югоизточна Азия.
Някои изследователи показват импланта в Ledger X още от 16 септември, посочвайки, че модифицираните устройства са се продавали на почти двойно по-ниска цена от оригиналния хардуер.
Портфейлите Ledger са физически устройства, проектирани да съхраняват сигурно частните ключове, които контролират криптовалутните активи и оторизират трансакции.
На 9 октомври Ledger заяви, че е започнала разследване по сигнали на потребители за загуби на криптовалута и е поискала от CryptoBilis да спре продажбата и доставката на устройства Ledger.
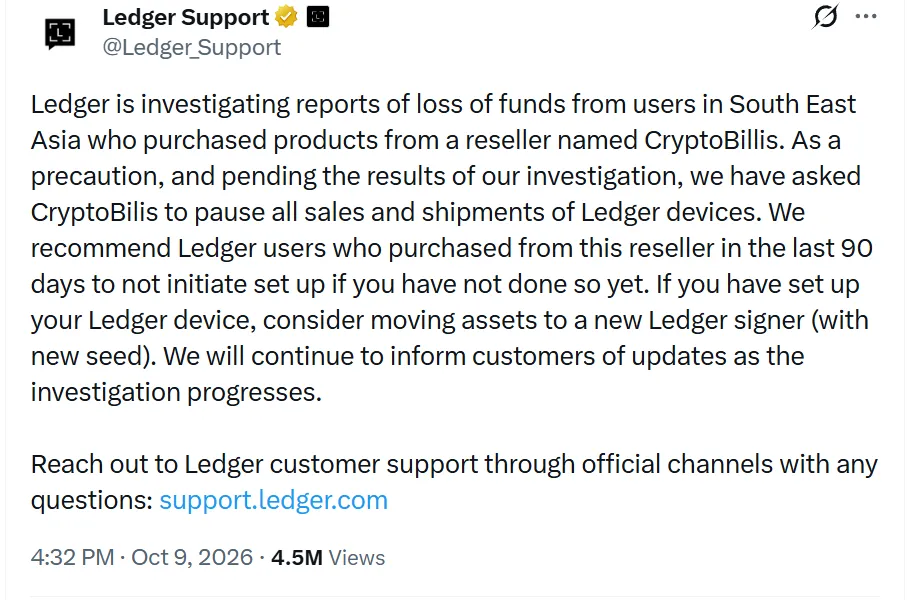
На следващия ден компанията потвърди хардуерна намеса при поне едно устройство, въпреки че все още не е напълно ясно как и кога точно е извършена манипулацията.
„Ledger може да потвърди, че едно от устройствата на засегнатите потребители е съдържало неоторизиран хардуерен имплант. Ledger се свързва със засегнатите потребители в рамките на текущото разследване“, заявиха от Ledger.
Производителят на криптопортфейли отбеляза също, че работи с властите за идентифициране на извършителя и подвеждането му под отговорност.
„[...] Ledger препоръчва на потребителите, закупили устройство Ledger от този дистрибутор, да не започват първоначална настройка, ако все още не са го направили. Ако вече сте настроили своето устройство Ledger, обмислете прехвърлянето на активите към ново устройство Ledger (с нова фраза за възстановяване)“, предупреди Ledger.
Вчера Ledger предостави нова информация, потвърждавайки, че всички потребителски сигнали за неочаквано източване на средства са свързани с устройства, продадени чрез CryptoBilis, определяйки обема на засегнатите като „ограничен“.
Въпреки че компанията не разкри типа на компрометираните устройства в тази атака по веригата за доставки, онлайн доклади споменават за шпионски имплант в устройства Ledger X, който се слива с легитимния хардуер.
Марк Карпелес, понастоящем ръководител на Karpeles Lab Inc. и главен технически директор в Shells.com, показа снимка на новия имплант в Ledger X, отбелязвайки, че той представлява „значителна еволюция“ спрямо предишните версии с ръчно запоени проводници.
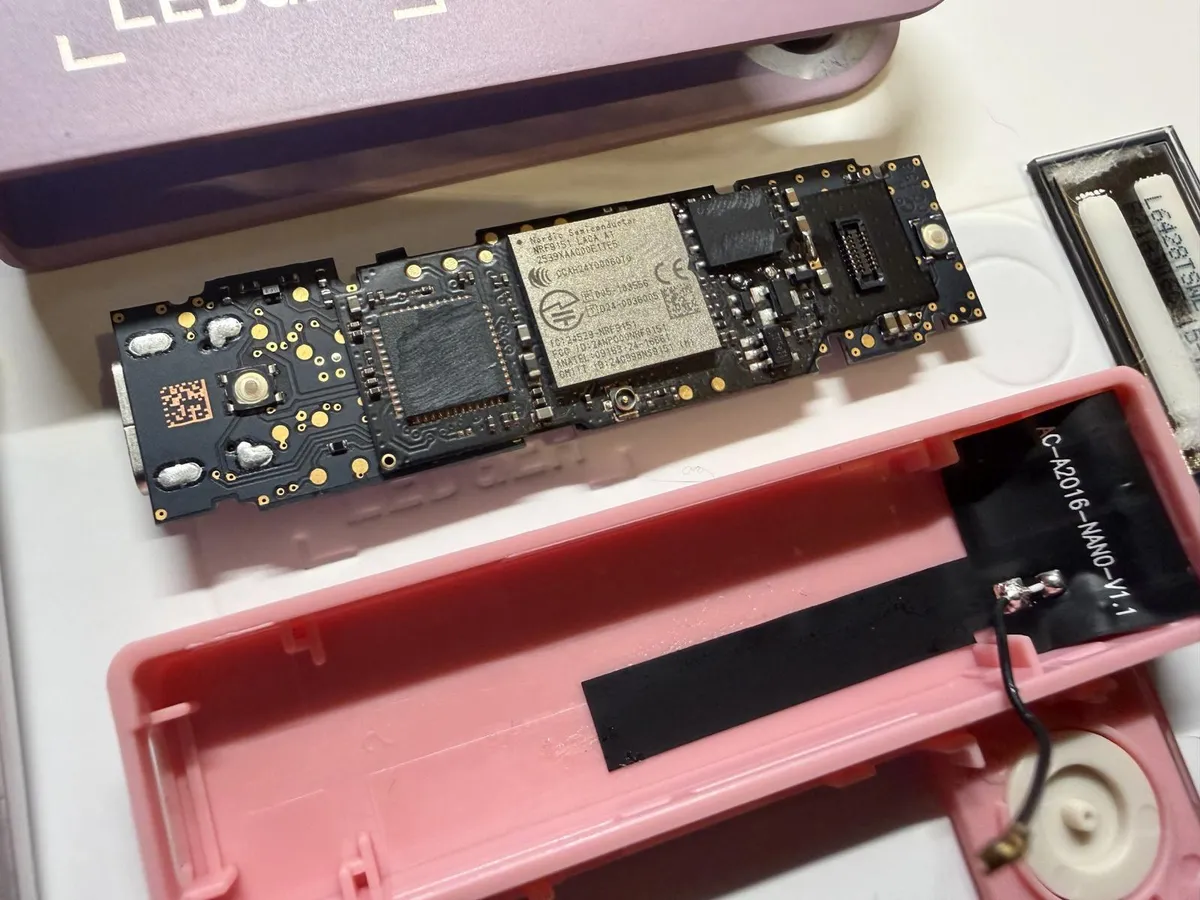
Бившият главен изпълнителен директор на Mt. Gox заяви, че имплантът е бил скрит зад екрана, но кабелът на антената му е издавал, че има нередност.
Според Карпелес злонамереният хардуер е прихващал извежданото съдържание на екрана и натискането на бутоните, за да идентифицира фразата за възстановяване (seed phrase), след което я е предавал на атакуващия през LTE връзка чрез eSIM.
„Ledger Nano X се използват за съхранение на криптовалута. Шпионските импланти се използват за кражба на каквато и да е криптовалута, която съхранявате в тези Ledger Nano X“, обясни Карпелес.
Въпреки че не назова CryptoBilis като продавач на компрометирания LedgerX, той сподели, че устройството не е закупено през препоръчаните от Ledger канали, а от „добре позната платформа чрез китайски търговец (с доставка от Малайзия)“.
Tibane Labs, студио за изследвания и разработки в областта на криптовалутите, потвърди констатациите на Карпелес, добавяйки, че съществуват две версии на импланта за Ledger X.
Изследователите са се сдобили с два варианта – единият в устройство Ledger, купено от Amazon Japan от „базиран в Китай търговец · доставен от Малайзия“, а другият – от Yahoo! Auctions, Япония.
В доклад през уикенда Tibane Labs отбелязва, че авторът на заплахата е освободил място за злонамерената платка, като е заменил оригиналната батерия с по-малка, която захранва както импланта, така и Ledger X.
„Под батерията и антената се намира ST STM32G431KBU6 (Arm Cortex‑M4, 128 KB flash, UFQFPN‑32)“, откриват изследователите в едно от устройствата.
За свързаност злонамереният субект е използвал „миниатюрна eSIM в корпус с 8 контактни площадки и размер само 2×2 mm в непосредствена близост до микроконтролера, както и екраниран LTE модул, който изпраща думите навън“.
Във втория анализиран хардуерен портфейл изследователите от Tibane са установили, че маркировките върху микроконтролера (MCU) и eSIM са били изтрити, за да се скрият номерата на компонентите.
Вторият вариант, който изглежда същият като описания от Карпелес, е по-усъвършенстван. Той е работил с оригиналната батерия и се е побирал в пространството, обикновено заемано от омекотяващата подложка под OLED дисплея.
И в двата случая издайническият елемент е бил проводникът на антената, който при втория имплант е преминавал по горния ръб. При първия имплант антената е била залепена с лента върху батерията и екранирания LTE модул.
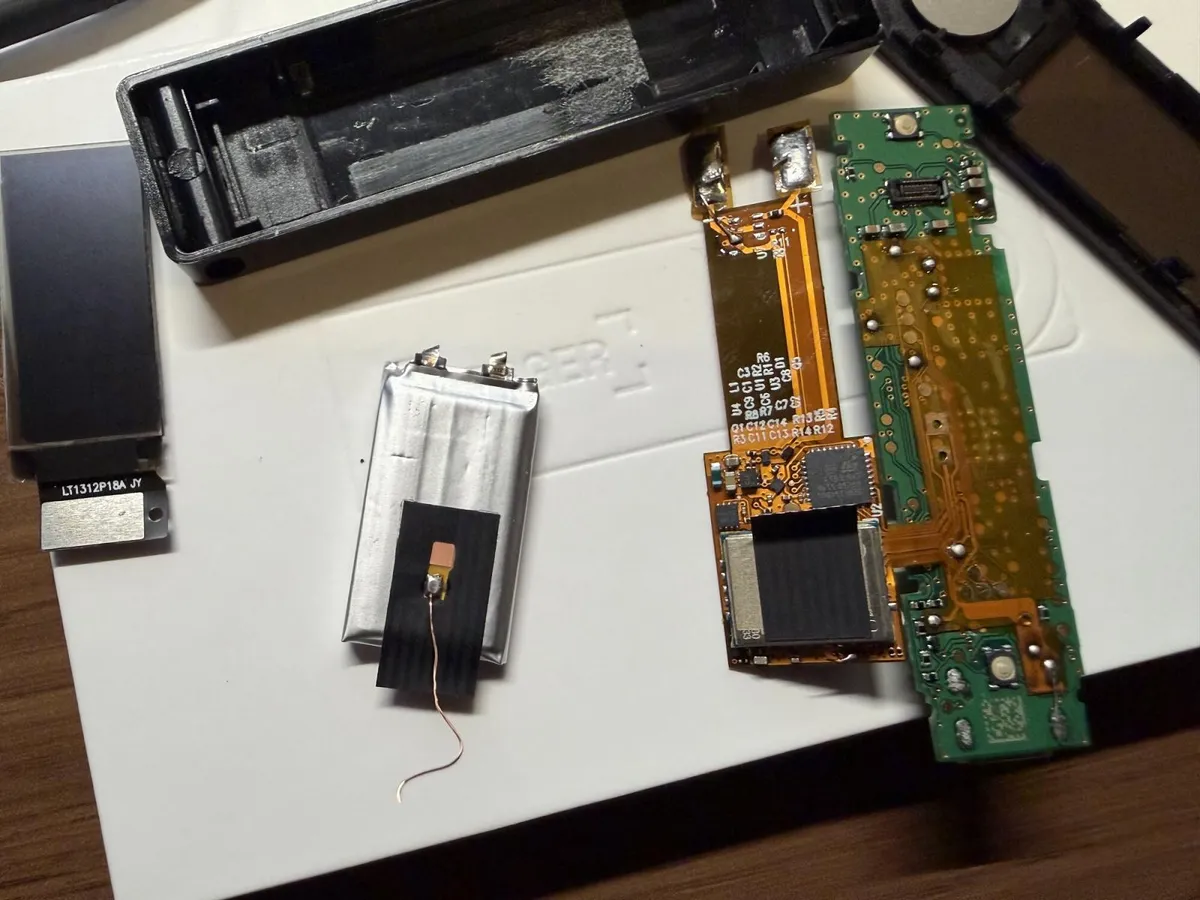
Изследователите предупреждават, че горният образец използва „специално проектирана, панелизирана гъвкава печатна платка (flex PCB) от типа, поръчван от производител на платки, а не ръчно сглобена еднократна изработка“.
Ledger съветва потребителите да избягват покупки от неоторизирани търговци, тъй като при тях съществува повишен риск от получаване на фалшифицирани или модифицирани устройства.
Компанията също така напомня на своите оторизирани дистрибутори и търговци да се снабдяват с продуктите само по официалните канали и да избягват повторното пускане в продажба на върнати продукти.
Ledger предлага механизъм за проверка на автентичността „Genuine Check“, но изрично предупреждава, че той не може да засече добавени импланти, когато оригиналният защитен елемент (Secure Element) на устройството е непокътнат.
Към момента няма индикации, че други дистрибутори на Ledger доставят компрометирани портфейли, но доверието на общността в дистрибуторската мрежа е разклатено, като мнозина вече призовават за нейното прекратяване.