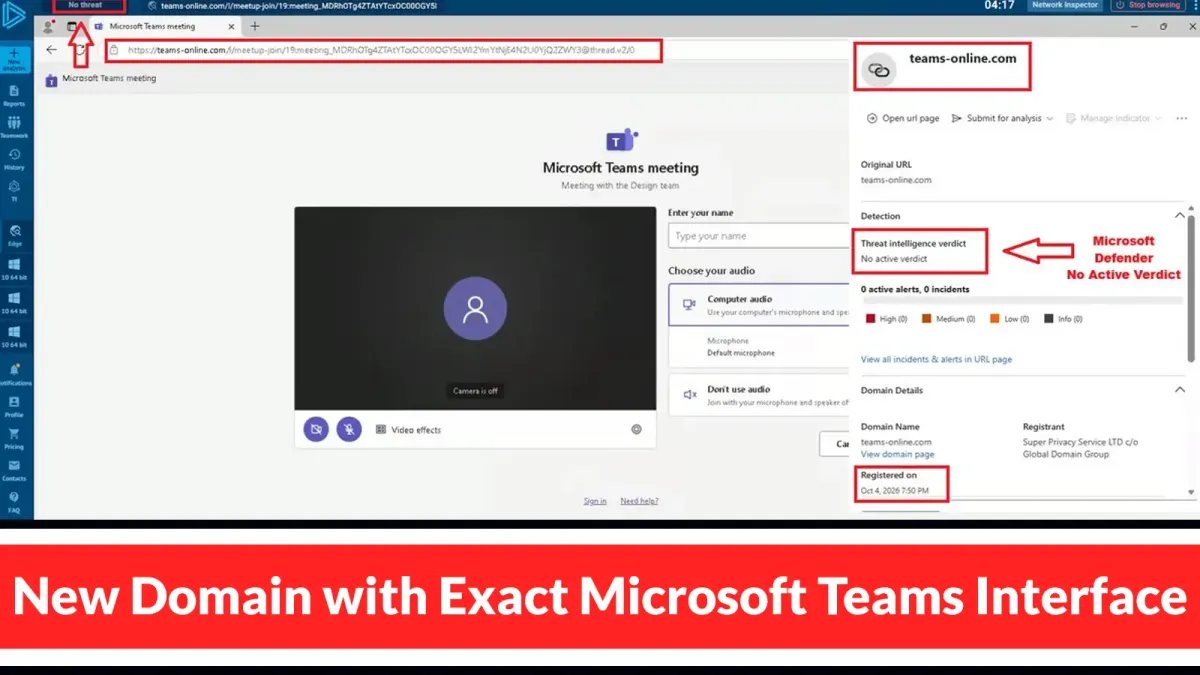
Новорегистриран уебсайт копира страницата за вход и пълния потребителски интерфейс на Microsoft Teams, което поражда притеснения за фишинг опит, насочен към кражба на идентификационни данни за служебни акаунти.
Домейнът teams-online[.]com използва името на широко използваната платформа за срещи, за да накара фалшивия сайт да изглежда като обичайно място за влизане в профила. Сигналът сочи, че към момента на извършване на анализа домейнът е бил едва на четири дни. По това време Microsoft Defender съобщава за нула открити заплахи.
Това констатиране е моментна снимка от докладвания анализ, а не доказателство, че всяка услуга за сигурност на Microsoft е пропуснала сайта или че статусът му на откриване остава непроменен.
Изследователят по киберсигурност Стивън Лим, известен в X като @0x534c, идентифицира съмнителния домейн в предупреждение за заплаха, публикувано на 8 октомври 2026 г. Лим заяви, че уебсайтът активно имитира пълния интерфейс и страница за вход на Teams.
Той призова организациите да добавят домейна към списъците за блокиране и политиките си за уеб филтриране, вместо да разчитат единствено на защита на крайните точки (endpoint protection).
Наличният източник описва фишинг уебсайт, а не потвърдена инфекция със зловреден софтуер. В него не се посочва фамилия зловреден софтуер, не се показва изтеглен злонамерен код и не се обяснява как се събират въведените данни за вход.
Освен това не се съобщава за броя на засегнатите жертви, самоличността на атакуващия или доказателства, че авторите на заплахата са получили достъп до системите на Microsoft. Тези ограничения са от значение при оценката на обхвата на заплахата.
Хакери регистрираха нов домейн с идентичен интерфейс на Microsoft Teams
Копираният екран на Teams се възползва от доверието, което служителите гласуват на инструмент, използван от тях всеки ден. Страницата може да изглежда позната, докато адресът принадлежи на някой друг.
При фишинга за кражба на идентификационни данни атакуващият се опитва да убеди потребителя да въведе имейл адрес и парола в този фалшив екран за вход, разкривайки данни, предназначени за истинска услуга.
Докладът на Лим не установява как хората стигат до този конкретен уебсайт. Връзки в имейли, съобщения в чатове, резултати от търсене и покани за срещи не трябва да се представят като потвърдени маршрути за доставка.
Въпреки това Microsoft е документирал фишинг през срещи, чатове и обаждания в Teams, което показва защо позната марка за съвместна работа заслужава същото внимание, както и неочакван имейл с искане за достъп до акаунт.
Свързано отразяване на новини за киберсигурност относно blob URL адреси и Microsoft Teams показва как други оператори са изградили фалшиви страници за вход в браузъра.
Докладът за фишинг комплекта Tykit описва друга имитация на вход в Microsoft 365. Това са полезни сравнения за разбиране на злоупотребата с търговски марки, но няма доказателства, свързващи нито една от двете операции с домейна, посочен от Лим.
Други доклади относно фалшифициране на Teams и неоторизиран достъп покриват фалшиви записи от срещи, използвани за подтикване към изтегляне на инструменти за отдалечен достъп.
Отразяването на фишинг, свързан с passkeys, описва подобни страници за вход и откраднати облачни сесии. Взети заедно, тези случаи показват, че подобен брандинг може да поддържа различни пътища на атака; те не доказват, че този новосъобщен уебсайт инсталира софтуер или краде токени за сесия.
Насърчителните насоки на Microsoft относно атаките срещу идентификационни данни обясняват, че някои фишинг сайтове стоят между потребителя и автентичната услуга за вход. Този метод, наречен фишинг тип „атакуващ по средата“ (adversary-in-the-middle), може да прихваща както токени за сесия, така и пароли.
Сигналът на Лим не потвърждава използването на тази техника тук. Само копираният интерфейс не може да установи дали атакуващ може да заобиколи многофакторната автентификация или да използва повторно автентифицирана сесия.
Докладваната липса на открития (zero detections) също изисква внимателен прочит: Лим не е публикувал конкретния продукт Defender, настройките за сканиране или метода на тестване зад този резултат.
Поради това това не може да подкрепи твърдения за пълно заобикаляне на защитата. Практическото притеснение е по-тясно: съобщеният фишинг домейн може да изисква изрично блокиране, докато защитниците разследват.
Ограниченията на чата в Teams и уеб филтрирането се отнасят до различни повърхности, така че администраторите трябва да изберат контроли, които действително предотвратяват достъпа до съобщения уебсайт.
Докладван индикатор и препоръчителен отговор
Единственият индикатор за компрометиране (IOC), предоставен за този инцидент, е teams-online[.]com. Източникът не съдържа хешове SHA-256, SHA-1 или MD5, нито IP адреси, имена на файлове или допълнителни зловредни URL адреси.
Екипите по сигурност трябва да използват съобщения домейн за блокиране и разследване, без да добавят индикатори от несвързани кампании. Обезопасеният правопис помага на читателите да го споделят, без да създават кликаема фишинг връзка.
Администраторите трябва да приложат препоръчаните от Лим блокирания на домейни чрез поддържаните контроли и да проверят съответните записи за уеб достъп за посещения.
Всяко съмнение за излагане на риск трябва да бъде прегледано заедно с активността в акаунта, вместо да се третира като доказателство за компрометиране. Microsoft препоръчва разследване на необичайни влизания, новодобавени методи за автентификация и неочакван достъп до данни в облака като свързани събития при оценка на възможна кражба на самоличност.
При потвърдено компрометиране на акаунт, насоките за реакция на Microsoft изискват нулиране на данните за достъп, прекратяване на активни сесии и токени за опресняване, както и премахване на добавени от атакуващия методи за автентификация и правила за пощенски кутии.
В по-дългосрочен план устойчивата на фишинг многофакторна автентификация (MFA), включително FIDO2 ключове за сигурност и passkeys, може да намали риска. Служителите трябва да потвърждават неочаквани искания за вход през доверен канал и да използват известни фирмени входни точки, вместо да разчитат на външния вид на страницата.
Спрете заплахите преди въздействие с 21 минути по-бързо MTTR. Интегрирайте изолираната среда (Sandbox) на ANYRUN във вашия SOC