Хакери насочват атаки срещу хотели с фалшиви оплаквания от гости и отрицателни отзиви, които подвеждат персонала да отвори зловреден код, дегизиран като снимкови доказателства.
Кампанията доставя EtherRAT или TONResolver – две семейства зловреден код, които използват публични блокчейн мрежи, за да откриват своите сървъри за управление и контрол (C2), вместо да разчитат на фиксиран адрес вътре в самия зловреден код.
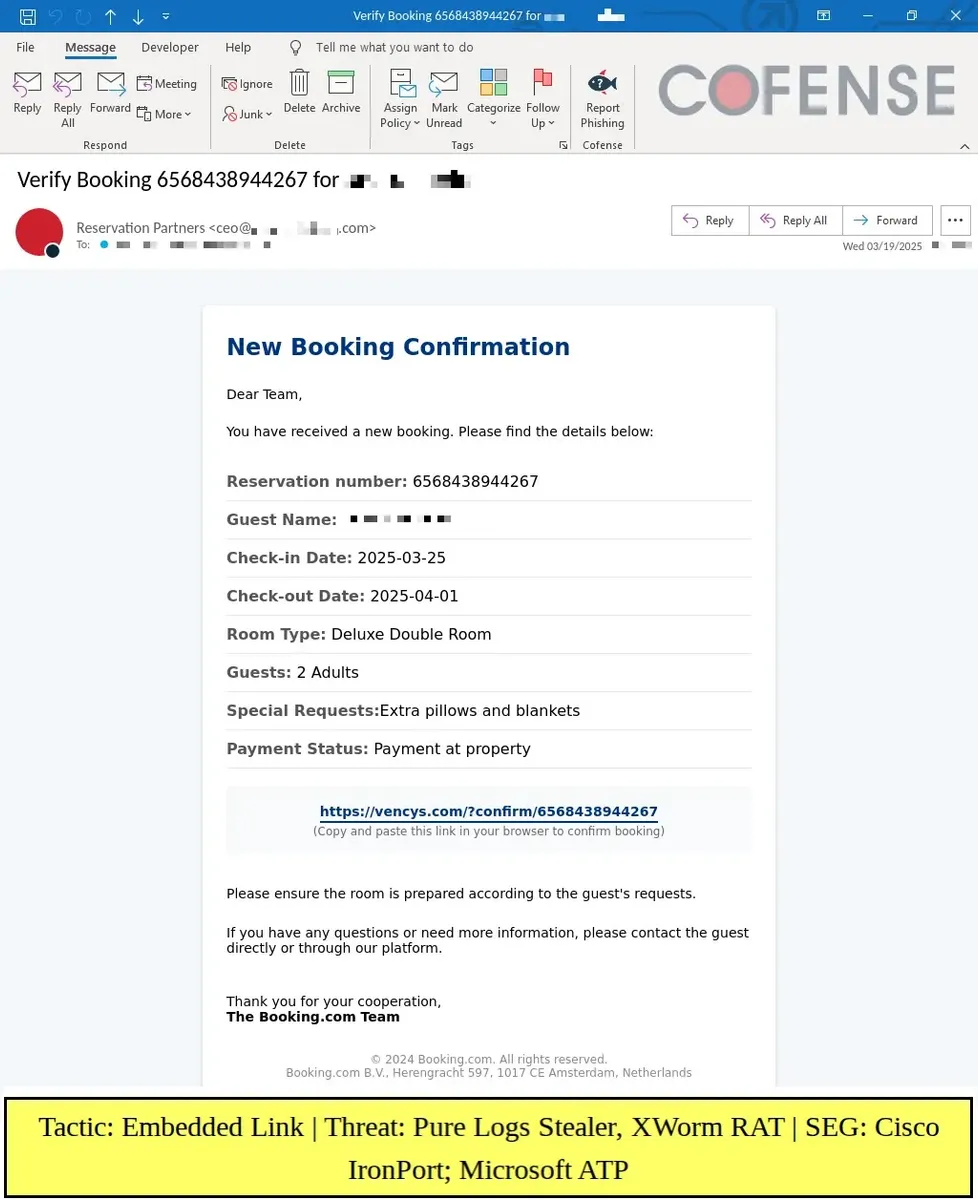
Имейлите пристигат до екипите на рецепция, резервации и обслужване на гости, където справянето с притесненията на клиентите е част от ежедневната работа.
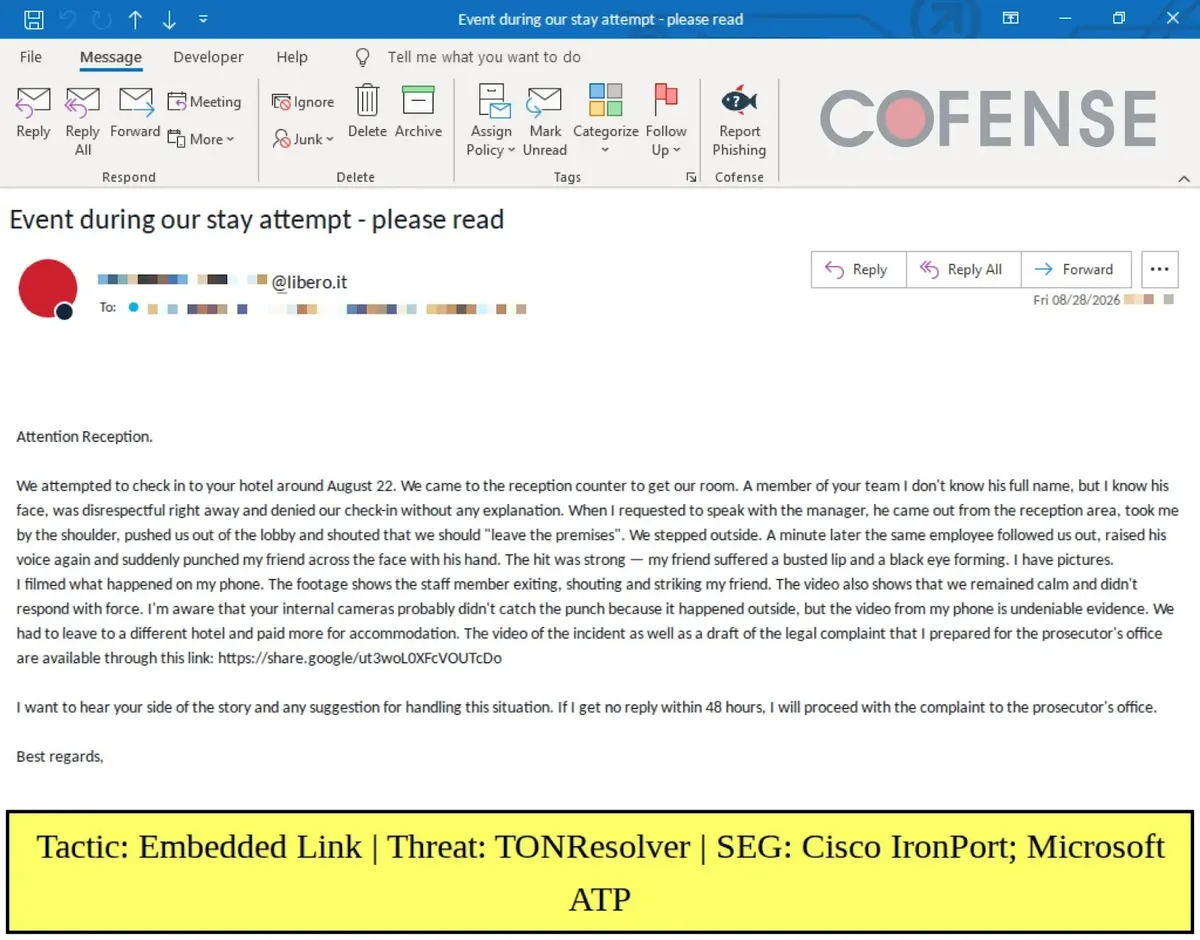
Съобщенията описват мръсни стаи, спорове със служители или възможни правни действия. Връзките предлагат уж снимки, видеа или документи, превръщайки натиска за защита на рейтинга на хотела в причина за отваряне на опасни файлове.
Изследователи от Cofense идентифицираха EtherRAT и TONResolver в тези кампании и съобщиха подробно за констатациите си в доклад от 7 октомври от аналитика по разузнаване за заплахи Kahng An.
Те оценяват с умерена увереност, тази активност е продължение на по-ранни фишинг кампании, свързани с Booking.com, въпреки че споделените инструменти за зловреден код, използвани от отделни групи, също биха могли да обяснят приликите.
Хакери използват отрицателни отзиви за хотели
По-ранни атаки използваха фалшиви съобщения за резервации и ClickFix страници, които искаха от персонала да поставя команди в прозореца Run на Windows. Тези кампании обикновено доставяха PureRAT или NetSupport Manager.
Предишни доклади за компрометирани профили за резервации на хотели показват как инфекциите в хотелите могат да подпомогнат по-широки измами, но Cofense не потвърждава такъв резултат тук.
По-новите имейли съдържат връзка към архив, съдържащ злонамерен пряк път за Windows (LNK файл), маскиран като JPG изображение. Отварянето му стартира код, вместо да покаже снимка.
Архивът включва и фиктивен MP4 файл, чийто размер се променя при всяко изтегляне, което вероятно генерира различни хеш стойности и отслабва проверките по фиксирани файлови сигнатури.
Пряк път изтегля Node.js – легитимна среда за изпълнение на JavaScript – и инсталира едно от двете семейства зловреден код.
И двете използват тази среда за изпълнение. От Cofense посочват, че този споделен подход подсказва за възможен общ зареждащ модул (loader), а не доказателство за един и същ оператор. Изследователите оценяват с умерена увереност, че атакуващите използват генеративен изкуствен интелект, за да варират текста на своите имейли.
Как EtherRAT и TONResolver откриват C2 сървъри
EtherRAT чете интелигентен договор (smart contract) в Ethereum чрез публична JSON-RPC услуга, използвайки заявка като eth_call. Той декодира върнатите шестнадесетични данни и премахва леко маскиране, за да възстанови актуалния C2 домейн или IP адрес.
Предишни публикации за техниките за укриване в блокчейн на EtherRAT описват същия този дизайн в други атаки, без да потвърждават кой стои зад тази кампания срещу хотели.
TONResolver следва същия основен процес, използвайки публичен API на блокчейна TON и данни, свързани с портфейл или интелигентен договор.
Информация относно злоупотребата с интелигентни договори в TONResolver и преди е описвала фишинг срещу хотели със подобни методи за доставка. Основната разлика е кой блокчейн предоставя адреса, а не дали зловредният код все още се нуждае от външен команден сървър.
Този подход се нарича dead drop resolving в блокчейн. Блокчейнът съхранява указания към C2 инфраструктурата; самият той не е сървърът, издаващ всяка команда.
Операторите могат да публикуват нова дестинация чрез трансакция, което позволява на съществуващите инфекции да локализират новите сървъри, без да получават нов файл със зловреден код.
Това отслабва действията по премахване (takedowns), насочени само срещу домейни или хостинг акаунти. Премахването на сървър не изтрива записите в блокчейна, които насочват инфектираните устройства към неговия заместник.
Публичните API заявки към блокчейн могат също да наподобяват легитимен трафик от портфейли. Cofense отбелязва, че блокирането само на достъпа до Ethereum може да остави достъпа до TON активен при кампании, използващи другото семейство.
Хотелските екипи трябва да проверяват неочаквани връзки в оплаквания със същото внимание, както и останалите непоискани съобщения, съответно дори когато подателят заплашва с незабавни последствия.
Cofense препоръчва да се провежда обучение на персонала за разпознаване на злонамерени имейли, вместо да се разчита само на фиксиран текст или хешове. Докладът също така предупреждава, че публичните пощенски кутии за поддръжка на клиенти, продажби и бизнес развитие са изложени на подобни рискове.
Екипите по сигурност трябва също така да разследват неочаквана активност на Node.js на работните станции в хотела и да свързват констатациите от крайните устройства с доказателства от имейлите. Легитимната среда за изпълнение или блокчейн услуга не трябва автоматично да кара дадено съмнително изтегляне да изглежда безопасно за персонала.
Индикатори за компрометиране (IoCs):-
| Malware | Indicator type | Source value |
|---|---|---|
| EtherRAT | Ethereum contract | 0x277852e1C349b03c79E348018a8391bD21C412E8 |
| EtherRAT | C2 URL | hxxps[://]gateway001kir[.]com |
| EtherRAT | C2 URL | hxxps[://]sslgateway001[.]com |
| EtherRAT | C2 URL | hxxps[://]waygatterol002[.]com |
| EtherRAT | C2 URL | hxxps[://]lotus-vista-additions-joshua[.]trycloudflare[.]com |
| EtherRAT | C2 URL | hxxps[://]perrine90-deltajohnsons[.]com |
| EtherRAT | C2 URL | hxxps[://]kadmecnp-643laolmd[.]com |
| EtherRAT | C2 URL | hxxps[://]lermontov-656idlop[.]com |
| EtherRAT | C2 URL | hxxps[://]dns1[.]southafricanorth[.]cloudapp[.]azure[.]com |
| EtherRAT | C2 domain | fdffofofofo4[.]com |
| EtherRAT | C2 URL | hxxps[://]update[.]norwayeast[.]cloudapp[.]azure[.]com |
| EtherRAT | C2 URL | hxxps[://]allres[.]southafricanorth[.]cloudapp[.]azure[.]com |
| EtherRAT | C2 URL | hxxps[://]synctimes[.]australiaeast[.]cloudapp[.]azure[.]com |
| EtherRAT | C2 URL | hxxps[://]opencode-setup-al[.]com |
| EtherRAT | C2 URL | hxxps[://]luxmaxing[.]southafricanorth[.]cloudapp[.]azure[.]com |
| TONResolver | TON contract | 0:c66119f0e5635c4380441d7a79baf0c02a0ab7ea6cd78de06507fc5dc2c1a5d9 |
| TONResolver | C2 domain | amanohuguta[.]cfd |
| TONResolver | C2 domain | hsaertyuoang34[.]sbs |
| TONResolver | C2 domain | zloapobikahy23[.]bond |
| TONResolver | C2 domain | tonajukbhuakpo2[.]shop |
| TONResolver | C2 domain | njzlopghznkamkl[.]cfd |
| TONResolver | C2 domain | nuypoiaklber[.]lol |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване на адреси или създаване на хипервръзки. Възстановете оригиналния им вид само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.