Всеки корен на доверие завършва в HSM – защитен срещу физическа намеса хардуер, в който се съхраняват ключовете на удостоверителните центрове (CA), платежните ключове и ключовете за подписване на код, недостъпни за софтуера.
Две сили променят кратката листа за 2026 г.: преходът към FIPS 140-3, който извежда от употреба старите валидации, и миграцията към постквантова криптография, защото HSM, който купувате сега, трябва да подписва с ML-DSA преди края на амортизационния си график.
Оценихме десет варианта по сертификации, готовност за PQC, облачно предоставяне и оперативна реалност. Thales Luna заема 1-во място; Entrust nShield и AWS CloudHSM допълват челната тройка.
Основни изводи
• 1-во място в общото класиране: Thales Luna – еталонът за HSM с общо предназначение, с надеждна PQC траектория.
• Челна тройка: Luna (най-широк еталон), Entrust nShield (гаранции от клас CodeSafe), AWS CloudHSM (облачно-нативен мащаб).
• Сигнал за изтегляне от пазара: Azure Dedicated HSM на Microsoft е на път към изтегляне; класиран е според реалността на инсталираната база, като същинският разговор е за миграцията.
• Купувайте с поглед към 2035 г.: валидацията по FIPS 140-3 и поддръжката на постквантови алгоритми вече са елиминиращи критерии, а не приятни допълнения.
Как оценявахме (методология)
Оценка, основана на проучване: сертификации (статус по FIPS 140-3, Common Criteria, PCI PTS, където е приложимо), готовност за постквантова криптография (пътни карти/фърмуер за PQC алгоритми), производителност и гъвкавост на партициите, възможности за облачно/хибридно предоставяне, интеграции в екосистемата (PKI, подписване на код, бази данни, KMS) и ценова структура. Без лабораторно тестване; без платено позициониране; редакционните оценки са изключени от структурираните данни.
Тегла: сертификации 25%, готовност за PQC 25%, гъвкавост на предоставянето 20%, екосистема 20%, яснота на ценообразуването 10%.
Класация на HSM решенията за 2026 г.
| № | Решение | Награда | Оценка* |
|---|---|---|---|
| 1 | Thales (Luna) | Най-добър HSM с общо предназначение | 9.1 |
| 2 | Entrust (nShield) | Най-добро изпълнение с висока степен на гаранция | 8.9 |
| 3 | AWS CloudHSM | Най-добър облачно-нативен HSM | 8.6 |
| 4 | Utimaco | Най-добра гъвкава фърмуерна платформа | 8.5 |
| 5 | Fortanix | Най-добра алтернатива с поверителни изчисления | 8.3 |
| 6 | IBM | Най-добра криптография от клас мейнфрейм | 8.2 |
| 7 | Securosys | Най-добра швейцарска гаранция + посока блокчейн | 8.0 |
| 8 | Marvell | Най-добър OEM силиций за ускоряване на криптографията | 7.9 |
| 9 | Yubico (YubiHSM) | Най-добър достъпен HSM за начално ниво | 7.8 |
| 10 | Microsoft (Azure Dedicated HSM) | Изтегляна линия – фокус върху миграцията | 7.0 |
*Редакционни оценки, основани на проучване, а не лабораторни резултати.
1. Thales (Luna) – най-добър HSM с общо предназначение
Накратко: По запитване | Мрежов/PCIe/USB + Luna Cloud HSM (DPoD) | Път към FIPS 140-3, път към PQC фърмуер
Защо заслужава 1-во място: Luna е това, което „HSM“ означава в повечето архитектури: най-широката екосистема от интеграции (всеки голям PKI, база данни, решение за подписване и KMS стек е с инструкции за Luna), гъвкаво разделяне на партиции за многонаемна (multi-tenant) криптография, облачно предоставяне чрез Data Protection on Demand и постквантова фърмуерна пътна карта, която вече е изпитана в клиентски PQC пилотни проекти.
Когато изискването е „коренът на доверие, направен по конвенционален и добър начин“, Luna остава най-краткият аргумент.
Предимства: Гравитация на екосистемата; гъвкавост на партициите; хибриден обхват (апаратно устройство + облак DPoD); път към PQC.
Недостатъци: Премиум ценообразуване; навигация в портфолиото на Thales.
Заключение: Коренът на доверие по подразбиране, който все още заслужава това положение.
2. Entrust (nShield) – най-добро изпълнение с висока степен на гаранция
Накратко: По запитване | nShield Connect/Solo/като услуга | Изпълнение на код вътре в HSM с CodeSafe
Защо заслужава 2-ро място: Отличителната черта на nShield е CodeSafe, който изпълнява вашия чувствителен код вътре в границата на HSM, а не само пази ключовете ви, плюс елегантния модел за управление на ключове Security World и дълбоките корени в PKI и платежните среди.
С придружаващата го родословна линия на Entrust като удостоверителен център (CA) това е изборът с висока степен на гаранция там, където самата криптографска логика трябва да живее в хардуера.
Предимства: Изпълнение на код вътре в HSM; управляемост на Security World; опит в PKI и плащанията.
Недостатъци: Ширината на екосистемата е малко зад тази на Luna; премиум икономика.
Заключение: Когато трезорът е нужен не само за ключовете, но и за кода.
3. AWS CloudHSM – най-добър облачно-нативен HSM
Накратко: Почасово за HSM | Еднонаемни инстанции с FIPS валидация | Плащане при ползване
Защо заслужава 3-то място: CloudHSM превърна хардуера за корен на доверие в потребителски разход: еднонаемни HSM устройства под контрола на клиента, предоставяни за минути, обединявани в клъстери за мащабиране, с почасово таксуване – без товарни рампи за доставка и без посещения в центрове за данни.
За работни натоварвания в AWS, които изискват контрол над специализиран хардуер (и за персонализирани хранилища за ключове в KMS), това е оперативният победител.
Предимства: Предоставяне за минути; еластично клъстериране; прозрачно почасово ценообразуване; интеграция с KMS.
Недостатъци: По природа е обвързан с AWS; за хибридни сценарии е необходим дизайн за разтоварване и латентност.
Заключение: HSM като облачен примитив.
4. Utimaco – най-добра гъвкава фърмуерна платформа
Накратко: По запитване | Линия SecurityServer/Anchor | Гъвкавост чрез персонализиран фърмуер (SDK)
Защо заслужава 4-то място: Utimaco предлага платформен HSM: криптография с общо предназначение и SDK, който позволява на регулирани отрасли да зареждат персонализиран фърмуер платежни схеми, лотарийни системи, национални програми за идентификация, както и ранни и видими инвестиции във фърмуер, готов за постквантова криптография (PQC).
Германската инженерна база и OEM присъствието правят компанията тиха инфраструктура под много брандирани решения.
Предимства: Персонализиране на фърмуера; инвестиции в PQC; силна база сред OEM партньори и регулирани отрасли.
Недостатъци: Марката е с по-малко влияние от Thales/Entrust в общия корпоративен сегмент.
Нека обобщим: Персонализируемата криптографска платформа, която стои под повече капаци, отколкото бихте предположили.
5. Fortanix — най-добрата алтернатива с поверителни изчисления
Накратко: На нива/по запитване | DSM като SaaS + хардуерни устройства | Работи върху защитени анклави, а не върху класически HSM силиций
Защо заслужава 5-то място: Fortanix пренаписа предположенията на категорията: управление на ключове и криптографски услуги, предоставяни от анклави за поверителни изчисления, достъпни като SaaS, с хардуерни опции с FIPS валидация една контролна равнина за ключове, тайни и токенизация в различни облаци. За екипите, които искат гаранции на ниво HSM с удобството на облачния софтуер, това е модерният подход.
Предимства: Удобство на SaaS; единна равнина за много облаци; иновация с анклави; силна близост до управлението на тайни и токенизацията.
Недостатъци: Привържениците на класическата HSM сертификация трябва внимателно да съпоставят изискванията си.
Нека обобщим: Категорията HSM, пренесена върху нова платформа на основата на поверителните изчисления.
6. IBM — най-добрата криптография от клас „мейнфрейм“
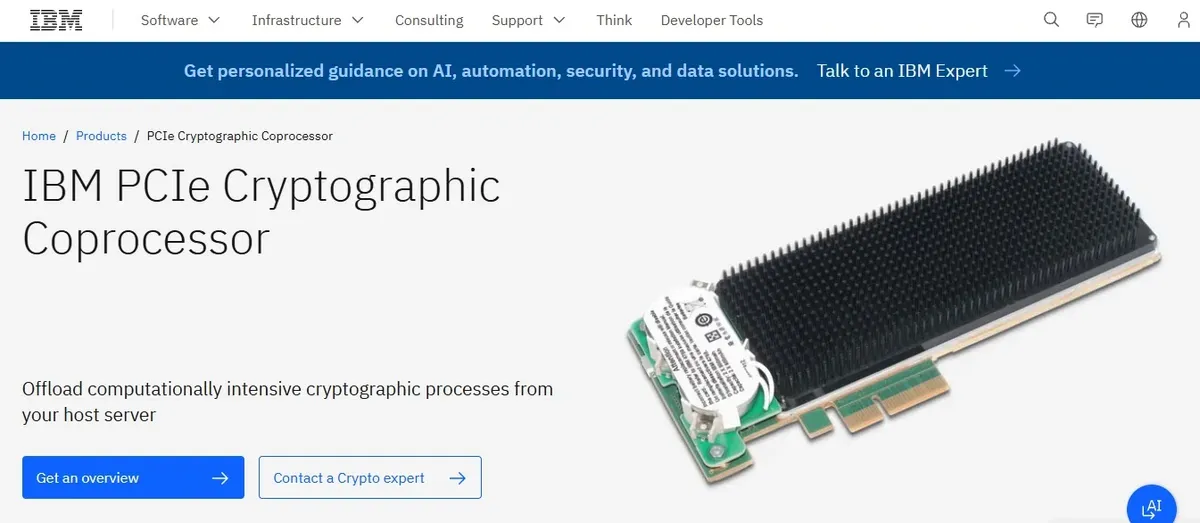
Накратко: По запитване | Crypto Express PCIe + Hyper Protect | Валидации от ерата на FIPS 140-3, EP11
Защо заслужава 6-то място: Картите Crypto Express на IBM пренасят най-високите в индустрията валидации в инфраструктурите Z и LinuxONE, а Hyper Protect разширява принципа „пази собствения си ключ“ (keep your own key) до IBM Cloud отговорът за банковото ядро, където мейнфреймът вече е най-ценният актив.
Предимства: Първокласна репутация по отношение на валидациите; интеграция с мейнфрейми; облачен модел KYOK.
Недостатъци: Привлекателността предполага наличие на инфраструктура на IBM.
Нека обобщим: Където работи банковото ядро, там трябва да работи и неговата криптография.
7. Securosys — най-добрата швейцарска гаранция + посока за блокчейн
Накратко: По запитване/облачни нива | Primus HSM + CloudHSM | Многократно упълномощаване за дигитални активи
Защо заслужава 7-мо място: Securosys съчетава швейцарски проектираните HSM Primus (които обслужват финансовата инфраструктура на SIX) с набор от функции за дигитални активи вградено многократно упълномощаване/кворумно одобряване за подписване на транзакции, което я превърна в фаворит за инфраструктура за попечителство (custody), плюс облачно предоставяне и за двете направления.
Предимства: Репутация във финансовата инфраструктура; функции за блокчейн/попечителство; привлекателна швейцарска юрисдикция.
Недостатъци: Екосистемата в общия корпоративен сегмент е по-малка от тази на водещите доставчици.
Нека обобщим: Швейцарската алтернатива от клас „попечителство“.
8. Marvell — най-добрият OEM силиций за криптографско ускорение
Накратко: OEM | Адаптери LiquidSecurity | HSM-ът вътре в облачните HSM услуги
Защо заслужава 8-мо място: LiquidSecurity на Marvell е силицият зад голяма част от пазара на облачни HSM адаптери с висока плътност на дяловете (partitions) и FIPS валидация, около които хипермащабните доставчици и доставчиците на услуги изграждат своите предложения.
Предприятията рядко го купуват директно; архитектите обаче трябва да знаят чий хардуер всъщност съхранява техните ключове.
Предимства: Плътност на дяловете и производителност; захранва големи облачни HSM услуги.
Недостатъци: Насочен е към OEM партньори, а не е готова покупка за предприятия.
Нека обобщим: Силицият под ключовите трезори на облака.
9. Yubico (YubiHSM) — най-добрият достъпен HSM за начално ниво
Накратко: Публикувана цена | YubiHSM 2 | Форм фактор Nano USB
Защо заема 9-о място: YubiHSM 2 осигурява истинска хардуерна защита на ключове — коренови сертификати (CA roots) за вътрешна PKI, ключове за подписване на код, SSH CA — върху USB нано устройство на публично обявена цена, която е по-ниска от фактурата за поддръжка на типично хардуерно устройство.
Скромна производителност, реална сигурност: честният отговор за лаборатории, стартиращи компании и вторични коренови сертификати.
Предимства: С порядък по-достъпна начална инвестиция; опростено опериране; реална хардуерна защита.
Недостатъци: Лимит на производителността и функционалностите; не е подходящ за платежни системи или среди с голям обем трансакции.
Обобщение: Хардуерните източници на доверие (roots of trust), направени достъпни за всички.
10. Microsoft (Azure Dedicated HSM) — Отпадаща категория, фокус върху миграцията
Кратък профил: Почасово заплащане | Базирани на Luna специализирани устройства в Azure | Обявен план за извеждане от експлоатация
Защо заема 10-о място: Azure Dedicated HSM предоставяше на регулирани клиенти специализирани Luna устройства за един потребител (single-tenant) в рамките на Azure, но Microsoft постави услугата в процес на извеждане от експлоатация, насочвайки потребителите към Azure Cloud HSM и Managed HSM.
Включваме го заради реалността на вече инсталираната потребителска база: ако го използвате, вашият проект за 2026 г. е планът за миграция, а не подновяването на договора.
Предимства: Съществуващите внедрявания остават поддържани през преходните периоди.
Недостатъци: Няма аргументи за нови купувачи; натиск от крайните срокове за миграция.
Обобщение: Изходна рампа, а не входна точка.
Пълна сравнителна таблица
| Решение | Форм-фактор | FIPS 140-3 статус | PQC готовност | Облачно внедряване | Ценообразуване |
|---|---|---|---|---|---|
| Thales Luna | Мрежово/PCIe/USB/облак | В процес на сертификация | План чрез фърмуер | DPoD | По запитване |
| Entrust nShield | Мрежово/PCIe/aaS | В процес на сертификация | В пътната карта | nShield aaS | По запитване |
| AWS CloudHSM | Облачни инстанции | Потвърдена сертифицирана линия | Развива се | Вградено (Native) | Почасово |
| Utimaco | Устройство/облак | В процес на сертификация | Ранен пионер | Да | По запитване |
| Fortanix | SaaS/устройство | Валидирани опции | Да | SaaS-базирано | Многостепенно |
| IBM | PCIe/мейнфрейм/облак | Първокласна репутация | Да (ранна PQC готовност) | Hyper Protect | По запитване |
| Securosys | Устройство/облак | В процес на сертификация | Да | Да | По запитване |
| Marvell | OEM PCIe | Валидирано | Чрез партньори | Захранва други решения | OEM |
| YubiHSM | USB нано | Базирано на 140-2 линия | Ограничена | Не | Публично обявено |
| Azure Dedicated | Облачно устройство | Базирано на Luna | Не е приложимо (в процес на спиране) | Azure | Почасово |
Таблица за възможности Да/Не
| Решение | FIPS-валидиран хардуер? | PQC алгоритми в пътната карта? | Опция като услуга (aaS)? | Изпълнение на код вътре в HSM? | Публично ценообразуване? |
|---|---|---|---|---|---|
| Thales Luna | Да | Да | Да (DPoD) | Частично (FM) | Не |
| Entrust nShield | Да | Да | Да | Да (CodeSafe) | Не |
| AWS CloudHSM | Да | Частично | Да | Не | Да |
| Utimaco | Да | Да | Да | Да (SDK) | Не |
| Fortanix | Да | Да | Да (SaaS) | Частично (плъгини) | Частично |
| IBM | Да | Да | Да (облак) | Частично (EP11) | Не |
| Securosys | Да | Да | Да | Частично | Частично |
| Marvell | Да | Частично | Чрез OEM партньори | Не | Не (OEM) |
| YubiHSM | Да | Ограничено | Не | Не | Да |
| Azure Dedicated | Да (Luna) | Не е приложимо | В процес на спиране | Не | Да (почасово) |
Съвети при покупка: Купете корен на доверие за 2035 г., а не отметка за съответствие през 2026 г.
Покупката на HSM е дългосрочен ангажимент за цяло десетилетие, така че правете оценка с перспектива за десет години напред: статут на FIPS 140-3 валидация (сертификатите FIPS 140-2 изтичат — изисквайте номера на сертификата и датата на изтичане, а не просто твърдение в рекламна брошура), както и писмен план за постквантова защита (PQC) — кой фърмуер, коя дата, поддръжка за ML-KEM/ML-DSA и дали PQC ще представлява платено надграждане.
Съобразете типа устройство с работното натоварване: корени с общо предназначение (Luna/nShield/Utimaco), мащабиране в облачна среда (CloudHSM или Fortanix за ергономичен мултиоблачен SaaS модел), разплащания (специфично конфигурирани решения от списъка на PCI PTS), попечителство/дигитални активи (контрол на кворума от класа на Securosys) и съобразени с бюджета вторични коренови сертификати (YubiHSM).
Проведете репетиция на ключовата церемония преди реалното генериране на ключове за продукционна среда — бекъп, възстановяване на кворум, обновяване на фърмуер — защото оперативните грешки, а не криптографските пробиви, са реалната причина, поради която HSM инфраструктурите се провалят.
За ползвателите на Azure Dedicated HSM: планирайте миграцията в календара си още сега, докато графикът все още зависи от вас, а не от Microsoft.
Често задавани въпроси (FAQs)
Кой е най-добрият хардуерен модул за сигурност (HSM) през 2026 г.? Thales Luna се класира на първо място по обхват за общи цели и екосистема, Entrust nShield — за високо ниво на сигурност при изпълнение на код в самия HSM, а AWS CloudHSM — за вградена облачна среда, като Fortanix е лидер в алтернативната категория за поверителни изчисления (confidential computing), а YubiHSM е достъпното базово решение.
HSM срещу облачен KMS — каква е разликата? KMS е софтуерна услуга за управление на жизнения цикъл на ключовете; HSM е сертифициран, устойчив на неоторизирана намеса (tamper-resistant) хардуер, където ключовете се съхраняват физически. Облачните KMS услуги обикновено са обезпечени с HSM модули — въпросът опира до изолацията на средата (tenancy) и контрола, на което отговарят специализираните и облачните HSM предложения.
Необходим ли ми е непременно FIPS 140-3? Все по-често да: валидациите FIPS 140-2 излизат от употреба, а регулаторните органи изискват актуалните стандарти. При нови покупки изисквайте статуса по FIPS 140-3 и времевия график в писмен вид.
Какво означава постквантова готовност (PQC) за HSM модулите? Поддръжка на стандартизираните от NIST алгоритми (ML-KEM, ML-DSA) във фърмуера, производителност, адекватна за по-тежките изчислителни операции на PQC, и път за миграция на съществуващите йерархии от ключове. Следващият ви HSM трябва да може да подписва PQC трансакции, преди жизненият му цикъл да е приключил.
Спира ли се Azure Dedicated HSM? Microsoft обяви извеждането на услугата от експлоатация, насочвайки клиентите към по-новите си HSM предложения. Настоящите потребители следва да изградят планове за миграция съобразно обявения времеви график.
Присъда
Luna остава коренът на доверие, на който повечето архитектури разчитат, nShield защитава както кода, така и ключовете, CloudHSM превърна специализирания хардуер в почасова разходна позиция, а Fortanix показва накъде се развива категорията занапред – купувайте според FIPS 140-3 и писмено фиксирана дата за PQC, репетирайте церемониите по управление на ключове и третирайте извеждането от експлоатация на Azure Dedicated като събитие в календара за тази година, а не като изненада през следващата.
Автор: [AUTHOR NAME], [credential]. Рецензирано от: [REVIEWER NAME]. Последно обновяване: октомври 2026 г. Редакционното съдържание на Cybersecurity News е независимо; без платени публикации; оценките са базирани на проучвания, а не на лабораторни тестове.