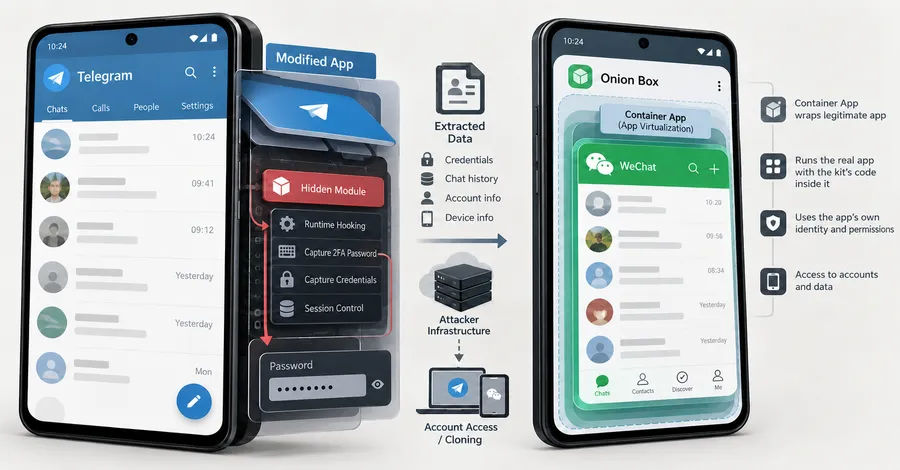
Комплект за шпионски софтуер под наем за Android, наречен uCreator, поема контрол над акаунти в Telegram и WeChat, като скрива своя код в работещи копия на двете приложения, установи изследователят Ovi. Той засяга само хора, които инсталират някое от тези манипулирани копия, разпространявани извън официалните магазини за приложения, или които стартират WeChat в собственото контейнерно приложение на създателите на комплекта.
Частта от комплекта за Telegram съвпада с Baohuo — задна врата (backdoor), за която Doctor Web съобщи през октомври 2025 г. Doctor Web откри Baohuo в манипулирани копия на Telegram X, приложение за Android от Telegram. По това време компанията оцени, че повече от 58 000 устройства са били инфектирани.
The Hacker News сравни двата доклада. Техническото описание на Baohuo от Doctor Web изброява същото именно пространство на кода, com.ucreator.tgjar, същия сървър за командване и контрол (C2) и съвпадащи имена на команди като анализа на Ovi.
Анализът на Ovi, публикуван на 21 октомври 2026 г., не споменава констатациите на Doctor Web, а Doctor Web не посочи името на комплекта. Не е ясно дали създателите на комплекта, или някой от техните клиенти е провеждал кампанията, проследена от Doctor Web.
Кой е изложен на риск
Манипулираните приложения се разпространяват чрез странично зареждане (sideloading) — при което потребителят инсталира файл на приложението директно вместо от магазин за приложения — и чрез социално инженерство, установи Ovi. Той не успя да потвърди как точно е била инфектирана всяка от жертвите.
Вторият път е собственото контейнерно приложение на създателите на комплекта, наречено 洋葱盒子 („Onion Box“), което стартира други приложения вътре в себе си.
Някои от манипулираните копия на Telegram X използват същото име на пакет като истинското приложение в Google Play, така че самото име не ги издава.
Doctor Web установи, че копия на Baohuo са се разпространявали от средата на 2024 г. чрез реклами в приложения, водещи до фалшиви сайтове за магазини за приложения. Тези сайтове промотираха Telegram X като приложение за запознанства и видеочат.
Банерите на сайтовете бяха достъпни само на португалски за потребители в Бразилия и на индонезийски. Въпреки това картата на Doctor Web от 2025 г. за инфектирани устройства по държави постави Индия на първо място с 22,8%, пред Бразилия с 20,5% и Индонезия с 9,6%.
Копия на Baohuo се появиха и в алтернативните магазини APKPure, ApkSum и AndroidP. В APKPure едно от тях беше качено под името на официалния разработчик, въпреки че дигиталният му подпис беше различен.
Ovi получи достъп до един от командните сървъри на комплекта. Той съдържаше данни за жертви, очевидно намиращи се в Китай и Съединените щати, но недостатъчно за надеждно преброяване. Той нарича доклада си „анализ на техническите възможности, а не измерване на въздействието върху жертвите“.
Предполагаемите мишени, все още непотвърдени, са потребители на мобилни портфейли и приложения за съобщения в Китай и Югоизточна Азия, включително WeCom, QQ, WhatsApp, LINE, Zalo, KakaoTalk, Viber, GCash и MoMo. Той откри код, поддържащ около 20 приложения, но е публикувал код само за Telegram и WeChat.
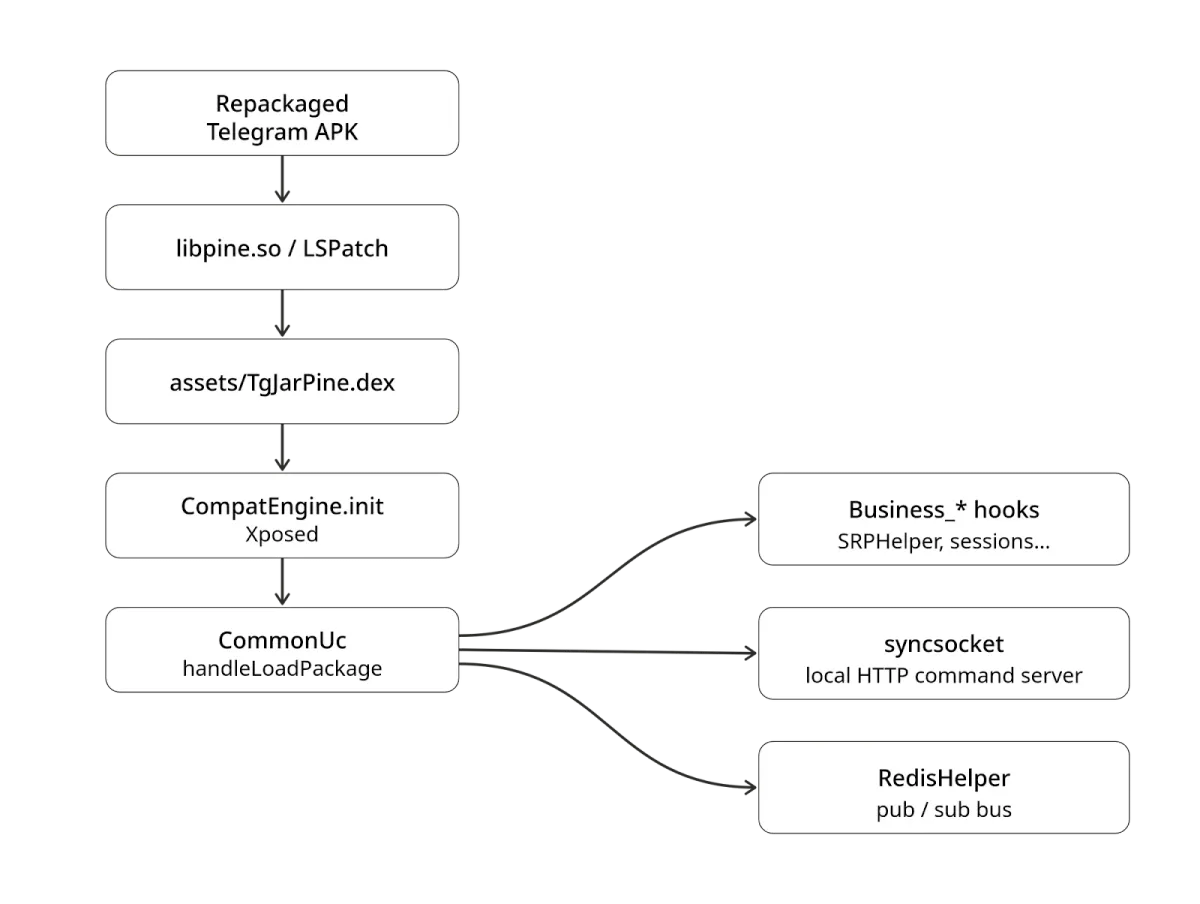
Механизмът за прихващане (hooking engine) на комплекта е частта, която позволява на неговия код да прихваща функциите на дадено приложение. Ovi го тества на Pixel 10 Pro с Android 17. Той не можа да намери вътрешна функция на Android, на която разчита, тъй като по-новите версии на Android са променили тази функция.
Друг инструмент, Frida, все още можеше да прихваща функции на приложения по същия начин на този телефон. Затова Ovi описва това като допълнителна работа за създателите на комплекта, а не като доказателство, че Android 17 блокира атаката.
Най-новият образец, датиран от 29 юли 2026 г., все още съдържаше стария механизъм. Той възстанови образци, компилирани за Android 16, но не съобщи да е тествал тази версия. Той не е тествал телефони от китайски производители.
Как се превзема акаунт в Telegram
Вътре в манипулирано приложение на Telegram кодът на комплекта се стартира заедно с приложението и се изпълнява със собствената самоличност и права на приложението, установи Ovi. Това му дава същия достъп като на вписаното приложение.
Всяко манипулирано приложение също така стартира локален команден сървър вътре в себе си. Кодът за всяко целево приложение се изтегля след инсталацията, което прави инсталационния файл по-труден за самостоятелен анализ.
Атакуващите могат да изпращат всякакви заявки към базата данни с хранилището за съобщения на приложението и да получават обратно историята на чатовете.
Паролата за двустепенна проверка (2FA) на Telegram се въвежда в приложението, което я използва, за да генерира доказателство за влизане на телефона. Комплектът прихваща тази стъпка и копира паролата в четим вид, преди приложението да генерира хеш от нея.
С паролата кодът може да нулира активните сесии на акаунта, да промени свързания телефонен номер или да изтрие акаунта. Други части от кода са проектирани да блокират достъпа на собственика, като същевременно запазват сесията на атакуващия активна.
Кодът може също така да скрие сесията на атакуващия от списъка с устройства, който манипулираното приложение показва на потребителя.
Описанието на Baohuo от Doctor Web обхваща същото скриване на устройства. Задната врата също така изпраща телефонния номер, името и паролата на акаунта към своя сървър на всеки три минути.
Нито Ovi, нито Doctor Web уточняват дали скритата сесия все още се показва на останалите, неманипулирани приложения на Telegram на потребителя. Нито един от тях не посочва стъпки за обезопасяване на акаунт, превзет по този начин.
Ovi заявява, че кодът показва на какво е способен комплектът, а не че атакуващите са използвали всяка стъпка от началото до края.
По-ранен зловреден софтуер за Android също е стартирал легитимни приложения с код на атакуващия вътре в тях. FjordPhantom правеше това с банкови приложения чрез виртуализация през 2023 г., както и банковият троянски кон GodFather през 2025 г.
Ovi изтъква, че този комплект е различен, тъй като се продава като продукт. Клиентите могат да го управляват дистанционно срещу всяко приложение, за което създателите му напишат модул.
Частта за WeChat и изтеклият бекенд
За WeChat комплектът може също така да използва виртуализация на приложения, стартирайки непромененото приложение в собствен контейнер, установи Ovi. Команда копира идентификационните данни за вход на акаунта. Данните на приложението след това се архивират в zip формат и се качват, а вграден скрипт за влизане се използва за клониране на акаунта.
Тази част е насочена срещу самия акаунт, а не срещу историята на чатовете му.
Ovi и друг изследовател, Jurre, също така откриха бекенд кода зад комплекта на собствен сървър с GitLab. Това беше единствената част от инфраструктурата, която не беше ограничена само до одобрени IP адреси.
Кодът показва облачна конзола, която търговци и препродавачи наемат. Всяка команда носи идентификатора на клиента, така че всеки клиент насочва своя дял от пула с телефони към избрани от него жертви.
Командите отиват към телефони във фермата за телефони на комплекта — набор от телефони, контролирани от операцията — и към телефоните на жертвите. Там комплектът прихваща оторизации за вход, добавя приятели на групи, събира данни за контакти и профили и архивира цели акаунти.
Планировчик задава времеви прозорци, произволни дневни лимити и бюджети за отделните профили, така че активността да изглежда като извършвана от човек и да преминава проверките за риск на платформите. В кода това се нарича „отглеждане на профили“ (account cultivation), според превода на Ови.
Около три дузини разработчици, всички работещи по китайско време, фигурират в историята на кода, като някои от тях все още са добавяли промени през октомври 2026 г.
Изтеклият бекенд обхваща лични профили в WeChat и WeCom. Ови посочва, че той изглежда не покрива Telegram, и че само един от няколкото сървъра на GitLab е бил компрометиран.
Кой стои зад това
Ови свързва части от операцията с три компании в провинция Хунан, Китай. Едната е свързана с официалния уебсайт на пакета и със сървърен сертификат, друга – с правителствена регистрация на уебсайт за команден сървър, а третата – с подписа върху програмата за управление за Windows на пакета.
Той отбелязва, че наличието на общ собственик е „напълно възможно, но остава недоказано“.
Собственото име на създателите за продукта е YingGai, а продуктовата линия се появява в записи, датиращи от септември 2021 г. Пробите, които Ови е изследвал, датират от 2024 г. до юли 2026 г.
Индикатори за компрометиране (IoC)
Пакетът оставя две следи на телефона, които Ови определя като надеждни. Едната е файл с код, TgJarPine.dex, в ресурсите (assets) на някои манипулирани копия на Telegram. Другата е оригиналното копие на приложението, което LSPatch, готов инструмент за модифициране и инжектиране, оставя в cache/lspatch/origin/*.apk.
Тъй като тази втора следа идва от самия инструмент LSPatch, тя може да присъства и в приложения, модифицирани с инструмента по други причини.
Когато The Hacker News провери DNS записите на 23 октомври 2026 г., няколко от сървърните домейни и тези за изтегляне на пакета вече не се резолвваха. Домейнът за неговия сървър за качване на версии все още сочеше към 121.37.194[.]194.
- SHA-256:
2fc4bad71eda25b9022ea7cb090d6419911ecd67e50e746b418f8a617a980301(com.ucreator.tg, рамка и модули за обработка на команди) - SHA-256:
0142749a159be3e41d28f910eebf28b577a282880bd0c2383bd7404189f4ff94(com.uckj.tgx, зареждащ модул) - SHA-256:
dcec9640271a782553599197bcb85367971a5bb4aa84c3787d1e49a3f4f9420e(org.thunderdog.challegram, манипулиран Telegram X, ноември 2024 г.) - SHA-256:
805834e6b8c12e180117a1816b48e387c33b53520f5a91cbf858441dc895e717(org.telegram.messenger.web, манипулиран Telegram, юли 2024 г.) - SHA-256:
a90e3ab2b5cf306439a378faf7107a89196116ad7ee4ad5791c2ba8839ba21c4(org.thunderdog.challegram, манипулиран Telegram X) - SHA-256:
f82ac2c525d1ed82e57b3f27ae689aeda46875a893ca4c42876b3166ba66bb20(com.ucreator.va_vx, хост за WeChat) - SHA-256:
99c5be579d218acfd2c7e2662528e7ad32a1a605d8efd1da732c13931bc30c4c(com.ucreator.va_yjb_client, Onion Box) - SHA-256:
9c8b147f76312e651faabb1411a3270efca984dd8f33bd8ded3ea611c7c583a1(uip.exe, програма за управление под Windows) - Домейн:
hpncallback.gold5play[.]com(команден сървър, не се резолвва към 23 октомври) - Домейн:
hpncallback.qianxunlbs[.]com(команден сървър, не се резолвва към 23 октомври) - Домейн:
telegram-apk.uzyzx[.]com(хост за изтегляне, не се резолвва към 23 октомври) - Домейн:
hw.android.videoflow[.]cn(качване на версии, сочещ към 121.37.194[.]194 към 23 октомври) - IP:
159.138.237[.]10:32115(Redis сървър) - IP:
159.138.229[.]12:26379(Redis сървър) - Домейн:
r-bp1jehsclgbuu48m7tpd.redis.rds.aliyuncs[.]com:65531(Redis сървър, компонент за WeChat) - IP:
43.225.141[.]209(пренасочващ възел, използван от компонента за Telegram) - URL:
kfpt.oss-cn-hangzhou.aliyuncs[.]com/android/app/YingGai/(изтегляния на hook файлове)
Doctor Web публикува свои собствени индикатори за Baohuo.