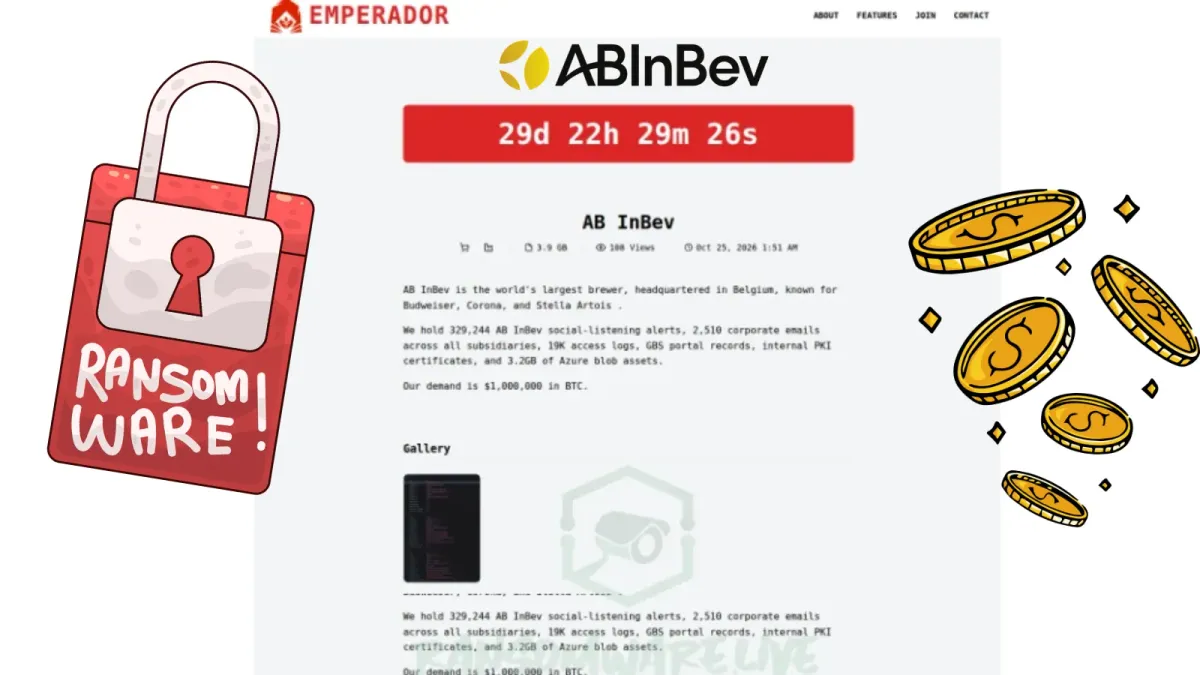
Групата за рансъмуер Emperador твърди, че е откраднала 3,9 GB данни от AB InBev и изисква 1 милион долара в биткойни, но предполагаемият пробив остава непотвърден, като няма данни за официално потвърждение от страна на компанията.
Твърдението бе открито на 25 октомври 2026 г. в 03:22 UTC. Платформата за проследяване посочва същия ден като предполагаема дата на атаката, но това не доказва кога точно е започнал неоторизираният достъп.
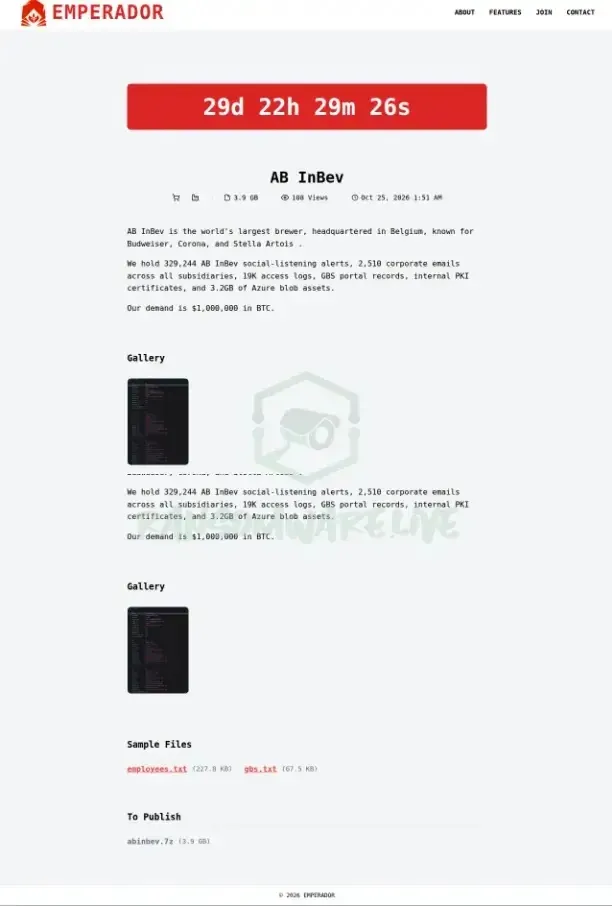
Emperador твърди, че откраднатите данни включват 329 244 известия от социален мониторинг (social-listening alerts), 2510 корпоративни имейла в дъщерни дружества на AB InBev, около 19 000 журнала за достъп (access logs) и записи от GBS портала.
Групата също така заявява, че разполага с вътрешни сертификати за инфраструктура с публичен ключ (PKI) и 3,2 GB ресурси от Azure Blob. Тези данни отразяват версията на атакуващите, а не независимо потвърдени констатации.
„Разполагаме с 329 244 известия за социален мониторинг на AB InBev“, заявява групата в своята публикация, преди да изброи останалите записи и искането си за откуп.
Ресурсите в Azure съставляват по-голямата част от заявения обем данни, но в съобщението не се пояснява тяхното съдържание, нито как киберпрестъпниците са се сдобили с тях.
Рансъмуер групата Emperador твърди за кражба на данни от AB InBev
Според списъка с жертви на Ransomware.live твърденията относно корпоративните имейли и журналите за достъп остават неясни, тъй като публикацията не уточнява вида на засегнатите имейл данни и не доказва, че атакуващите са запазили активен достъп до системите на компанията.
Твърденията за компрометирани сертификати изискват внимателен анализ. Документацията на Microsoft за сертификатите X.509 пояснява, че сертификатите съдържат публични ключове, а не частни ключове.
Следователно самото притежаване на сертификати не доказва, че даден атакуващ може да се представи за вътрешна услуга или да декриптира защитена информация. В списъка не се посочва дали са придобити частни ключове.
В твърдението за Azure липсват доказателства за компрометиран акаунт за съхранение, изтекъл токен или ключ, или конкретен софтуерен дефект. Самото споменаване на Azure файлове не доказва пробив в платформата на Microsoft и не обяснява как нападателите са проникнали в средата на AB InBev.
Отделно отразяване от Cyber Security News на облачната атака Storm-3168 документира компрометирани служебни идентичности и събиране на ключове за съхранение. Тези констатации показват защо доказателствата за облачна идентичност са от значение, но те не трябва да се приписват на настоящия предполагаем инцидент.
Наличните твърдения не доказват, че Emperador са криптирали системи на AB InBev, прекъснали са пивоварните операции или са засегнали дистрибуцията на продукти. Освен това липсва потвърден брой на засегнатите лица. Описването на събитието като потвърдена оперативна рансъмуер атака би надхвърлило наличните в момента доказателства.
Тази разлика се подчертава и в репортажа на Cyber Security News относно твърденията за кражба на данни от PwC, където се обяснява защо публикация в сайт за изтичане на данни не трябва автоматично да се третира като доказателство за разгърнат рансъмуер.
Към момента потвърденият факт е единствено опит за изнудване, насочен към AB InBev. За потвърждение са необходими доказателства, установяващи автентичността, собствеността, давността и източника на записите, както и по-ясна информация за евентуален неоторизиран достъп и неговото въздействие.