Атакуващи започнаха да сканират интернет за системи, в които не са инсталирани корекции за сигурност срещу наскоро разкрита критична уязвимост в Oracle E-Business Suite (EBS).
Открита в основен компонент на библиотеката Application Object Library на EBS и проследявана като CVE-2026-101767, тази уязвимост позволява на неавтентикирани атакуващи с мрежов достъп през HTTP да поемат контрол над уязвимите системи чрез атаки с ниска сложност.
Oracle пусна обновления за сигурност за отстраняване на проблема в своя Critical Security Patch Update от 20 октомври 2026 г. и настоятелно призова клиентите незабавно да инсталират корекциите за сигурност в своите системи.
„В някои случаи се съобщава, че атакуващите са постигнали успех, тъй като засегнатите клиенти не са приложили наличните корекции от Oracle“, заяви компанията. „Поради това Oracle силно препоръчва на клиентите да останат на активно поддържани версии и да прилагат корекциите за сигурност без забавяне.“
Въпреки че Oracle все още не е отбелязала CVE-2026-101767 като активно експлоатирана в реални условия, компанията за анализ на заплахи Defused заяви във вторник, че вече е засякла киберпрестъпници, които сканират интернет за уязвими системи.
„Нашите примамки за Oracle E-Business Suite регистрираха разузнавателни опити за експлоатация срещу CVE-2026-101767 — неавтентикирана SQL инжекция в сървлета Thin Client Framework на EBS, която позволява отдалечено изпълнение на код — тази сутрин, 27 октомври“, предупреди Defused.
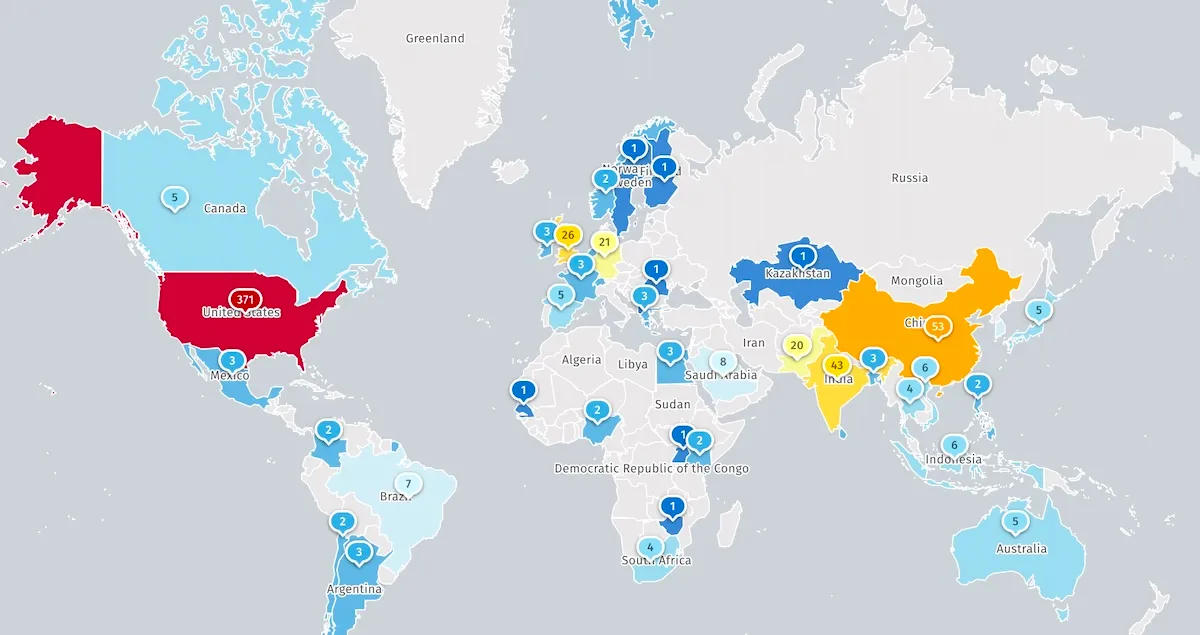
Организацията за наблюдение на интернет заплахи Shadowserver в момента проследява над 670 инстанции на Oracle EBS, достъпни от интернет, повечето от които с IP адреси от Съединените щати. Shadowserver обаче не посочва колко от тях са примамки (honeypots) или вече са защитени срещу уязвимостта CVE-2026-101767.
Атакуващите често се насочват към уязвимости в софтуера на Oracle, тъй като те им позволяват да проникнат в корпоративни системи в мрежите на множество корпорации от Fortune 100, правителствени организации и здравни заведения по целия свят.
Например от началото на август 2025 г. групата за изнудване Clop експлоатира друг дефект в Oracle EBS (CVE-2025-61882) при атаки от тип нулев ден, насочени срещу високопоставени жертви като Logitech, GlobalLogic и Washington Post, както и срещу американски университети (включително Harvard University, University of Pennsylvania, Dartmouth College и University of Phoenix).
По-наскоро, през юни, Oracle предостави спешни мерки за смекчаване на критична уязвимост от тип нулев ден в PeopleSoft Suite (CVE-2026-35273), експлоатирана от групата за изнудване ShinyHunters между 27 май и 9 юни.
Чрез злоупотреба с този дефект авторите на заплахата са постигнали неавтентикирано дистанционно изпълнение на код в системите на жертвите и са откраднали данни от множество организации в глобален мащаб, сред които Nottingham University, Nissan и National Association of Insurance Commissioners (NAIC).
От ноември 2021 г. насам CISA е добавила 46 уязвимости в системи на Oracle към списъка си с активно експлоатирани проблеми в сигурността, като 13 от тях са били използвани и при атаки с рансъмуер.
След като атакуващите получат валидни идентификационни данни, само 37% от действията им биват блокирани
Общите резултати за превенция могат да прикрият какво се случва след първоначалния пробив. Щом атакуващите започнат да използват валидни идентификационни данни, нивото на предотвратяване на атаките рязко спада.
Докладът The Blue Report 2026 оценява защитните механизми техника по техника чрез 338 милиона симулации, проведени в реални производствени среди на клиенти.