Правоприлагащите органи на САЩ иззеха основния домейн на Virtualine – услуга за „bulletproof“ хостинг, рекламирана в киберпрестъпни форуми с цел улесняване на незаконни дейности.
Услугата е оперирала също под имената Secury, Massgod, Spamhouse, Lanedo и Omegatech и е обещавала да защитава клиентите си от правни жалби и искания от страна на правоприлагащите органи и други институции.
Министерството на правосъдието на САЩ (DOJ) потвърди, че Virtualine е предлагала услуги, които са позволявали „незаконни / black hat дейности“, вариращи от фишинг, спам и кардинг до сканиране на портове.
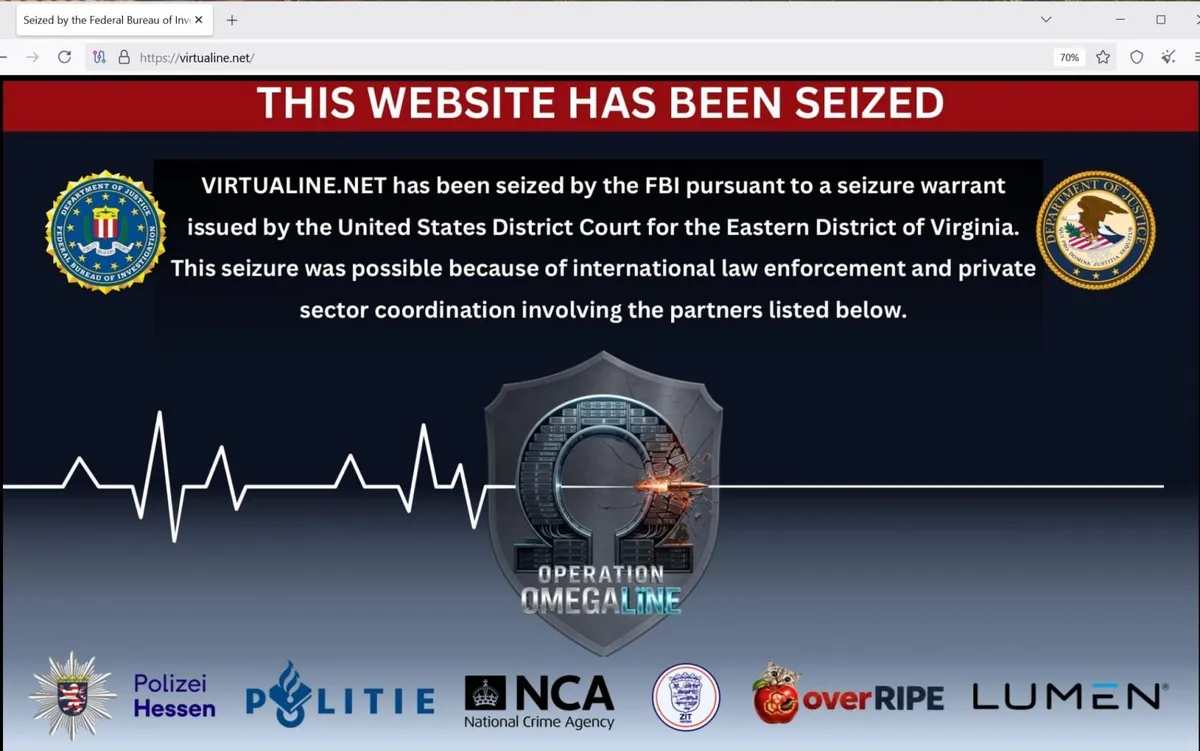
ФБР иззе основния домейн на услугата, virtualine[.net], след разследване с участието на германската Polizei Hessen, нидерландската Politie Midden-Nederland, британската National Crime Agency, както и частните партньори OverRIPE и Lumen.
Въпреки че Virtualine привидно е поставяла граница по отношение на съдържание с деца, властите заявяват, че операторът съзнателно е хоствал онлайн форум, популяризиращ материали за злоупотреба с деца, и е игнорирал многократни предупреждения от правоприлагащите органи, Националния център за изчезнали и експлоатирани деца (NCMEC) и адвокат на жертва.
Властите твърдят, че след като правният натиск срещу форума се е засилил, Virtualine е работила съвместно с администраторите за създаването на нов сайт.
„Virtualine хоства този нов уебсайт и до днес, като вече е получено поне едно оплакване за злоупотреба относно сексуално откровени изображения на деца, открити на този уебсайт“, заявиха от Министерството на правосъдието.
Администраторът на Virtualine отхвърли обвинението в открито писмо до властите, публикувано на нов уебсайт, virtualine[.]org, регистриран от компанията за киберсигурност Silent Push.
Операторът заявява, че макар твърденията за незаконните дейности и клиенти на услугата „да заслужават справедливо разследване“, той разглежда „сексуалната експлоатация на деца като престъпление срещу човечеството“.
Киберпрестъпна екосистема
Virtualine също така е приемала директни плащания в Bitcoin от клиенти, помагайки на киберпрестъпниците да изпират средства, придобити незаконно от други дейности.
Компанията за анализ на блокчейн данни Chainalysis, предоставила разузнавателна подкрепа на органите на реда, свърза платежните адреси на Virtualine директно с оператори на рансъмуер, инфраструктура на инфостийлъри, рускоезични киберпрестъпни форуми, нелегални магазини, измами и фишинг платформи.
„Virtualine приемаше директни плащания в биткойн през нехоствани портфейли, позволявайки на престъпните клиенти да плащат, без средствата им да бъдат маркирани от програмите за съответствие на криптоборсите“, отбелязва Chainalysis.
„След това Virtualine изпираше тези постъпления, за да прикрие произхода им“, допълват от блокчейн компанията.
В доклад, публикуван днес, компанията за анализ на блокчейн TRM съобщава, че рансъмуер групите са били отговорни за 5% от финансовите потоци на Virtualine, докато руски пазар за наркотици е съставлявал приблизително 44%.
„Мащабна схема за сексторкия и миксер на криптовалута също бяха основни източници на средства“, посочват от компанията.
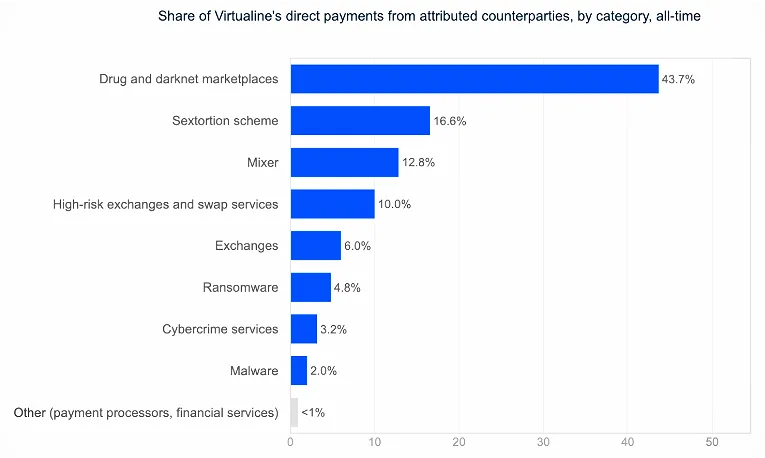
TRM посочва, че Virtualine е получавала плащания и от инфостийлъра StealC през тази година, като трансакциите показват постоянни финансови взаимоотношения.
В съобщение за пресата от нидерландската полиция се отбелязва, че в Лимбург са иззети десетки физически сървъри, което е довело до спирането на стотици виртуални сървъри.
От Politie също така заявиха, че техните разследващи са възстановили данни за над 3000 клиенти на Virtualine и в момента се предприемат последващи действия срещу тях.
Според властите в Нидерландия нелегалната платформа е подпомагала киберпрестъпни операции най-малко от 2022 г., включително рансъмуер, ботнети, инфостийлъри, фишинг и разпространение на материали за насилие над деца.
Въпреки че доставчикът на bulletproof хостинг остава частично онлайн, изследователите наблюдават, че неговите мрежови префикси в момента имат много ниска видимост при маршрутизиране, което предполага, че голяма част от инфраструктурата му вече не е достъпна.