Смарт телевизорите и умните контакти съставляват голям дял от регистрираните слабости в сигурността на домашните устройства, според доклада на Bitdefender 2026 IoT Security Landscape Report. Анализът обхваща приблизително 10.4 милиона защитени домашни рутера в периода между януари и септември.
Телевизорите представляват 22.7% от засечените уязвимости, следвани от умните контакти с 22.4%, свързани с известен софтуерен дефект.
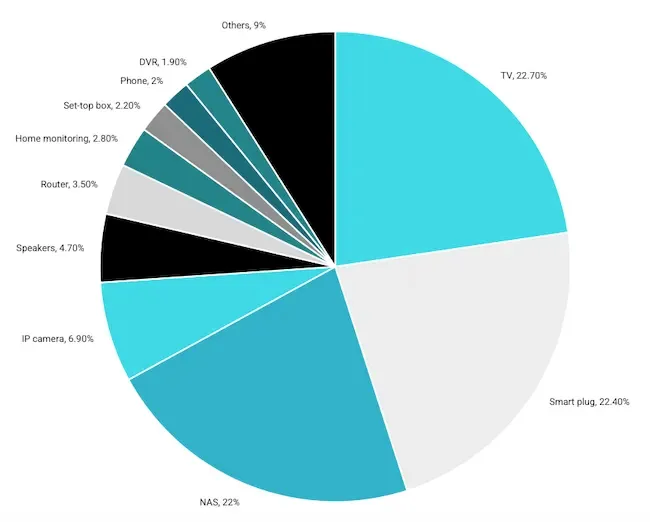
Най-уязвимите категории устройства (Източник: Bitdefender)
Домашната електроника може да остане в употреба от пет до десет години, докато поддръжката за нейната сигурност може да продължи от две до четири години. След като обновяванията спрат, телевизорите, контактите и домашните системи за съхранение на данни могат да останат свързани с неотстранени уязвимости.
Автоматизираните сканирания доминират при засечената активност от атаки
Автоматизираните сканирания на портове съставляват 90.1% от засечените събития в категорията за атаки, като за деветмесечния период са регистрирани приблизително 4.85 милиарда опита за сканиране.
Тези проверки търсят достъпни услуги, включително връзки за отдалечен работен плот, услуги за отдалечено влизане и административни интерфейси. Откриването на отворена услуга може да осигури отправна точка за по-нататъшни опити за получаване на достъп, но самото сканиране не доказва, че някой е проникнал успешно.
Опитите за налучкване на пароли чрез груба сила (brute-force) съставляват приблизително 8.7% от събитията в категорията за атаки. От отчетените 466.6 милиона подобни събития приблизително 455 милиона са били насочени към Remote Desktop Protocol, често използван за отдалечен достъп до компютри с Windows.
Засичанията включват сканирания, спрени на ниво рутер, опити за влизане и модели за експлоатиране на уязвимости, които са били открити и блокирани. Те не показват колко домакинства са претърпели успешно проникване.
Безплатните приложения за телевизори могат да споделят домашните интернет връзки
Цитирайки констатации от компанията за сигурност Spur, докладът описва софтуер, вграден в безплатни приложения за смарт телевизори, който може да превърне телевизорите в домашни прокси сървъри, след като потребителите приемат общите условия за съгласие.
След това широколентовата връзка на домакинството пренася трафика на клиенти за цели, предлагани на пазара като автоматизирано извличане на уеб данни (web scraping), проверка на реклами и пазарни проучвания. Уебсайтовете, които получават този трафик, виждат публичния интернет адрес на домакинството.
Приемането на условията на приложението разрешава това споделяне, въпреки че потребителите може да не разбират как ще се използва тяхната връзка.
Данни за гледаното съдържание и профилиране на домакинствата
Телевизорите могат също така да събират информация за това какво гледат хората и за устройствата около тях.
Разкритията на Gamers Nexus, цитирани в доклада, описват телевизори на LG, които събират данни за гледаното съдържание, гласови записи, географско местоположение, подробности за други устройства в локалната мрежа и информация за близките безжични мрежи.
Технологията за автоматично разпознаване на съдържание (Automatic Content Recognition или ACR) идентифицира материалите, показвани на телевизора, като сравнява извадки от съдържанието с референтна база данни. Технологията се използва за подпомагане на персонализираната реклама.
Свързаното оборудване може да заема няколко роли: цел на атака, прокси сървър, пренасящ външен трафик, сензор за събиране на информация или плацдарм вътре в мрежата.
„Веднъж попаднали вътре, престъпниците могат да останат скрити и да се придвижват странично из домашната мрежа“, предупреди Chandan Nandakumaraiah, ръководител по продуктово развитие и киберсигурност в NETGEAR.