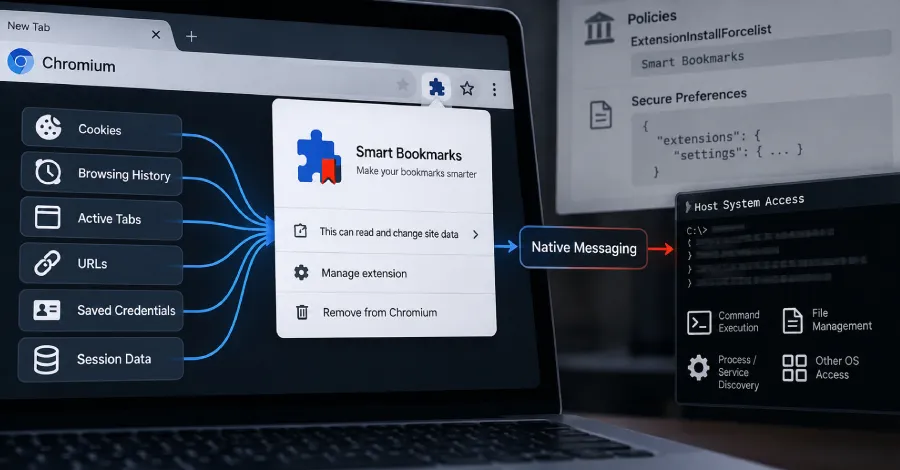
Изследователи по киберсигурност разкриха подробности за сложен набор от инструменти за експлоатация след компрометиране (post-exploitation), базиран на Chromium, наречен PEEP, който се маскира като разширение за отметки в уеб браузъра.
„Изисквайки предварителен администраторски достъп или такъв за изпълнение на код, неговият инсталатор инжектира разширението директно в профилите на Chrome/Edge, заобикаляйки проверките на Web Store и подканите към потребителя чрез подправяне на стойностите за интегритет на Secure Preferences на самия Chromium“, съобщават от SOCRadar. „Инструмент за свързване с вътрешни приложения (native-messaging) след това го разширява отвъд телеметрията на браузъра до изпълнение на команди на ниво хост и управление на файлове.“
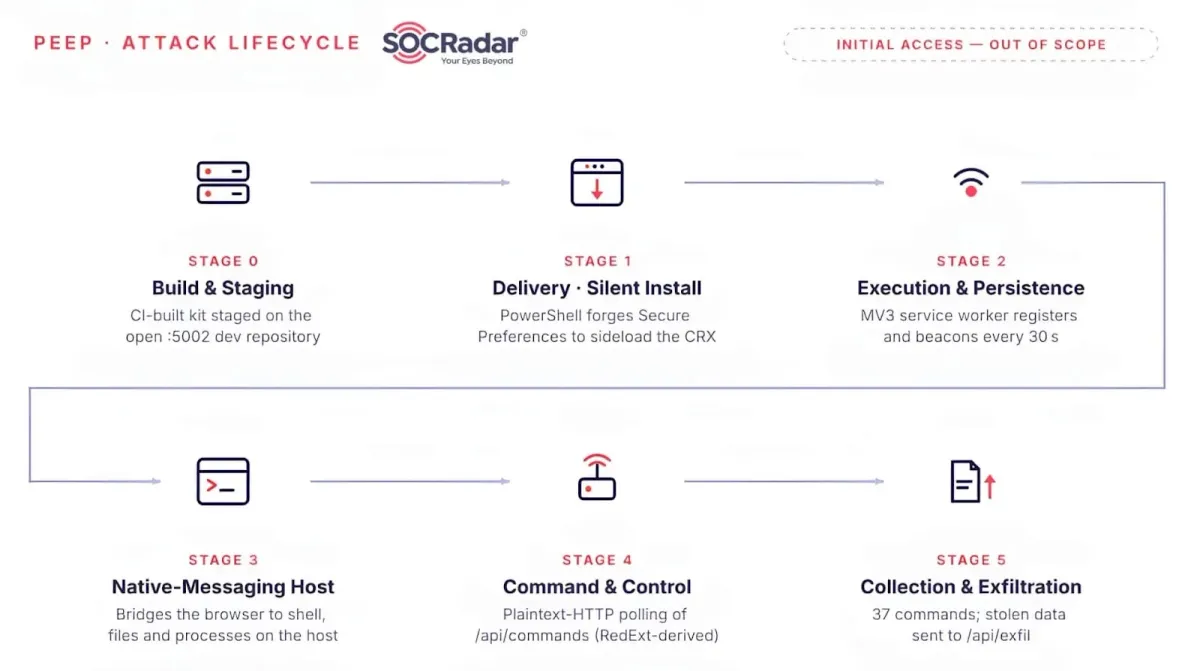
След като бъде инсталиран, агентът на „разширението“ PEEP периодично запитва своя сървър за управление и контрол (C2) („206.237.30[.]232“ или „xfjcc[.]fun“) на всеки 30 секунди през обикновен HTTP за нови команди, докато извлича историята на сърфиране, метаданни за активния раздел и бисквитки за сесии. Той също така функционира като набор от инструменти за отдалечен достъп и наблюдение на браузъра, който изпълнява хост команди, краде идентификационни данни, отвлича сесии и променя уеб страници.
PEEP е изграден върху основите на рамка с отворен код за анализ на данни от браузъра и симулация на атаки (red teaming), наречена RedExt, която е била използвана и в предишни атаки GlassWorm. Въпреки това той надгражда този набор от инструменти с предназначени инсталационни процедури, мост към хост системата, телеметрия за състоянието (heartbeat), канал за актуализации и по-широк набор от команди. Това на свой ред прави PEEP производна версия на RedExt.
PEEP се описва като рамка за използване след компрометиране, тъй като сам по себе си няма вектор за първоначален достъп, което означава, че изисква операторът да пробие машината чрез някакво друго средство и да разположи зловредния код. Дейността остава с неизвестен автор, въпреки че наличието на артефакти на китайски език в изходния код показва киберпрестъпник, говорещ китайски.
Разширението се маскира като „Smart Bookmarks“ (ID: ejkndncpkdcjcikfhiamcdehdoegilbj). Това е основният агент, отговорен за изпълнението на цикъла на запитване чрез извличане от „/api/commands“, събиране на данни от браузъра, получаване на допълнителни задачи и изпращане на резултатите обратно.
Добавката за браузър също така извиква помощен изпълним файл („nm_host.exe“), когато дадена задача изисква достъп до операционната система, докато командите, базирани на браузъра (напр. екранни снимки, клипборд или инжектиране на JavaScript), се изпълняват локално. Използването на двоичния файл Native Messaging Host трансформира зловредния код от обикновен крадец на пароли в инструмент за отдалечен достъп.
„Работейки в потребителския контекст, разширението извлича артефакти от браузъра и използва com.peep.lab/nm_host.exe, за да изпълнява shell команди, да управлява файлове и да открива процеси и услуги“, казва SOCRadar. „Заобикаляйки проверките на Web Store, PEEP поддържа присъствие (persistence) чрез странично зареждане (sideloading), политики за корпоративно принудително инсталиране, манипулиране на интегритета на предпочитанията и резервен вариант чрез ScriptCache.“
Разширението използва и няколко други крайни точки -
- „/api/register“ за регистриране на инфекцията
- „/api/agents/<id>/heartbeat“ за изпращане на подробности относно низа User-Agent на браузъра, операционната система и часовата зона
- „/api/extension_update/“ и „/api/extension_crx/“ за актуализиране на самото разширение
- „/api/agents/<id>/task_result“ за публикуване на резултатите от изпълнението на командата
- „/api/exfil“ за публикуване на автоматично събрани данни, като бисквитки, скорошна история, отворени раздели, активен URL адрес, публичен IP адрес, локал и часова зона
- „/health“ за обслужване на статуса на вътрешната система, без да са необходими идентификационни данни за вход
- „/login“ за предоставяне на интерфейс за вход в C2 панела на порт 5001
Друг ключов аспект на PEEP е способността му да променя файла Secure Preferences, за да гарантира, че разширението е автоматично активирано при стартиране на браузъра. Като се има предвид, че разширението не се предлага в Chrome Web Store и други официални магазини за разширения, то също така използва политиките ExtensionInstallForcelist или ExtensionSettings и техники за странично зареждане за доставяне.
За да подпомогне това манипулиране, зловредният код използва два скрипта PowerShell -
- install_silent.ps1, който активира Developer Mode за странично зареждане на произволни разширения
- patch_secure_prefs.ps1, който коригира файла Secure Preferences
- force_enable.ps1, който премахва разширението от external_uninstalls на Preferences, поставя CRX файла в %LOCALAPPDATA%PEEPcrx, регистрира го отново чрез ключа HKCU Extensions и JSON манифест за External Extensions и рестартира браузъра
Съществува и Python скрипт „patch_secure_prefs_linux.py“, което показва, че авторът на заплахата, стоящ зад операцията, възпроизвежда поведението, за да насочи атаката и към среди под Linux.
След като се инициализира, разширението анализира конфигурационен файл, за да извлече C2 информация и да активира автоматизираното събиране на данни, докато съпътстващ съдържателен скрипт („content.js“) е вграден във всички активни уеб страници.
SOCRadar съобщава, че е идентифицирал редица референции за използване на „Authorized CTF“, което повдига възможността киберпрестъпникът да е използвал тази рамка, за да намали защитните ограничения на AI инструментите и да подпомогне разработването на зловредния код. В момента няма индикации кои са мишените, но крайната точка „/health“ показва 34 записа на агенти, 10 активни сесии и 507 записа на данни. Всичко това обаче не позволява да се разграничат действително инфектираните хостове от тестовите записи или потвърдените разгръщания.
„PEEP надгражда съществуващите компрометирани хостове, като използва Native Messaging мост, за да превърне Chrome/Edge в персистентна задна врата, която преминава през изолираната среда на браузъра, за да достигне до операционната система“, заявиха от SOCRadar. „Тъй като неговата логика се изпълнява вътре в подписания процес на браузъра, той се промъква покрай откриването на ключове в нови или неподписани двоични файлове. В резултат на това браузърът действа като междинна точка в мрежата за кражба на идентификационни данни, злоупотреба със сесии и изпълнение на команди.“