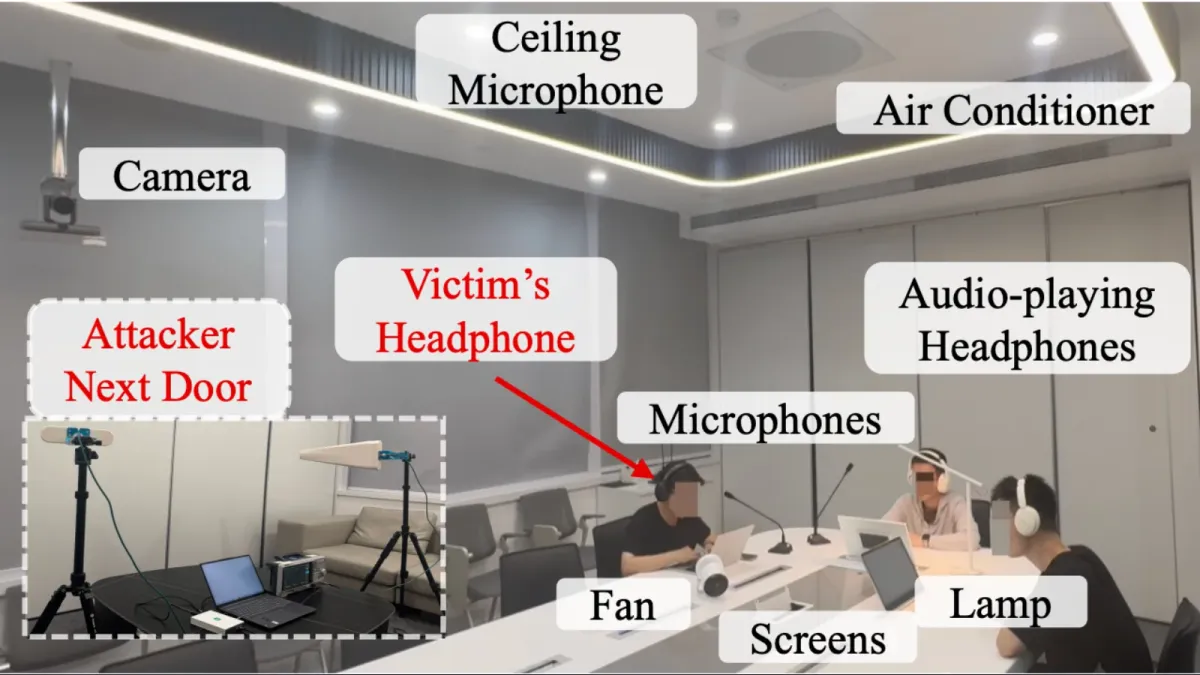
Изследователи разкриха нова електромагнитна (EM) атака, наречена InjectEave, която позволява на атакуващ да подслушва аудио, възпроизвеждано през кабелни и безжични слушалки, от разстояние до 30 метра, дори през стени, използвайки единствено свободно достъпно на пазара радиочестотно оборудване.
Техниката, разработена от екип от Хонконгския университет за наука и технологии (Гуанджоу) и Хонконгския политехнически университет, е публикувана под заглавието „Injected and Leaked: Actively Inducing Side-Channel Leakage Using Electromagnetic Injection and Hardware Nonlinearity“ и е приета на конференцията USENIX Security ’26.
Атаката InjectEave възстановява аудио от слушалки от разстояние 30 метра
За разлика от традиционните атаки по страничен електромагнитен канал, които пасивно прихващат паразитни електромагнитни емисии, излъчвани от устройство, InjectEave активно инжектира настроен радиочестотен носещ сигнал в целевото устройство.
Този инжектиран сигнал взаимодейства с нелинейни хардуерни компоненти във всекидневната електроника, като аудио усилватели, аналогово-цифрови преобразуватели (ADC), захранващи преобразуватели и превключващи MOSFET транзистори, които са широко разпространени в слушалки, смарт устройства за дома и стационарни телефони.
Тези компоненти неволно „смесват“ тайния аналогов сигнал, като например аудио вълна, с инжектираната носеща честота, ефективно наслагвайки нискочестотния таен сигнал върху много по-високочестотна електромагнитна вълна, която може да се разпространява далеч отвъд обхвата на пасивното подслушване.
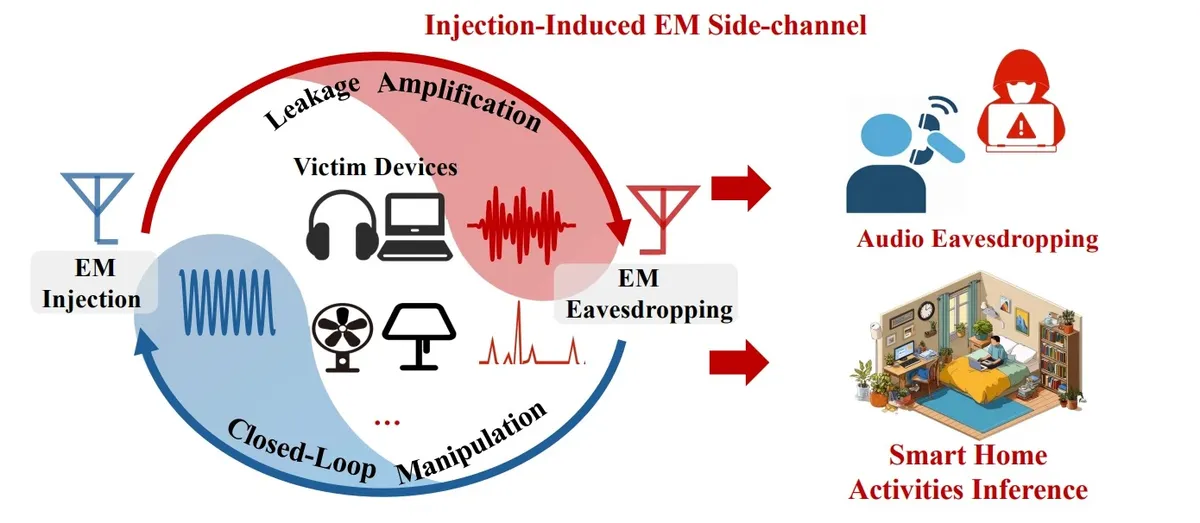
Изследователите описват това като модел „Инжектиране-Модулация-Емисия“, при който инжектираната носеща честота се свързва с вътрешната схема на устройството, смесва се с тайния сигнал поради нелинейността на хардуера и след това се преизлъчва от същите кабели и проводници, които първоначално са действали като неволни антени.
От решаващо значение е, че силата на изтеклия сигнал нараства почти линейно както с амплитудата на тайния сигнал, така и с мощността на инжектиране от атакуващия, което означава, че по-мощен предавател директно осигурява по-силен и по-лесно възстановим сигнал за подслушване.
Конвенционалното подслушване чрез страничен електромагнитен канал винаги е било ограничавано от фундаментален физичен проблем: тайни сигнали като човешката реч заемат честоти между 20 Hz и 20 kHz, докато ефективното електромагнитно излъчване от окабеляването на устройството обикновено изисква честоти в диапазона от мегахерци до гигахерци.
В исторически план това несъответствие ограничаваше дистанцията за пасивно аудио подслушване до под 1,5 метра в предишни изследвания като MagEar и Periscope. InjectEave заобикаля напълно тази бариера, като активно формира изтичането, вместо просто да го подслушва, позволявайки на атакуващите да избират и настройват оптимална честота на инжектиране за всяко целево устройство.
Използвайки софтуерно дефинирано радио Ettus USRP B210, логопериодични антени и спектрален анализатор, изследователският екип тества InjectEave срещу 11 масови търговски устройства, включително кабелни слушалки от Sony, Dell и Apple, безжични слушалки от UGreen, Philips и HP, VoIP стационарен телефон Flyingvoice, както и смарт вентилатори и лампи от Xiaomi и други марки.
При базова дистанция от 50 сантиметра атаката постигна близо 100% успеваемост при разпознаване на аудиото при почти всяко тествано аудио устройство, със съотношение сигнал/шум, вариращо от около 6 dB за Apple Earbuds до над 23 dB за безжичните слушалки UGreen MAX2.
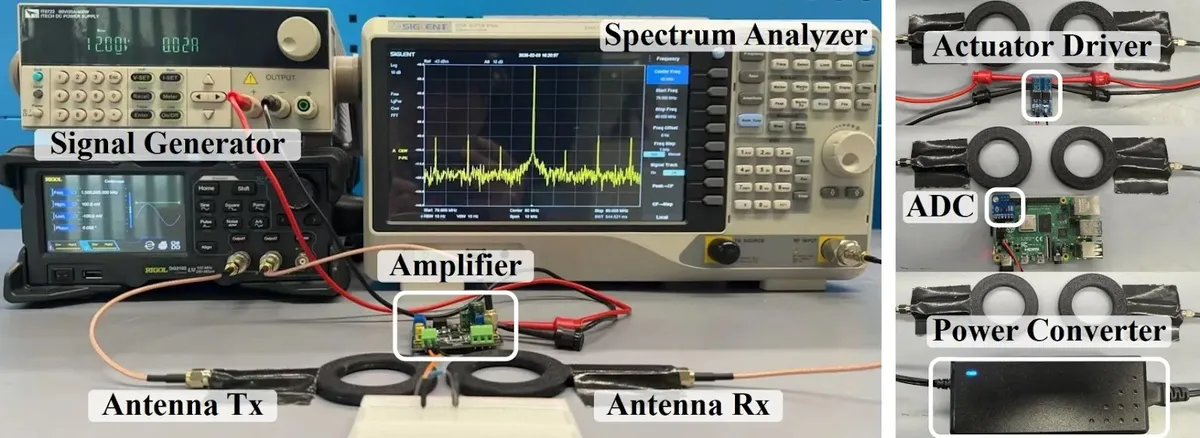
Когато екипът добави външен усилвател на мощност на стойност приблизително 415 долара, увеличавайки мощността на инжектиране от 18 dBm на 40 dBm, ефективният обхват на подслушване при слушалките UGreen MAX2 и Philips TAH2020 се разшири до впечатляващите 30 метра, като същевременно запази възможността за възстановяване на разбираема реч.
Атаката се оказа устойчива и срещу физически прегради: стъкло и дърво причиняват незначителна загуба на сигнал от 1 до 2 dB, докато дори масивни бетонни стени намаляват силата на сигнала само с около 5,8 dB при слушалките, което позволява надеждно подслушване през стени в офиси, хотели и конферентни зали.
| Параметър на атаката | Пасивно електромагнитно подслушване (предходни методи) | Активно електромагнитно инжектиране InjectEave |
|---|---|---|
| Методология | Прихваща паразитни електромагнитни емисии | Активно инжектира радиочестотна носеща честота за индуциране на смесване |
| Типичен обхват | < 1,5 метра | До 30 метра с външен усилвател |
| Преминаване през прегради | Силно влошено от стени | Прониква през масивен бетон с минимални загуби (~5,8 dB) |
| Необходим хардуер | Софтуерно дефинирано радио (SDR) и антени | SDR, антени и радиочестотен усилвател на мощност (~$415) |
| Уязвими компоненти | Високочестотни цифрови шини (HDMI и др.) | Аналогови усилватели, ADC и захранващи преобразуватели |
| Примери за цели | Компютърни монитори, смарт тонколони | Слушалки, стационарни телефони, смарт лампи/вентилатори |
Както е описано подробно в техническия доклад, публикуван в ArXiv, анализът на конструкцията показва, че кабелите с усукана двойка намаляват изтичането с до 20 dB в сравнение със стандартното паралелно окабеляване, предлагайки на производителите на хардуер практичен, макар и частичен, метод за защита за в бъдеще.
Може би най-тревожното е, че изследователите демонстрираха цялостна атака със затворен цикъл „Подслушване-Синтезиране-Инжектиране“ срещу стационарен телефон Flyingvoice.
В този сценарий атакуващият първо подслушва гласа на една от страните, за да изгради контекст, клонира този глас с помощта на AI инструмент за клониране на глас IndexTTS-2 при засичане на ключови задействащи думи като „оферта“ или „потвърждение“, и след това инжектира синтезирано, дийпфейк аудио обратно в слушалката на жертвата — всичко това в реално време.
Тестовете показаха, че инжектираното фалшиво аудио е почти неразличимо от оригиналния глас на говорещия, със средно отклонение от едва 0,071 в стандартната метрика за разбираемост на речта.
За да подобрят яснотата на звука от първоначално зашумения и изкривен от хармоници изтекъл сигнал, екипът изгради модула за подобряване на сигнала на InjectEave около базиран на дифузия модел за изчистване на шума от реч, обучен с физически симулирани данни, което повиши съотношението сигнал/шум на възстановения звук от 7,0 dB на 16,1 dB, а оценката за разбираемост — от 0,58 на 0,72.
Атаката не се ограничава само до слушалки. Същият принцип разкри модели на консумация на енергия при смарт лампи и вентилатори, позволявайки на злонамерени субекти дистанционно да извличат информация за активността в домакинството, графиците за сън и използването на уредите без никакъв мрежов достъп.
Изследователите откриха и първоначални доказателства, че микрофонните входове също са уязвими, макар че в момента обхватът е ограничен до приблизително 30 сантиметра поради много по-слабите нива на сигнала от микрофоните.
Съществуващите защити като криптографско маскиране и електромагнитно екраниране в голяма степен се провалят тук, тъй като InjectEave атакува непрекъснати аналогови сигнали, а не цифрова логика, а амбициозен атакуващ може просто да увеличи мощността на инжектиране, за да преодолее стандартното екраниране.
Изследователите подчертават, че ще бъде необходимо цялостно, съобразено със сигурността съвместно проектиране на хардуер и софтуер, за да се затвори тази новооткрита повърхност за аналогови атаки при слушалки, IoT устройства и други технологии.