База данни на Система за предварителна информация за пътниците (APIS), съдържаща над 220 милиона записа за пътници и екипажи, включително номера на паспорти и подробности за полети, е била достъпна онлайн поради поредица от грешни конфигурации за сигурност. Според изследователите, които са я открили, системата изглежда свързана с виетнамска организация.
Системите за предварителна информация за пътниците се използват по целия свят за събиране на данни за самоличност, паспорти и полети от авиокомпаниите, преди пътниците и екипажът да пристигнат или да напуснат дадена държава.
Изложените на риск записи обхващат периода от януари 2017 г. до април 2026 г. и могат да засягат пътуващи от множество националности, които са летели до, от или през Виетнам през този период.
Девет години данни за пътници и екипажи
Kinryū Labs открива клъстера Elasticsearch на 3 юни по време на проучване на незащитени бази данни в рамките на изследване на активността на рансъмуер.
Клъстерът, наименуван ‚pax-info‘, съдържа 29 индекса и приблизително 107 GB данни. Двата му основни индекса съдържат 210 318 069 записа за пътници и 10 465 631 записа за екипажи, което прави общо 220 783 700 записа.
Според Kinryū Labs клъстерът е бил хостван в IP пространство, разпределено на Viettel в Ханой. BleepingComputer не можа да потвърди коя виетнамска организация е управлявала системата.
Изложената информация включва имена на пътници и членове на екипажа, дати на раждане, пол, националност, номера на паспорти или документи за пътуване, дати на изтичане на документите и държави на издаване.
Свързаните данни за пътуванията включват номера и дати на полети, авиокомпании, летища на излитане, дестинация и транзит, разпределени места, справки за багаж, както и планирани, прогнозни и действителни часове на полетите – информация, която обикновено се съдържа в APIS и свързаните с авиокомпаниите системи.
Примерни записи, прегледани от BleepingComputer, включват пътуващи с корейска, китайска, канадска и новозеландска националност, наред с други.
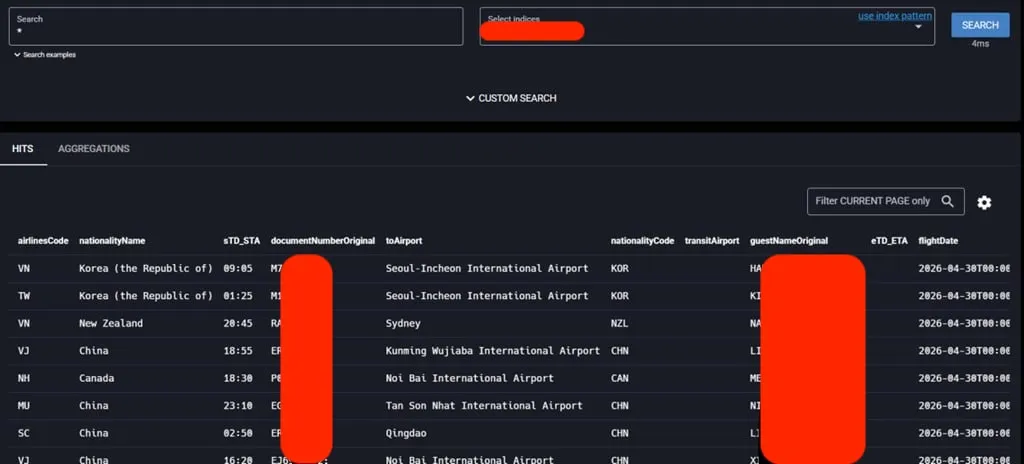
Въпреки че изследователите не можаха да предоставят пълна разбивка по националности, данните обхващат множество международни авиокомпании в Азиатско-Тихоокеанския регион, Европа и Близкия изток. В резултат на това изложените записи биха могли да се отнасят за хора практически отвсякъде, които са посетили или преминали транзитно през Виетнам през деветгодишния период.
Kinryū Labs потвърди, че информацията е автентична, като съпостави записите в базата данни със собствените пътувания на своите изследователи до Виетнам.
Цифрите представляват записи за пътувания, а не уникални физически лица. Поради това пътници и членове на екипажи, които са летели многократно, могат да се появяват нееднократно в базата данни.
База данни, достъпна чрез верига от грешни конфигурации
Kinryū Labs съобщи пред BleepingComputer, че е осъществила достъп до базата данни чрез навързване на две грешни конфигурации.
От отворения интернет крайната точка връща отговор HTTP 401 „Unauthorized“, предотвратявайки директен достъп до базата данни. Въпреки това облачно базиран маршрут е позволил на изследователите да достигнат до клъстера, който след това е приел идентификационни данни по подразбиране.
Платформата за разузнаване на интернет данни FOFA за първи път регистрира хоста и порта през октомври 2022 г. и идентифицира услугата като база данни през юли 2023 г. Kinryū Labs обаче не можа да установи кога за първи път данните за пътниците са станали достъпни през втория маршрут за достъп.
В резултат на това, макар самите записи да обхващат повече от девет години, действителната продължителност на излагането им на риск остава неизвестна.
От Kinryū Labs заявиха, че са докладвали проблема на виетнамските власти, на авиокомпаниите, присъстващи в базата данни, и на националните екипи за реагиране при инциденти с компютърната сигурност, считано от 3 юни. Изследователите заявиха, че достъпът до базата данни е бил преустановен на 8 юни.
Удостоверен имейл, прегледан от BleepingComputer, показва, че екипът по сигурността на Singapore Airlines е съдействал за координирането на отговора, информирайки Kinryū Labs на 8 юни, че е „ангажирал съответните страни“ и е „предприел стъпки за ограничаване на проблема“. От Singapore Airlines не предоставиха допълнителен коментар пред BleepingComputer.
Констатациите, споделени с BleepingComputer, идентифицират няколко големи авиокомпании, чиито записи на пътници фигурират в базата данни. Няма обаче индикации авиокомпаниите да са управлявали компрометираната система или техните собствени мрежи да са били засегнати.
От Changi Airport Group, която управлява и оперира летище Changi в Сингапур, заявиха пред BleepingComputer, че са разследвали въпроса, но отказаха коментар.
BleepingComputer се свърза и с виетнамските власти доста преди публикуването, но не получи отговор.
Остава неясно дали базата данни е била изтеглена, продадена, държана за откуп или експлоатирана по друг начин от киберпрестъпници, преди да бъде обезопасена. Kinryū Labs заяви, че не е открила бележки с искане за откуп или непознати индекси в клъстера и не е установила масивът от данни да се предлага за продажба онлайн.
Въпреки това, без достъп до сървърните логове, изследователите не могат да определят категорично дали някой е копирал данните.
Kinryū Labs очаква да публикува допълнителни технически констатации в своя блог по-късно тази седмица.