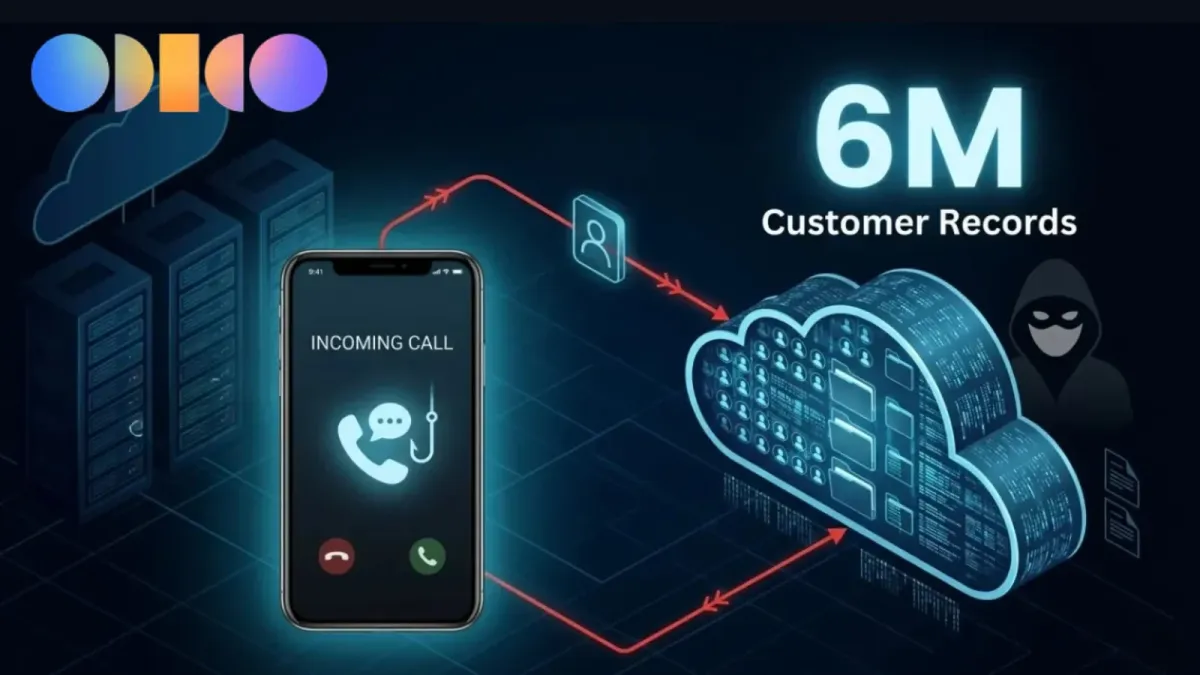
Едно-единствено телефонно обаждане се оказа напълно достатъчно, за да предизвика един от най-големите пробиви в сигурността на данни в историята на Нидерландия. В началото на февруари 2026 г. нидерландският телекомуникационен гигант Odido и неговото бюджетно дъщерно дружество Ben станаха поредните жертви на ShinyHunters — колектив за кибератаки и изнудване, известен с използването на социално инженерство вместо сложни експлойти за преодоляване на корпоративната защита.
Атаката изложи на риск личните данни на повече от шест милиона клиенти, а нидерландската полиция вече публикува действителния глас на заподозрения обаждащ се в опит да установи самоличността му.
Според разследващите нидерландскоговорящ мъж се е свързал с отдела за обслужване на клиенти на Odido на 5 и 6 февруари, използвайки специфичен англоезичен ИТ жаргон и уверено представяйки се за колега от ИТ отдела.
Той уверил служителя, че спешно трябва да бъде отстранен проблем, и нищо неподозиращият работник му предоставил достъп до система, която изглеждала като легитимна вътрешна среда, но всъщност представлявала схема за прихващане на идентификационни данни, създадена от атакуващите. В рамките на това единично взаимодействие обаждащият се прихванал потребителско име, парола и дори токен за многофакторна автентикация, като по този начин практически неутрализирал един от ключовите защитни слоеве на Odido.
С откраднатите идентификационни данни в ръка атакуващите се прехвърлили в базираната на Salesforce CRM среда за управление на взаимоотношенията с клиенти на Odido — същата система, използвана за регистриране и управление на клиентските взаимодействия.
Мащабен пробив в сигурността на данни
Два дни по-късно приблизително 90 GB данни, обхващащи около 15 милиона реда, били тихо източени чрез легитимни API интерфейси на Salesforce, което означава, че дейността по експортиране се е сляла с нормалния, оторизиран трафик, без да задейства явни аларми.
Оттогава Odido потвърди, че неоторизиран достъп до системата за контакт с клиенти е осъществен на 7 и 8 февруари и че проникването е било прекратено веднага след засичането му.
Официалната актуализация на Odido посочва окончателния брой на засегнатите лица на приблизително 6,39 милиона, включващи както активни, така и неактивни клиенти на Odido и Ben. По-ранните оценки на представители на компанията и медийни доклади варираха между 6,1 и 6,2 милиона души, докато самите ShinyHunters твърдяха, че са източили близо 21 милиона записа — цифра, която вероятно включва дублиращи се записи и вътрешни корпоративни метаданни наред с клиентските профили.
Според информацията откраднатият набор от данни включва пълни имена, домашни адреси, телефонни номера, имейл адреси, дати на раждане, клиентски номера, IBAN банкови сметки и номера на документи за самоличност като паспорти и шофьорски книжки.
От Odido заявяват, че няма компрометирани пароли за акаунти, записи на разговори или данни за фактуриране, въпреки че ShinyHunters оспориха това, твърдейки, че пароли в открит текст и вътрешни корпоративни файлове също са част от плячката. Платформата Have I Been Pwned по-късно потвърди, че приблизително 6 милиона уникални имейл адреса са били публикувани в четири отделни изтичания на данни.
Съобщава се, че ShinyHunters са поискали откуп от около един милион евро, за да предотвратят публикуването на откраднатия набор от данни. Odido отказа да плати — решение, което компанията по-късно защити публично — а групата отговори, като започна да публикува данните на етапи от 26 февруари, пускайки целия масив до 1 март.
Последиците настъпиха незабавно. Изследователи по киберсигурност, проследяващи два имейл псевдонима, известни само на Odido и конкурентния оператор Tele2, регистрираха 61 фишинг имейла, пристигнали в рамките на 150 дни след публичното изтичане, което подчертава колко бързо изтеклите лични данни биват превърнати в оръжие за последващи измами и вишинг кампании.
Нидерландската полиция също така добави имейл адресите на засегнатите клиенти към своя инструмент „Check je hack“, позволявайки на гражданите да проверят дали тяхната информация е била част от откраднатите данни.
Разследването, водено от Националната прокуратура (Landelijk Parket) и проведено от екипа за високотехнологични престъпления (High Tech Crime Team) към отдела за национални разследвания и интервенции на Националната полиция, тече от момента, в който пробивът бе оповестен.
През юли 2026 г. разследващите обявиха, че са открили „силни индикации“ за участие на нидерландски граждани, концентрирайки се върху телефонното обаждане, направено непосредствено преди хакерската атака. Полицията публично призова обаждащия се да се предаде доброволно, предупреждавайки, че в противен случай гласът му може да бъде публикуван.
След като никой не отговори на този призив, нидерландската полиция излъчи пълния запис в криминалното предаване „Opsporing Verzocht“ в понеделник, 7 септември, от 21:15 ч. по NPO2.
Гласов експерт, консултиран от разследващите, заключи, че записът е на автентичен човешки глас, а не генериран от изкуствен интелект, и описа обаждащия се като говорещ нидерландски с демонстрирани познания в областта на ИКТ, целенасочено използване на английски технически жаргон и характерена речева особеност — нидерландската паразитна дума „hoor“. Властите призовават гражданите да подават сигнали чрез politie.nl/odido, анонимната линия Meld Misdaad Anoniem или канала в Telegram @Veiligmelden.
Анализаторите по сигурността посочиха три системни пропуска, позволили на едно телефонно обаждане да ескалира в пробив от такъв мащаб: липсата на проверка чрез обратно обаждане или извънканална верификация в отдела за поддръжка, прекомерно широките права за достъп, позволили на един компрометиран акаунт масово да експортира цялата база данни с клиенти, и неадекватният мониторинг, неспособен да маркира пренос на данни от 90 GB като аномалия.
ShinyHunters са използвали почти идентични тактики за гласово социално инженерство срещу повече от 100 организации по целия свят, включително SoundCloud, Crunchbase и Betterment, като често заобикалят изцяло защитите с единен вход (SSO), без да имат нужда от технически експлойт.