Изследователи по киберсигурност идентифицираха набор от 13 зловредни теми за Composer в Packagist, които са създадени да инжектират JavaScript във виетнамски сайтове за стрийминг на филми и комикси, използващи тези библиотеки, и да задействат разпространението на шпионски софтуер, насочен към iOS устройства без инсталирани корекции за сигурност.
„Инжектираният код изпълнява две операции срещу посетителите на сайта: верига за мобилни рекламни измами и пренасочване към хазартни сайтове, а при iPhone – верига от експлойти от WebKit до ядрото, която инсталира шпионски софтуер“, заяви изследователят по сигурността от Socket Куш Пандя.
Смята се, че дейността е част от кампания, документирана за първи път от компанията за сигурност на приложения през март 2026 г., която използваше шест зловредни пакета в Packagist, представящи се за теми за OphimCMS, за пренасочване на посетители, извличане на URL адреси, инжектиране на реклами и доставяне на зловреден код от втори етап чрез инфраструктура, хоствана от Funnull, за насочване на жертвите към сайтове за хазарт и съдържание за възрастни.
Пълният списък с пакети, обхващащи пет именни пространства на разработчици, е следният:
- vsmov: theme-dy, theme-rrdyw, theme-motchill, theme-vsmov
- vsphim: theme-heovl, theme-thempho
- haiau009: kkphim-legend, kkphim-motchill
- chilltvcms: theme-legend
- ophimcms: theme-dy, theme-motchill, theme-pcc, theme-rrdyw
В общ план компрометираната тема за Composer инжектира JavaScript, който изпълнява мобилни пренасочвания за хазарт и рекламни измами, а при iPhone – хоствана във Funnull верига от експлойти от WebKit до ядрото, завършваща с инсталиране на шпионски софтуер и кражба на криптовалутни портфейли.
Веригата от атаки срещу iOS е проектирана да вмъква скрит iframe елемент, който определя версията на iOS и зарежда версия на експлойта за съответната операционна система. По-конкретно, тя използва две WebKit уязвимости – CVE-2025-31277 (коригирана във версия 18.6) и CVE-2025-43529 (коригирана във версии 18.7.3 и 26.2) – по начин, аналогичен на набора от експлойти DarkSword.
След това зловредният код излиза от изолираната среда на WebContent в процеса на графичния процесор (GPU), последван от втори етап, който достига до ядрото чрез потребителския клиент AppleM2ScalerCSCDriver IOKit и в крайна сметка придобива права за четене и запис. Твърди се, че Apple е отстранила уязвимостта за излизане от ядрото в iOS и macOS 26.1.
Пандя заяви пред The Hacker News, че Apple не е споделила CVE идентификатор за уязвимостта, свързана с излизане от ядрото, но производителят на iPhone е потвърдил, че проблемът вече е бил коригиран в iOS 26.1 и macOS 26.1 преди получаването на техния доклад. Предполага се, че става дума за CVE-2025-43398, CVE-2025-43510 или CVE-2025-43520 – всички от които са грешки в ядрото, коригирани в края на миналата година.
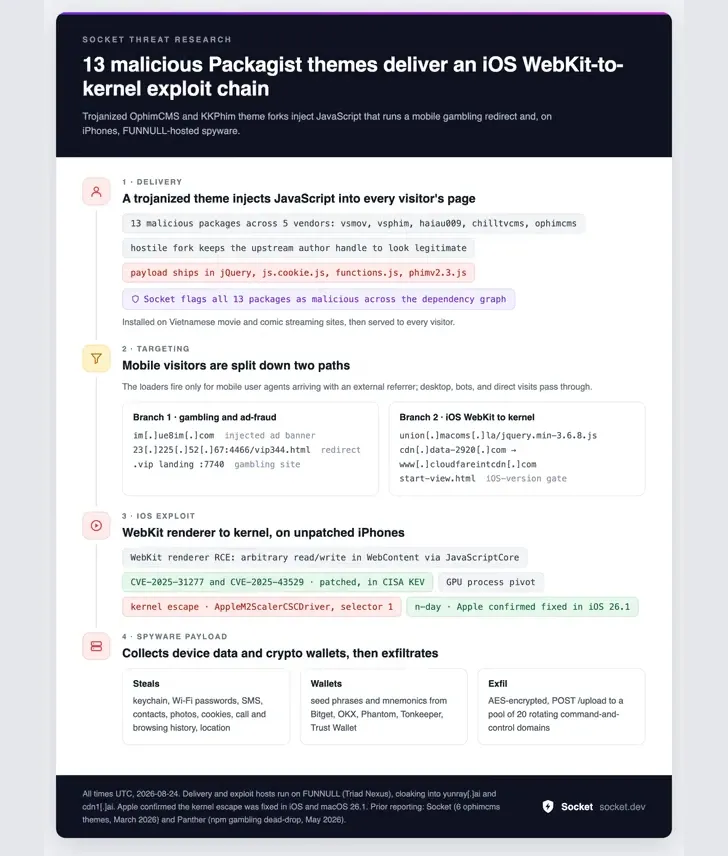
„При успех финалният зловреден код използва четенето на ниво ядро, за да събере бази данни от keychain, пароли за Wi-Fi, базата данни със SMS, адресната книга, снимки, бисквитки на браузъра, история на обажданията, история на местоположението и бази данни с профили, криптира ги с AES и ги качва през HTTPS POST /upload към ротиращ пул от домейни за управление и контрол“, обясни Пандя. „Агентът изпраща сигнали за напредъка на експлоатацията към cloudfareintcdn[.]com/wd-status.html.“
Установено е, че авторите на заплахата зад кампанията са внедрили повторно цялата верига за iOS около 12 август 2026 г., насочвайки се главно към устройства с iOS версии от 18.4 до 18.6.x с нов зловреден код, който добавя модул за кражба на сийд фрази и мнемоники за криптопортфейли от iOS Keychain.
Зловредният софтуер прави заявки към хранилището за пароли за данни за портфейли от Bitget, BitKeep, Bitpie, Phantom, Tonkeeper, Trust Wallet и OKX, разширявайки обхвата си отвъд събирането на данни от устройството до директна финансова кражба.
От Socket заявиха, че същите пет именни пространства на разработчици са публикували допълнителни пакети с теми, които не съдържат активен зловреден код по време на анализа, въпреки че са били конфигурирани така, че зловредният код да може да бъде активиран чрез полета за „Custom JS“, зареждани във всяка страница на уебсайтовете.
Не е ясно кой стои зад кампанията, въпреки че се смята, че тя е дело на виетнамска група, базирайки се на времевите отпечатъци в метаданните на комитите. Заслужава си да се отбележи, че хостовете за експлойти на iOS работят на инфраструктура, предоставена от Funnull – субект, санкциониран от САЩ миналия май за подпомагане на измами с фалшиви романтични връзки, довели до загуби на криптовалута за над 200 милиона долара.
„Посетител на сайт, инсталирал някоя от тези теми, през iPhone, който не е обновен над iOS 18.6.x (от iPhone XS до iPhone 16), може да стане жертва на събиране и източване на своя keychain, Wi-Fi пароли, SMS съобщения, снимки, контакти, бисквитки, история на местоположението, бази данни с акаунти и сийд фрази за криптопортфейли само чрез зареждане на страница в мобилния Safari“, посочват от Socket.
„Всеки мобилен посетител е изложен и на веригата за пренасочване към хазарт и инжектиране на реклами. Операторите на сайтовете също са жертви: те са внедрили компрометираната тема несъзнателно и са сервирали зловредния код на собствените си потребители.“
За противодействие на заплахата администраторите на сайтове, използващи OphimCMS или KKPhim, се съветват да проверят дали са инсталирали някой от горепосочените пакети, да ги премахнат незабавно, да сменят идентификационните си данни и да извършат одит на включените jQuery и скриптове на теми за индикатори за компрометиране.