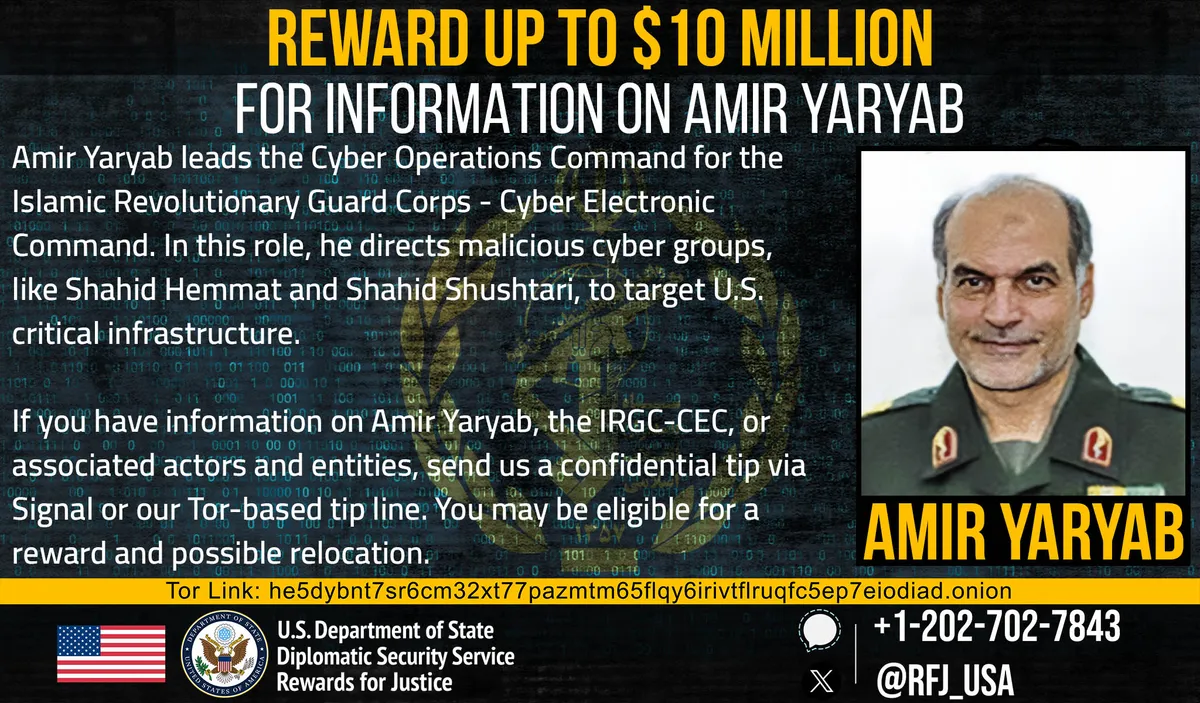
Програмата „Rewards for Justice“ на Държавния департамент на САЩ обяви награда от до 10 милиона долара за информация, водеща до идентифицирането или местонахождението на Амир Яряб, висша фигура в Кибер-електронното командване на Ислямския революционен гвардейски корпус на Иран (IRGC-CEC).
Американски служители твърдят, че Яряб ръководи Командването за кибероперации, оглавявайки киберзвена, отговорни за атаки срещу критична инфраструктура в САЩ, Европа и Близкия изток.
Тази награда е част от по-широките усилия за борба със злонамерени киберактивности, насочени към критичната инфраструктура на САЩ, както е посочено в Закона за компютърните измами и злоупотреби (Computer Fraud and Abuse Act).
САЩ предлагат 10 милиона долара награда
За Яряб се казва, че ръководи различни компоненти в рамките на IRGC-CEC, известни като Shahid Hemmat и Shahid Shushtari, и двата участващи в кибер и киберосигурени информационни кампании срещу множество сектори, включително отбраната, телекомуникациите, енергетиката и финансите.
Властите на САЩ свързват Яряб с няколко групи, свързани с IRGC, включително CyberAv3ngers и Dadeh Afzar Arman (DAA), които са инкриминирани в инциденти със зловреден код и атаки срещу цивилна инфраструктура по целия свят.
Това последно съобщение засили наблюдението върху иранското киберкомандване, особено след като системите за операционни технологии (OT) остават уязвими за базирани в интернет заплахи. Предупреждението съвпада с предишни предупреждения относо CyberAv3ngers, насочени към индустриални системи за контрол.
Съвместно бюлетин за сигурност, издаден от CISA, FBI, NSA, EPA и международни партньори, разкри, че участници, свързани с IRGC, са започнали да компрометират израелски програмируеми логически контролери (PLC) Unitronics Vision Series в края на 2023 г. Тези устройства са от съществено значение в различни сектори, включително пречистване на води, енергетика, транспорт и здравеопазване.
Докладите показват, че между ноември 2023 г. и януари 2024 г. CyberAv3ngers са започнали множество вълни от атаки срещу базирани в САЩ Unitronics PLC, компрометирайки най-малко 75 устройства, 34 от които са били в сектора на водите и отпадъчните води на САЩ.
Атакуващите са се насочили предимно към изложени в интернет устройства, които са използвали пароли по подразбиране или са нямали защита с парола. Киберофанзивата не е била просто дефейсмент; тя е включвала промяна на стъпалната логика (ladder logic) в контролерите PLC, които директно управляват работата на физически устройства като помпи и клапани.
Неоторизираните промени биха могли да нарушат от съществено значение функции, като атакуващите също така са подправяли имена на устройства, софтуерни версии и идентификационни данни за отдалечен достъп, усложнявайки усилията за възстановяване.
Освен това при някои инциденти лицата, отговорни за тези атаки, са заменили дисплеите на интерфейса човек-машина (HMI) със съобщения, потвърждаващи отговорността и заплашващи израелското оборудване. Тази намеса може да попречи на операторите на централата да получат достъп до жизненоважни оперативни данни.
Дейностите на CyberAv3ngers подчертават значителните рискове за критичната инфраструктура, породени от слабата сигурност на операционните технологии. Когато атакуващите компрометират PLC, те могат да поемат контрол върху критични индустриални процеси, което да доведе до потенциално катастрофални последици.
В отговор организациите, работещи с PLC и HMI, се призовават да намалят рисковете, като идентифицират и елиминират устройства, директно изложени на публичния интернет. Трябва да се прилагат политики за силни пароли, многофакторна автентификация и други мерки за сигурност.
За тези, които използват Unitronics Vision Series PLC, CISA препоръчва актуализиране на инженерните работни станции и фърмуера до най-новите версии и осигуряване на отдалечен достъп чрез VPN и защитни стени (firewalls).
Освен това поддържането на актуализирани инвентаризации на активи и наблюдението за необичайни дейности може да помогне за предотвратяване на подобни киберзаплахи. Текущите дейности на CyberAv3ngers подчертават спешната необходимост от стабилни мерки за киберсигурност в индустриалните системи за защита срещу държавно подкрепяни противници, търсещи да нарушат критични услуги.