BigBear 2.0 е фишинг операция, създадена за кражба на доказателство, че даден потребител вече е преминал многофакторна автентикация.
Тя насочва атаките си към профили в Microsoft 365 чрез убедителни връзки за вход, след което поема контрола върху влязлата в системата браузърна сесия, вместо да се опитва да пробие самия фактор за автентикация.
Операцията представлява преименувана фишинг рамка Evilginx2, която атакува профили в Microsoft 365. Жертвите се примамват чрез връзки в имейли, които отварят прокси страница, наподобяваща страницата за вход на Microsoft.
Тя пренасочва техния трафик към автентичната услуга, докато тихичко събира идентификационни данни и данните от сесията, върнати след влизането.
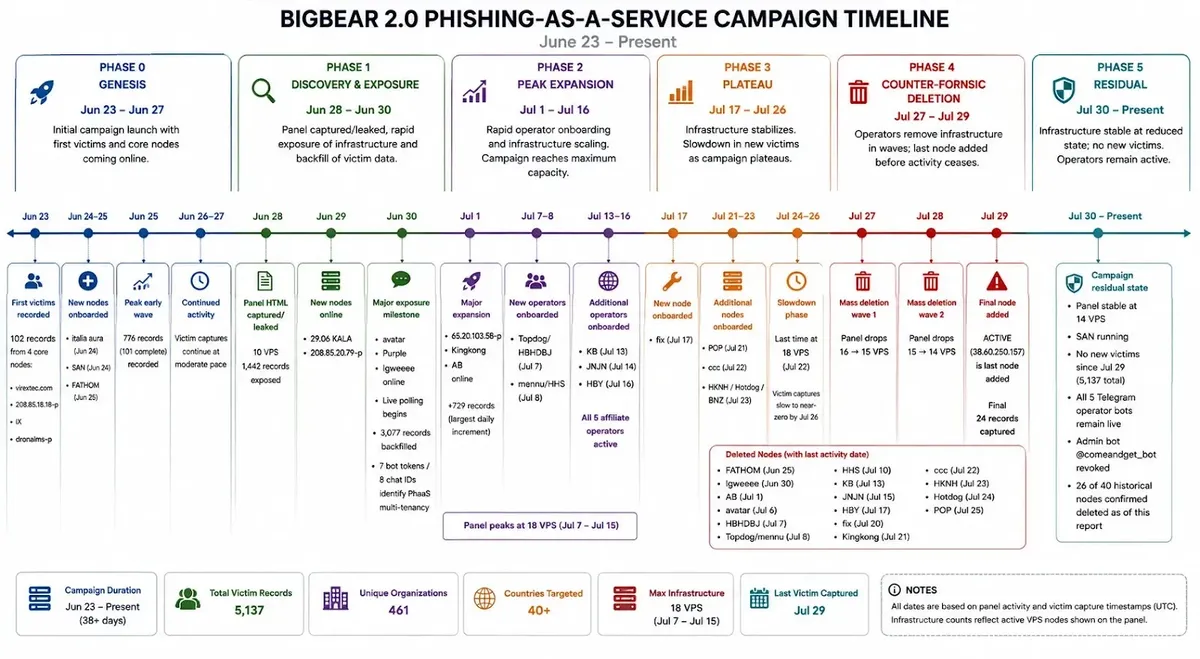
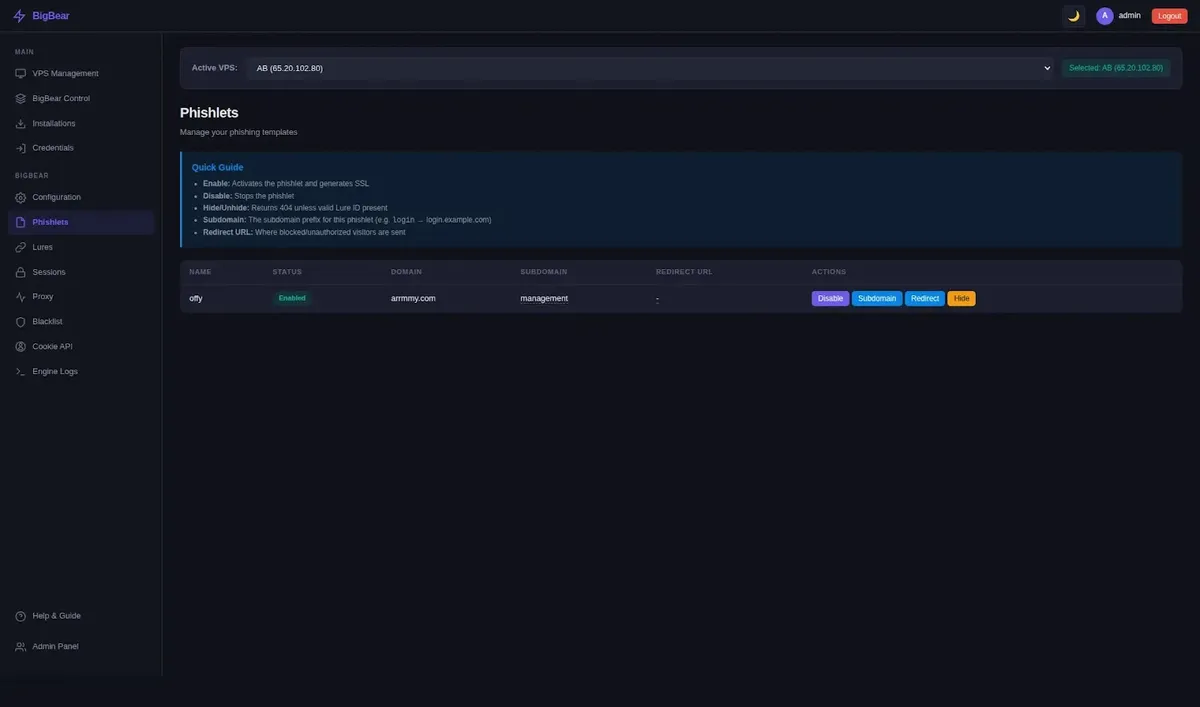
Анализаторите от CloudSEK идентифицираха BigBear 2.0 през юни 2026 г., след като получиха достъп до нейния административен панел. Изследователите свързаха активността с оператор, използващ псевдонима General Boss, и откриха мрежа от 42 възела на виртуални частни сървъри (VPS).
В доклад, споделен с Cyber Security News (CSN), CloudSEK посочва, че панелът е съдържал 5 137 откраднати записа, свързани с 461 организации и 3 331 уникални IP адреса на жертви в повече от 40 държави.
От тези записи 474 представляват пълни автентикирани сесии, заедно с 1 032 пароли и 4 148 бисквитки за сесия. Записите илюстрират операция, която събира както незабавен достъп до профили, така и материали, които могат да подпомогнат персистентния достъп по-късно.
BigBear 2.0 Evilginx2 Phishing Campaign Bypasses Microsoft 365 MFA
BigBear 2.0 използва конфигурация от тип „атакуващ по средата“ (adversary-in-the-middle), което означава, че се позиционира между жертвата и истинската услуга за вход на Microsoft.
Тя прихваща имейл адреса и паролата, оставя Microsoft да потвърди заявката и изчаква жертвата да завърши нормалното си потвърждение или въвеждане на код.
При успешно влизане Microsoft изпраща автентикирана бисквитка за сесия към браузъра. Тъй като проксито е обработило обмена, то може да копира тази бисквитка, преди да препрепрати отговора.
Атакуващият може да я възпроизведе в друг браузър и да влезе в имейл, Teams, SharePoint, OneDrive и свързани приложения с еднократно влизане (SSO) като жертвата. При кампании за прихващане на сесии в Microsoft 365 се съобщава за същия риск от превземане на профила.
Това не е слабост в еднократната парола, SMS кода или push уведомлението сами по себе си. Тези методи потвърждават потребителя по време на активната сесия, но проксито открадва полученото доказателство. BigBear използва жилищни проксита (residential proxies), съвпадащи по държава, и скриптове, които отблъскват потребителите от автентикация с хардуерни ключове за сигурност.
Кампанията засегна особено много IT услуги и доставчици на управлявани услуги (MSP) — сериозна инцидентна точка, тъй като един компрометиран доставчик може да осигури на атакуващите път към средите на клиентите.
Най-малко петима партньори (affiliates) бяха свързани с панела. Фишинг комплектите, насочени към организации, показват, че този модел, базиран на услуги, се разпространява.
Containing identity compromise
Организациите трябва да третират предполагаемата открадната бисквитка като инцидент с самоличността, а не просто като проблем с паролата. Нулирайте засегнатите пароли, анулирайте активните сесии и токените за опресняване и изискайте ново влизане за засегнатите профили.
Екипите трябва да проверят правилата за пренасочване на пощенски кутии, предоставените OAuth съгласия, непознатия достъп до приложения и активността по влизане за доказателства, че прихванатата сесия е била използвана след автентикацията. Този преглед трябва да започне веднага след съобщаване за подозрителна активност.
Най-полезната дългосрочна мярка е автентикацията, устойчива на фишинг, особено FIDO2 или WebAuthn ключове за сигурност и passkeys, когато са правилно внедрени.
Тези методи свързват криптографски влизането с автентичния сайт, правейки дублиращото прокси далеч по-малко полезно. Въпреки това техниките за атака срещу passkey заслужават постоянно внимание.
Администраторите трябва да изискват съвместими устройства чрез условен достъп (Conditional Access), да съкращават продължителността на сесиите, когато е подходящо, и да следят за необичайни жилищни IP диапазони или нови браузърни сесии.
Филтрирането на имейли трябва да проверява връзките, които имитират страници за вход, дори когато използват валидни сертификати. Екипите могат да следят за отличителните заглавки и бисквитки, изброени по-долу, тъй като инфраструктурата може да бъде пренасочвана.
За потребителите познатата страница на Microsoft и успешното MFA потвърждение не винаги доказват, че браузърът е свързан директно с Microsoft.
Потвърждавайте неочаквани заявки за вход чрез доверена отметка или известно приложение, а не чрез връзка в имейл. Това притеснение се засилва от атаките срещу сесийни бисквитки с Evilginx, които също разчитат на препредаване в реално време, а не само на откраднати пароли.
Кампанията комбинира кражба на бисквитки, географско съпоставяне на проксита и достъп за партньори. MFA трябва да бъде съчетана с методи, устойчиви на фишинг, контроли на сесиите и бързо анулиране на токени.
Indicators of compromise (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| IP адрес | 38[.]60[.]250[.]157 | BigBear 2.0 VPS възел |
| IP адрес | 95[.]179[.]233[.]79 | BigBear 2.0 VPS възел |
| IP адрес | 80[.]240[.]27[.]55 | BigBear 2.0 VPS възел |
| IP адрес | 65[.]20[.]103[.]58 | BigBear 2.0 VPS възел |
| IP адрес | 38[.]54[.]124[.]88 | BigBear 2.0 VPS възел |
| IP адрес | 208[.]85[.]20[.]79 | BigBear 2.0 VPS възел |
| IP адрес | 95[.]179[.]169[.]154 | BigBear 2.0 VPS възел |
| IP адрес | 107[.]191[.]46[.]14 | BigBear 2.0 VPS възел |
| IP адрес | 130[.]94[.]82[.]180 | BigBear 2.0 VPS възел |
| IP адрес | 38[.]54[.]124[.]58 | BigBear 2.0 VPS възел |
| IP адрес | 208[.]85[.]18[.]18 | BigBear 2.0 VPS възел |
| IP адрес | 45[.]32[.]147[.]239 | BigBear 2.0 VPS възел |
| IP адрес | 208[.]76[.]222[.]214 | BigBear 2.0 VPS възел |
| IP адрес | 130[.]94[.]82[.]230 | BigBear 2.0 VPS възел |
| IP адрес | 65[.]20[.]102[.]80 | BigBear 2.0 VPS възел |
| IP адрес | 70[.]34[.]208[.]46 | Исторически BigBear 2.0 VPS възел |
| IP адрес | 130[.]94[.]113[.]184 | Исторически BigBear 2.0 VPS възел |
| IP адрес | 78[.]141[.]193[.]59 | Исторически BigBear 2.0 VPS възел |
| IP адрес | 64[.]176[.]72[.]180 | Исторически BigBear 2.0 VPS възел |
| IP адрес | 136[.]244[.]114[.]85 | Исторически BigBear 2.0 VPS възел |
| IP адрес | 70[.]34[.]244[.]122 | Исторически BigBear 2.0 VPS възел |
| IP адрес | 199[.]247[.]10[.]14 | Исторически BigBear 2.0 VPS възел |
| IP адрес | 152[.]39[.]137[.]60 | Исторически BigBear 2.0 VPS възел |
| IP адрес | 91[.]245[.]235[.]208 | Исторически BigBear 2.0 VPS възел |
| IP адрес | 45[.]32[.]64[.]165 | Исторически BigBear 2.0 VPS възел |
| Домейн | konceptenterprises[.]com | Фишинг домейн |
| Домейн | ccpipharma[.]com | Фишинг домейн |
| Домейн | annastudios-paros[.]com | Фишинг домейн |
| Домейн | dnsforward[.]com | Фишинг домейн |
| Домейн | hotelmidtownsurat[.]com | Фишинг домейн |
| Домейн | dataclust[.]com | Фишинг домейн |
| Домейн | cifutura[.]com | Фишинг домейн |
| Домейн | hoaivt[.]com | Фишинг домейн |
| Домейн | dronalms[.]com | Фишинг домейн |
| Домейн | virextec[.]com | Фишинг домейн |
| Домейн | offtic[.]com | Фишинг домейн |
| Домейн | rootreseller[.]com | Фишинг домейн |
| Домейн | management[.]michaelmarcotte[.]com | Фишинг домейн |
| Домейн | kgsscans[.]com | Фишинг домейн |
Забележка: IP адресите и домейните са нарочно неутрализирани (напр. [.]), за да се предотврати инцидентно резолване или създаване на хипервръзки. Възстановете оригиналния им вид само в рамките на контролирани платформи за разузнаване на киберзаплахи като MISP, VirusTotal или вашия SIEM.