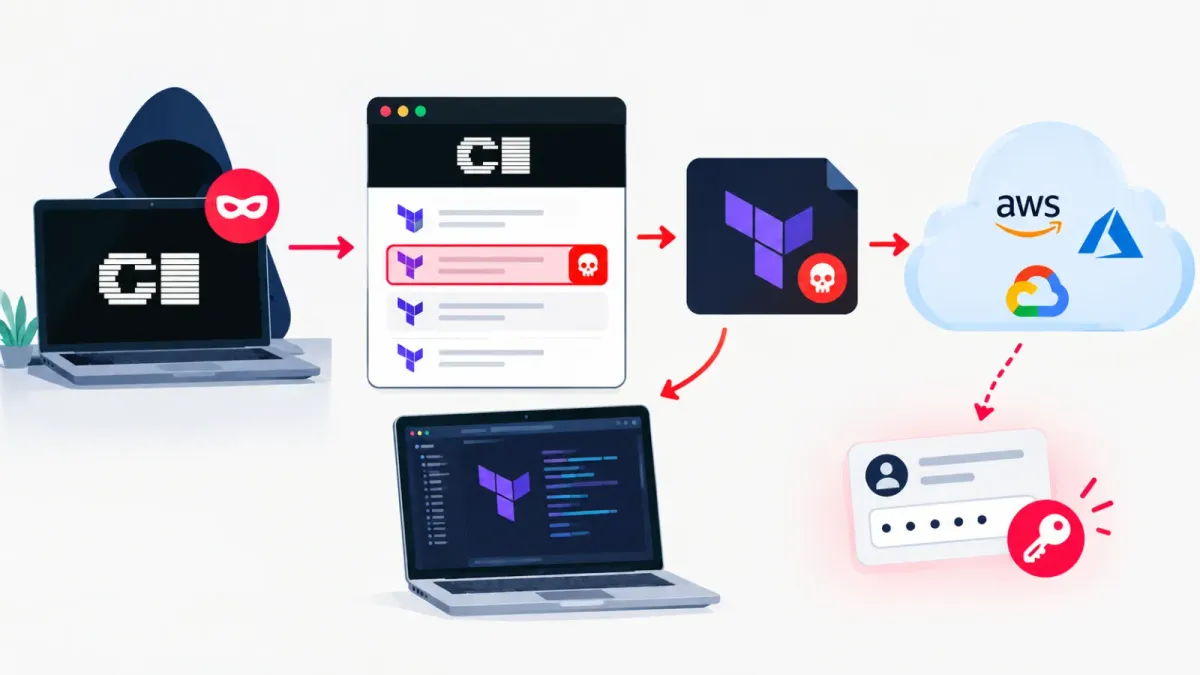
Сериозен инцидент с безопасността в Coder изложи потребителите на неговия регистър за Terraform модули на злонамерени пакети, предназначени да крадат идентификационни данни от облачни среди за разработка.
Атаката е включвала неоторизирани промени в Cloudflare инфраструктурата на Coder, което е позволило на неустановен атакуващ да пренасочи част от трафика на регистъра към сървъри, контролирани от нападателя.
Според бюлетина за сигурност на Coder, атакуващият е добавил неоторизирани IP адреси към пула от инфраструктура, използван от регистъра за модули на Coder. Тези сървъри са хоствали компрометиран регистър, съдържащ модифицирани Terraform артефакти със зловреден код за кражба на идентификационни данни.
Засегнатата услуга е била основният регистър на Coder, registry.coder.com, който обикновено се използва като източник на шаблони и модули за работни среди. Злонамерените пакети са били налични между 07:35 UTC и 21:45 UTC на 31 август 2026 г.
Организациите може да са били изложени на риск, ако са създали нов шаблон за работна среда в Coder, актуализирали са съществуваща версия на шаблон, изпълнили са тестово пускане (dry run) на шаблон или са внедрили работна среда, докато кеширането на Terraform модули е било деактивирано.
Хакери отвлякоха регистъра на Coder
Инжектираният код е бил насочен към тайни, налични в средата на Terraform provisioner. От Coder съобщават, че зловредният код се е опитал да идентифицира идентификационни данни и да ги извлече към отдалечен сървър чрез наподобяващ домейн — coder-infra[.]com.
Домейнът е бил създаден така, че да прилича на легитимната инфраструктура на Coder, правейки злонамерените изходящи връзки по- трудни за идентифициране по време на рутинни проверки на логовете. Според съобщенията, злонамерените Terraform модули са използвали блок data.external.telemetry, за да изпълнят скрипт с име dlp-docker.sh.
Този скрипт е комуникирал с контролирана от атакуващия крайна точка на www[.]coder-infra[.]com/cli/check и е изпращал данни чрез HTTP заглавката X-CLI-Token. Бюлетинът идентифицира 199.91.220[.]205 като свързан IP адрес.
Въздействието зависи от начина, по който е бил изпълнен злонамереният модул. По време на импортиране на шаблони, актуализации и тестови пускания, основният риск е бил разкриването на променливи на средата и тайни, налични на хоста на provisioner-а.
При изграждане на работна среда, злонамереният код е можел да получи достъп и до временни потребителски тайни, предадени на provisioner-а. Те могат да включват потребителски OIDC токен, SSH ключ (където е настроен) и еднократни токени за външна автентикация.
Организациите, работещи с provisioner-а в рамките на основната услуга на Coder, може да са изправени пред по-широк риск. При този модел на внедряване зловредният код може да е имал достъп до конфигурационни стойности на Coder, включително данни за достъп до базата данни, настройки на външни доставчици на автентикация и други тайни на приложението.
Coder заявява в своя бюлетин в GitHub (GHSA-vx42-ghc9-gw65), че няма индикации клиентските данни, поддържани от компанията, да са били засегнати.
Coder пусна коригиращи версии 2.37.0, 2.36.4, 2.35.7 и 2.34.9. Потребителите, използващи версии, по-стари от 2.37.0, трябва да премахнат потенциално злонамерените модули от кеша си и да инсталират корекции за сигурност.
Екипите по сигурност трябва да прегледат записите за внедряване на Coder за изтегляния на модули в засегнатия времеви прозорец и да търсят в логовете на DNS, защитни стени, проксита и VPC flow логове за връзки към coder-infra[.]com.
Те също така трябва да инспектират логовете на provisioner-а за низа data.external.telemetry, който може да показва изпълнение на злонамерения Terraform блок. Засегнатите организации трябва да премахнат кешираните модули, изтеглени по време на периода на излагане на риск, преди да внедрят отново шаблоните.
След това те трябва да променят (ротират) всички идентификационни данни, които биха могли да бъдат достъпни за Coder внедряването, особено облачни API ключове, CI/CD тайни, токени за AI инструменти, SSH ключове, OIDC токени и данни за достъп, съхранявани в променливи на средата или терминалната история.
Инцидентът подчертава риска за веригата за доставки при работните процеси с инфраструктура като код (Infrastructure-as-Code). Дори доверени Terraform регистри могат да се превърнат в маршрут за кражба на идентификационни данни, когато атакуващите компрометират инфраструктурата за маршрутизиране на трафика или разпространение на пакети.