Изследователи по киберсигурност разкриха подробности за мащабна кампания за отравяне на оптимизацията за търсачки (SEO), която проправя пътя за внедряване на зловреден код и измами с техническа поддръжка.
Кампанията, открита от DFIR Report през март 2026 г., е с кодово име BengalSEO. Тя работи от индийския щат Раджастан поне от 2015 г., движена от два доставчика на IT услуги, наречени WeConnect Solutions LLC (преди iConnect Soft Solutions LLC) and Garage2Global.
Въпреки че Garage2Global твърди, че е доставчик на услуги за уеб дизайн, SEO и дигитален маркетинг, платформата за разузнаване на киберзаплахи заяви, че е разкрила доказателства, че компанията разработва зловредна уеб инфраструктура, използвана в кампании за SEO отравяне като част от кластера с измами BengalSEO.
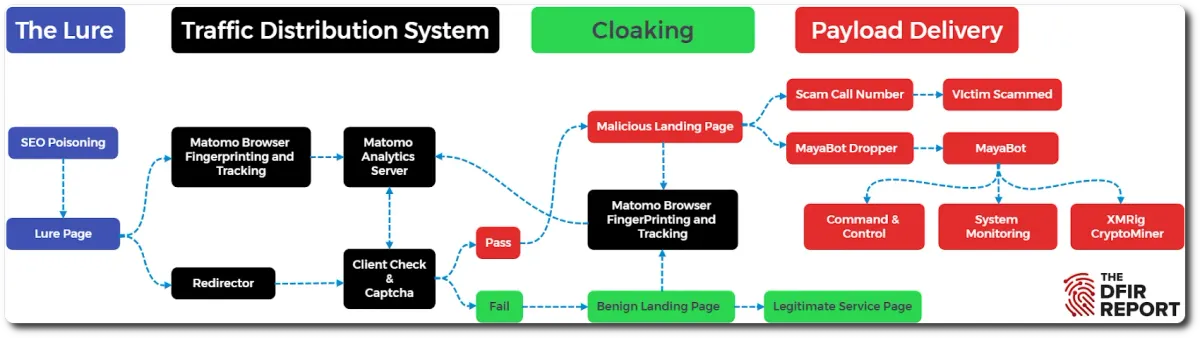
„Тази група използва своите обширни възможности за SEO и уеб разработка, за да създава и популяризира примамващи страници (lure pages) с множество Black Hat SEO техники“, заявяват от DFIR Report в технически анализ, публикуван в края на миналия месец. „Тези примамващи страници след това се свързват с усъвършенствана система за разпределение на трафика, за да насочват, проследяват и филтрират трафика към злонамерен код и измами с техническа поддръжка.“
Един от вариантите на зловреден код е персонализиран зловреден софтуер, наречен MayaBot, който отговаря за осигуряване на командване и управление (C2), мониторинг на системата и доставяне на криптокопач за XMRig. Твърди се, че BengalSEO използва MayaBot от 2022 г. за извършване на операциите на групата.
Финансово мотивираният атакуващ е описан като притежаващ задълбочени познания за black hat SEO техники и уеб разработка за създаване и популяризиране на клъстер от фалшиви примамващи страници, за да доставя зловреден код MayaBot или да подмамва жертвите да се обадят в техните кол центрове за измами. Групата също така интегрира усъвършенствана система за разпределение на трафика (TDS) за управление на потока от трафик, ефективността на кампанията и маскирането (cloaking).
По-конкретно, TDS действа като пропускателен механизъм за отвеждане на жертвите до домейни за доставяне на злонамерен код чрез верига от пренасочвания, докато използва легитимна услуга за анализи с фокус върху поверителността, наречена Matomo, за проследяване и профилиране (fingerprinting) на жертвите.
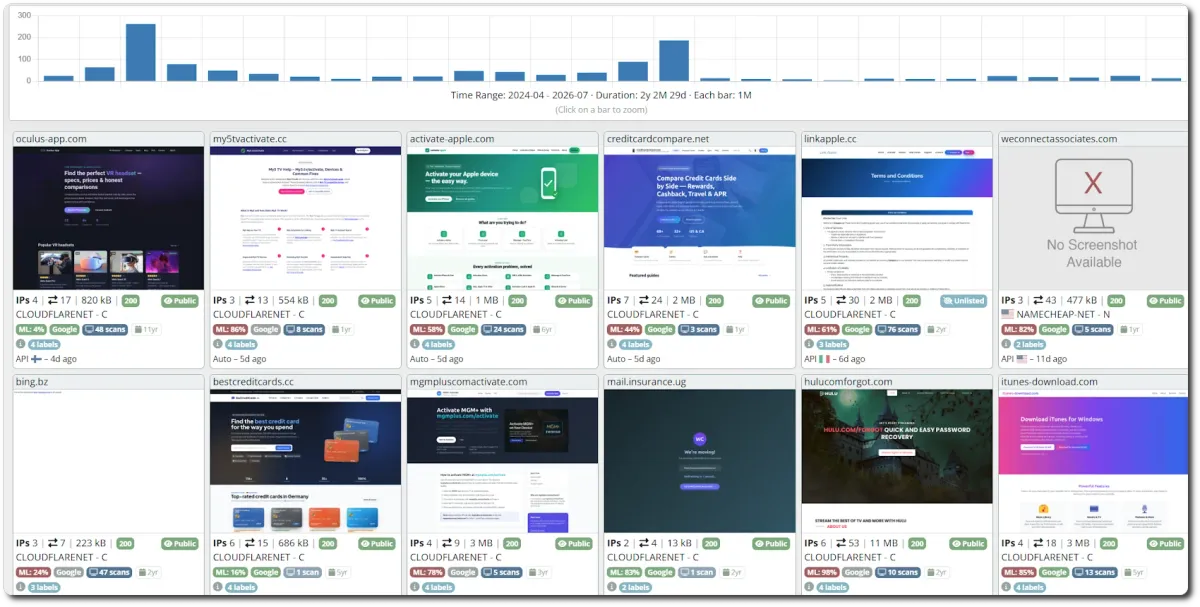
Началната точка на операцията е мрежа от злонамерени примамващи страници, които се популяризират чрез техники за SEO отравяне, така че да се появяват в горната част на резултатите от търсенето в Microsoft Bing. Страниците-примамки се представят за легитимни портали за техническа поддръжка и активиране на услуги за стрийминг платформи. Те също така твърдят, че предлагат изтегляния на антивирусни инструменти, софтуер за игри и данъчни приложения, както и активиране на кредитни, здравни и подаръчни карти.
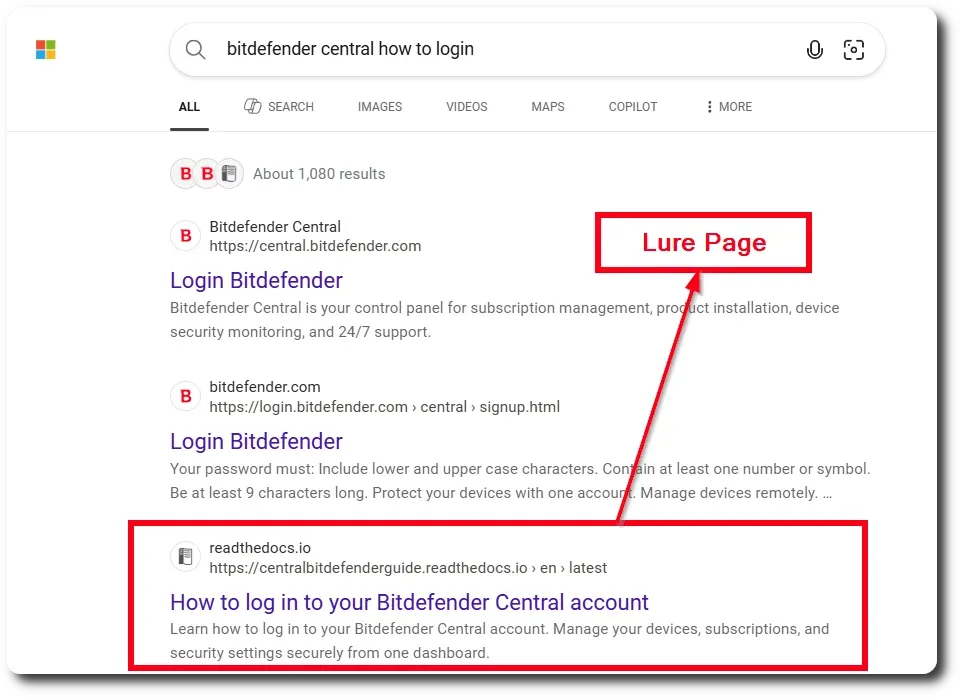
Един такъв пример отвлича търсения за „bitdefender central how to login“, за да сервира измамна връзка, хоствана на readthedocs[.]io. Страницата разполага с видим бутон „Get Started“, който инициира веригата от инфекции и насочва нищо неподозиращите потребители през серия от пренасочващи домейни, за да профилира техния уеб браузър, преди да ги отведе до съответната крайна целева страница.
„BengalSEO използва обратни връзки (backlinks), DOM инжектиране, DOM разбъркване и препълване с ключови думи (keyword stuffing), за да даде възможност за тяхната операция чрез Black Hat SEO техники“, отбелязва DFIR Report. „BengalSEO използва агресивен спам с генерирано от потребителите съдържание (UGC), за да генерира обратни връзки в голям мащаб.“
Това включва заливане на форуми и секции за коментари с хипервръзки към примамващите страници (напр. „viziocomsetupentercode.github[.]io“), подканвайки читателите да настроят своя смарт телевизор „лесно“, като следват „прости инструкции на екрана“. Страницата-примамка за Vizio, например, има 2 000 обратни връзки и 167 уникални външниโดмейна, които препращат към сайта.
Това подсказва, че BengalSEO силно разчита на голям обем от обратни връзки, за да манипулира алгоритмите за класиране в търсачките и изкуствено да увеличи видимостта на примамващите страници в резултатите от търсенето.
DOM разбъркването (DOM Shuffling), от друга страна, се отнася до практиката на динамично пренареждане на HTML елементи с помощта на вграден JavaScript код с цел рандомизиране на структурата на Document Object Model (DOM). Това от своя страна позволява идентични ръководства за настройка, внедрени в стотици домейни, да изглеждат уникални за уеб бота и да заобикалят спам филтрите.
Преди да сервират основната страница със злонамерен код, пренасочващите домейни, базирани на TDS, показват Cloudflare Turnstile или hCaptcha проверка, за да скринират автоматизирани скенери, уеб ботове и други нежелани посетители. Примамващите и целевите страници идват с вграден скрипт за проследяване Matomo, за да профилират браузъра от страна на клиента и да изпратят информацията до домейна „stats.us3[.]org“. Търсенето на домейна „stats.us3[.]org“ в urlscan.io дава 1 112 резултата към момента на писане, спрямо 1 190 по време на анализа.
„Matomo не беше единствената система за анализи, използвана от BengalSEO, примамващите страници на платформи за хостинг като github.io и pages.dev вместо това обикновено използват услуги за анализи като Google Tag Manager“, заявяват от DFIR Report.
В другия край на веригата за пренасочване е крайната целева страница, която съдържа връзка за изтегляне и инструкции за използване на фалшивия софтуер. След като потребителят щракне върху бутона „Download for Windows“, се изтегля ZIP архив, преди да пренасочи потребителя към легитимната софтуерна страница след 40 секунди. Някои от домейните, използвани за доставяне на злонамерен код, са изброени по-долу -
- ustechnio[.]com
- tax.dll[.]lat
- u320[.]my
- reficon[.]pro
- ñ[.]link
- pltechoo[.]pro
Във файла ZIP присъства JavaScript дропер за MayaBot, който се маскира като изпълним файл за програмата, изтеглена на предишния етап. След изпълнение, JavaScript се стартира чрез „wscript.exe“, за да даде старт на инфекцията с MayaBot.
Алтернативно, в някои случаи крайните страници не доставят злонамерен код, а вместо това пренасочват жертвата към страница за контакт, която я инструктира да се обади на телефонен номер за измами на BengalSEO, за да разреши проблем с предполагаема подозрителна активност, свързана с нейния профил в Bitdefender Central.
Наблюдавано е, че BengalSEO използва легитимни платформи за хостинг на уеб страници като github.io, pages.dev, sites.google.com и readthedocs.io, за да подпомогне усилията си за SEO отравяне, най-вероятно използвайки като оръжие доверието и репутацията на тези услуги, които оказват влияние върху класирането в търсачките.
От DFIR Report съобщават, че са идентифицирали и множество акаунти в GitHub, свързани с BengalSEO, използвани за разработване и хостване на примамващи страници. Страниците капани се актуализират постоянно чрез комити (commits), за да се ротират пренасочващите домейни или временно да се заменят с легитимни URL адреси, така че да се избегне откриването и да се заменят домейни, които са били блокирани или свалени.
За периода от януари 2024 г. до март 2026 г. са открити около 84 активни GitHub акаунта на BengalSEO. Допълнителният анализ на историята на комитите, направени от тези акаунти, разкри имейл адреси, които ги свързват с домейни на Garage2Global („wc[.]ci“). Извадка от някои от GitHub акаунтите и техните свързани адреси на Garage2Global е следната –
- activate-uhc-com-ucard - archi.jaing.2g@gmail.com
- activate-uhc-helpbook - kamre@wc.ci
- capitalonecredit - gracyurvashi36g2g@gmail.com
- help-line-center - janvig2g@gmail.com
- snehajaing2g - snehajaing2g@gmail
Смята се, че по-голямата част от инфраструктурата на BengalSEO е регистрирана около август 2025 г. и по-късно, като засилената активност продължава през късната 2025 г. и началото на 2026 г. Домейните са регистрирани в домейни от първо ниво (TLD) .my, .shop и .info.
„Между 2023 г. и 2026 г. BengalSEO е регистрирал домейни предимно чрез Spaceship (47,6%) и Namecheap (28,6%)“, съобщава DFIR Report. „За хостинг групата силно е предпочитала Cloudflare (81,1%) за проксиране на трафика, докато Hostmaza е служил като оригинален хост за 10,0% от домейните.“ Един акаунт, управляващ някои от пренасочващите домейни („wapp[.]live“), е бил спрян от Hostmaza по-рано тази година.
Разкритието идва в момент, когато Check Point Research сподели подробности за продължителна кампания, насочена към бразилски правителствени и образователни институции от средата на 2025 г., с цел превръщането на техните уебсайтове в оръжие за SEO манипулация. Активността е приписана на китайскоезична киберпрестъпна група, известна като Gambling Goblin, която има връзки с Earth Berberoka (известен още като GamblingPuppet) – злонамерен субект, известен с това, че се насочва към уебсайтове за хазарт в цяла Азия поне от 2020 г.
Групата „управлява локализирани фишинг мрежи на португалски, виетнамски, испански и английски език, като същевременно поддържа инфраструктура, която генерира нови домейни ежедневно“, заяви компанията за киберсигурност пред The Hacker News. „Заедно тези констатации показват, че това не е регионален експеримент, а модел, проектиран за глобален мащаб.“
Кампанията включва инсталиране на зловредни модули на Apache върху сървърите на жертвите, които тайно пренасочват чрез обратно прокси (reverse-proxy) посетителите към фишинг страници, контролирани от атакуващите, докато трафикът все още изглежда, че произлиза от легитимния домейн. Собствените заглавни части за сигурност на съдържанието (Content-Security-Policy/CSP headers) на сайта биват премахнати, за да се позволи на инжектираното съдържание да се изпълнява без да бъде блокирано.
След като намерят начин за проникване, киберпрестъпниците внедряват Linux инструментариум, състоящ се от модифициран софтуер за изтегляне (downloader), базиран на Go (DownPro), няколко задни врати (backdoors: AlphaAgent, ChUser и oRAT) за изпълнение на команди, подадени от оператор, и улесняване на дистанционното управление, програма за кражба на пароли, базирана на 3snake, инструмент за разбиване на SSH пароли чрез груба сила (brute-forcer) и агент за разузнаване, управляван от плъгини. Открито е също, че атакуващите инсталират персонализирани Apache модули, които проксират посетителите към фишинг страниците. Точният първоначален маршрут за достъп не е известен.
Фишинг страниците се представят за доверени магазини за приложения като Google Play, Microsoft Store и Amazon, като използват домейните с висока репутация, за да повишат изкуствено класирането в резултатите от търсенето и в крайна сметка да популяризират онлайн хазарт и спортни залагания.
„Вероятната цел е мащабна SEO манипулация“, заявяват от Check Point. „Чрез отвличане на доверени домейни с висока репутация, много от които са сайтове на бразилското правителство, операторите заемат тази репутация, за да изтласкат собственото си съдържание нагоре в класирането при търсене и да отвлекат последващия трафик. Но същата инфраструктура би могла да служи и за по-опасна цел: фишинг страниците се представят за дестинации за изтегляне на приложения като Google Play, Microsoft Store и Amazon, което оставя операторите само на една крачка от това да изпращат зловреден софтуер директно на жертвите.“