Приблизително 67 000 допълнителни клиенти на SatoshiLabs, производителят на хардуерния криптопортфейл Trezor, са под изложен на повишен риск от фишинг атаки, след като техните имена, имейл адреси, телефонни номера и адреси за доставка бяха разкрити.
„Изтеклата информация би могла да бъде използвана за измамни имейли, фалшиви обаждания или писма и потенциално да изложи засегнатите лица на рискове за физическата им сигурност“, потвърди базираната в Чехия компания в актуализация относно пробива на данни от август 2026 г. в ShipMonk – фирмата, която доставя портфейлите Trezor от името на производителя.
Пробив при партньора за доставки
Според първоначалното съобщение, публикувано от производителя на Trezor на 13 август, атакуващите са получили достъп до системите на ShipMonk, съдържащи клиентски данни. (По-късно ShipMonk съобщи на клиентите, че пробивът се дължи на това, че атакуващите са се възползвали от zero-day уязвимост от тип SQLi в облачната SaaS платформа на Metabase.)
Въпреки че SatoshiLabs изисква от своите партньори за доставка да изтриват или анонимизират клиентските данни след 90 дни, ShipMonk изглежда не е направила това за поръчки, доставени до САЩ, Обединеното кралство, Швеция, Колумбия, Бразилия, Италия и Португалия между 10 май и 8 август 2026 г., засягайки 3889 клиенти.
В актуализацията от миналата седмица SatoshiLabs потвърди, че по време на същия пробив атакуващите са се сдобили и с пълните данни за доставка на приблизително 67 000 допълнителни клиенти от САЩ, които са направили поръчката си между ноември 2019 г. и август 2021 г.
„През цялото ни сътрудничество с ShipMonk нееднократно изисквахме и получавахме писмени уверения, потвърждаващи изтриването на данните, в съответствие с нашия договор, политика за данните и предишни комуникации. Изключително сме разочаровани, че въпреки че получихме това потвърждение, данните не са били изтрити в техните системи“, повториха от SatoshiLabs.
Ограничаване на щетите и следващи стъпки
След всяко разкритие компанията изпращаше имейли до засегнатите клиенти, предупреждавайки ги да бъдат бдителни за опити за измама.
Производителят на криптопортфейли потвърди, че неговите собствени системи не са били компрометирани и че устройствата на клиентите са защитени.
Въпросът дали партньорството на SatoshiLabs с ShipMonk ще продолжи остава без отговор за момента, но компанията заяви, че работи за предоставяне на възможност за анонимна доставка – „специален процес на поръчка, вземане от шкафче/автомат, неутрална опаковка, общи данни за подателя и автоматично изтриване на идентификаторите за доставка след връчването“ – възможно най-скоро.
Междувременно клиентите, които искат да минимизират възможността някой да разбере, че са закупили криптопортфейл Trezor, трябва да използват анонимен имейл адрес при поръчка, да плащат с криптовалута или да използват еднократна цифрова карта за онлайн покупки, както и да използват пощенска кутия (P.O. Box) за доставка.
Рискът от физически атаки
В Reddit няколко клиенти сигнализираха за получаване на фишинг обаждания и QR фишинг, доставен чрез физическо писмо:
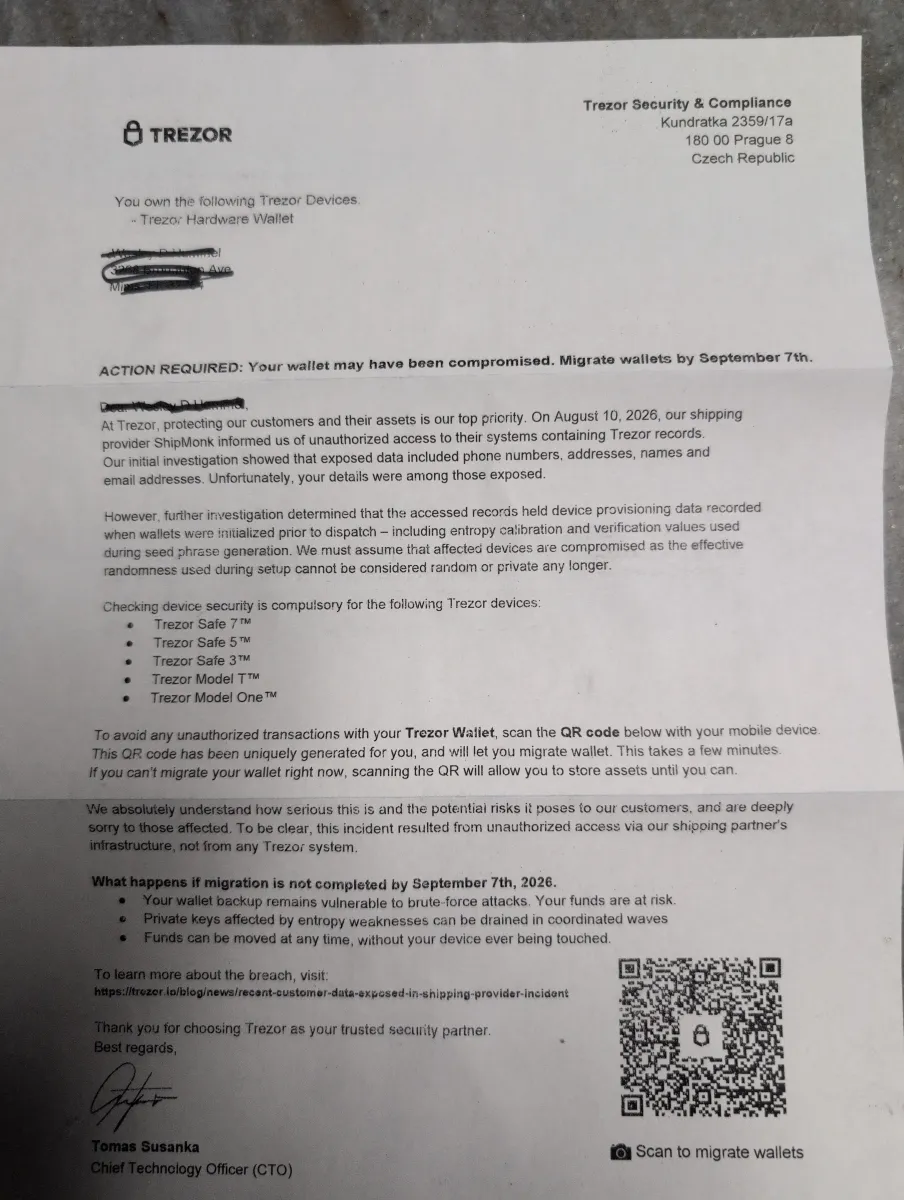
Писмото с QR фишинг (Източник: Aim-AsphaltMan)
„Това е първият път от основаването на Trezor през 2013 г., когато претърпяваме пробив, изложил на показ телефонните номера и адресите за доставка на клиентите. Напълно разбираме колко сериозно е това и какви потенциални рискове крие за нашите клиенти и искрено се извиняваме на засегнатите“, признаха от компанията.
Според компанията за блокчейн анализи Chainalysis, насилническите атаки, насочени към притежатели на криптовалута, са се увеличили рязко през последните години.
„С нарастването на приемането на криптовалутите се увеличи и осведомеността на престъпниците, че един отделен човек може да притежава милиони долари, достъпни през смартфон или хардуерен портфейл“, отбелязаха те наскоро.
„Оценяваме, че престъпниците, използващи насилие, са успели да извлекат повече от 30 милиона долара от притежатели досега тази година. Ако тази тенденция продължи и през второто полугодие, 2026 г. ще се превърне в най-лошата година по брой насилнически криптоатаки в историята, надминавайки общата сума от 58 милиона долара за 2025 г.“
Като цяло се препоръчва потребителите да не разкриват публично своите криптоактиви и да използват подставени портфейли за прикритие/натиск, скрити портфейли с тайни фрази (passphrases) и конфигурации с мултиподпис за оторизация.
