Атакуващите все по-често преминават от базирани на изкуствен интелект асистенти за програмиране към мултиагентни рамки, които автоматизират всеки етап от дадена атака.
Въз основа на телеметрия от ангажименти за реагиране на инциденти на Mandiant, проследяване на киберпрестъпници и защити на платформи на живо, Google Threat Intelligence Group (GTIG) наблюдава как AI агенти координират множество задачи за атака, отстраняват неизправности и адаптират действията си с минимална човешка намеса.
„През последното тримесечие злонамерените субекти преминаха отвъд прости взаимодействия с големи езикови модели (LLM), базирани на подкани, за да интегрират възможностите на AI в множество етапи от жизнения цикъл на атаката“, отбелязва GTIG.
„Въпреки че традиционната автоматизация, базирана на скриптове, отдавна е основна част от операциите на авторите на заплахи, групите все повече надграждат тези работни процеси, създавайки високоавтономни системи, способни да разсъждават върху сложни задачи и да вземат динамични решения без необходимост от човешки надзор.“
При един такъв инцидент финансово мотивиран атакуващ компрометира облачната инфраструктура на организация и внедрява автономна мултиагентна рамка.
За по-малко от шест часа атакуващият е планирал, изградил и внедрил масова кампания за събиране на идентификационни данни, използвайки AI чатбот за кодинг, подкана и инструкции за агенти в markdown формат, съобщава Google.
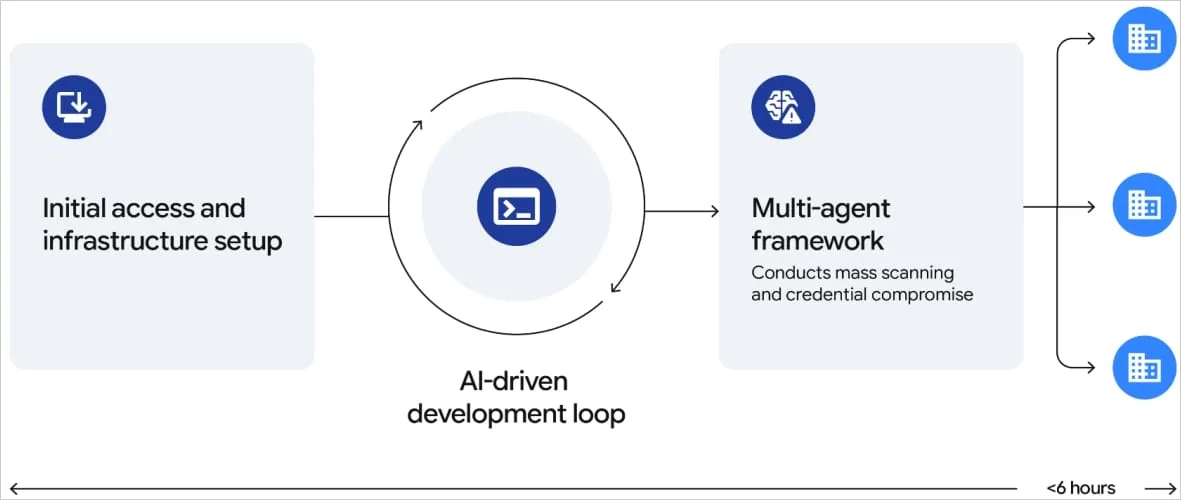
AI агентите са управлявали конвейера за сканиране за уязвимости, събрали са хиляди идентификационни данни от трети страни, отстранявали са проблеми в реално време, ротирали са IP адреси и са пренасочвали трафика на атаката през легитимни, компрометирани облачни среди, за да избегнат откриване.
Този подход драстично намалява латентността, свързана с човешката намеса („human-in-the-loop“), и прозорците за реакция на защитниците.
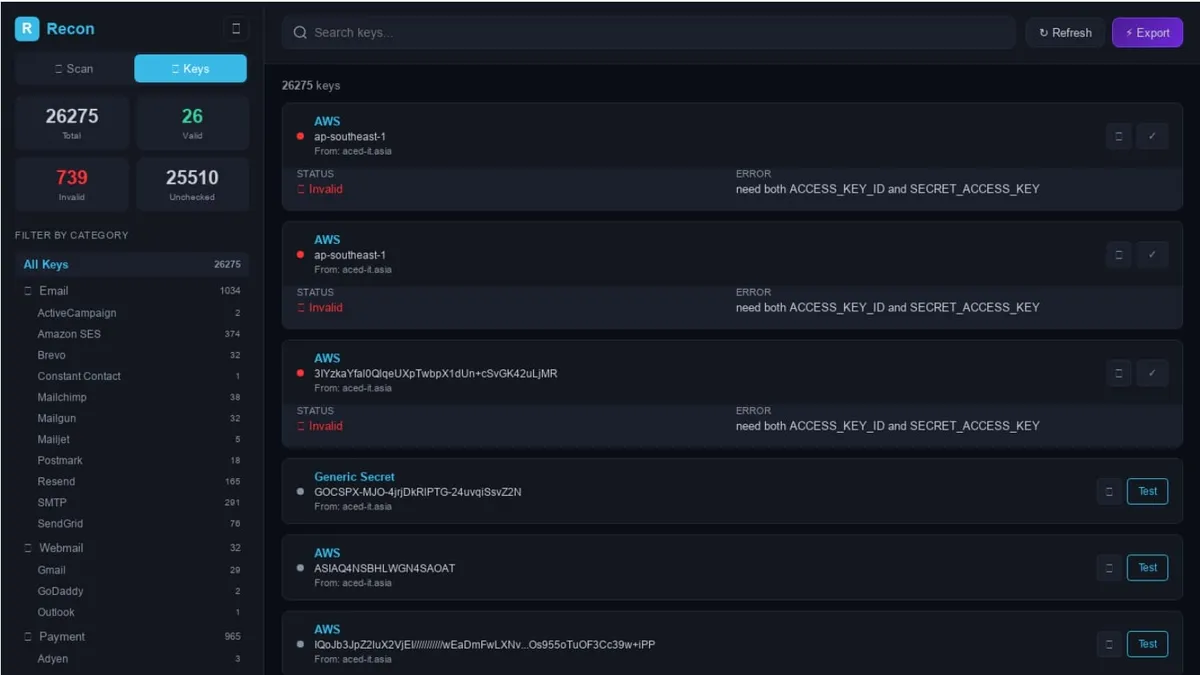
При друг инцидент изследователите откриват открит команден сървър (C2), хостващ автоматизирана рамка за разузнаване и управление на идентификационни данни, наречена „Recon“.
Неговите файлове включват инструкции за AI агенти, файлове с знания и артефакти на OpenClaw, свързани с рамката, която е управлявала в реално време повече от 23 800 събрани тайни, като например API ключове.
Докладът на GTIG отбелязва и други примери, при които участници в кибершпионаж, свързани с Китай, експериментират „с базирани на AI инструменти за разработка, за да изградят автоматизиран конвейер за експлоатация и последваща експлоатация с подкрепата на AI“.
Изследователите казват, че други шпионски групи, като базираната в Русия UNC5792, са интегрирали модели с изкуствен интелект за автоматизиране на ботове за мониторинг, търсещи в Telegram канали информация от интерес за правителството.
Въпреки това GTIG подчертава, че напълно автономният хакерство все още не е станал широко разпространен, и не е наблюдавал автори на заплахи да внедряват напълно автономни конвейери за откриване на zero-day уязвимости и мрежова експлоатация срещу реални цели.
Компанията също така отбелязва, че Gemini, нейната AI система, е прихванала много от тези злоупотреби рано и е реагирала в съответствие със своите протоколи за безопасност, което е позволило на Google да предприеме допълнителни действия, да прекъсне кампаниите и да блокира свързаните профили.
Злоупотреба с AI инструменти е наблюдавана и при атаки по веригата на доставките, извършени от UNC6780 (TeamPCP), операции за дистилация на Gemini AI, включващи 100 милиона подкани, и нарастващ пазар за откраднати идентификационни данни за AI профили и API ключове.
Също така, подкрепяни от държави групи продължават да използват AI за разузнаване, фишинг, разработка на зловреден код, експлоатация, последваща експлоатация, обработка на данни и пропаганда.
След като атакуващите разполагат с валидни идентификационни данни, се блокират едва 37% от техните действия
Общите оценки за превенция могат да скрият какво се случва след първоначалния достъп. След като атакуващите използват валидни идентификационни данни, превенцията спада рязко.
Докладът Blue Report 2026 измерва защитите техника по техника чрез 338 милиона симулации, проведени в продукционните среди на клиенти.