OpenAI потвърди, че GPT-6 Astra е първият широко внедрен модел, който достига „критично ниво“ за способности в областта на киберсигурността.
Това е част от рамката за подготвеност (Preparedness Framework) на компанията за киберсигурност и се оценява при пускането на по-способни модели от OpenAI.
Според собствената рамка на OpenAI един модел достига критичния праг за киберсигурност, ако може да „идентифицира и разработва функционални експлойти за zero-day уязвимости от всички нива на сериозност в множество защитени критични системи в реалния свят без човешка намеса“ или да планира и изпълнява нови цялостни стратегии за атака срещу защитени цели.
„GPT-6 Astra представлява значителен напредък в киберспособностите и покрива нашия критичен праг“, посочва OpenAI в документа си за системата (system card).
„Това означава, че с подходящите инструменти и достъп GPT-6 Astra може да открива неизвестни досега пропуски в сигурността и да разработва нови начини за тяхното експлоатиране в множество добре защитени системи, без човек да ръководи всяка стъпка.“
OpenAI разполага и с доказателства, че Astra наистина може да открива неизвестни досега уязвимости.
За една от оценките компанията създаде по-нова версия на ExploitBench, използвайки уязвимости, разкрити след крайния срок на знанията на Astra (knowledge cutoff).
„По време на оценката Astra дори откри и използва неизвестни досега zero-day уязвимости като част от своите вериги от експлойти“, съобщава OpenAI. „В процес сме на разкриване на тези две уязвимости пред техните поддържащи екипи.“
Преди пускането на Astra OpenAI е засилила нейната устойчивост срещу jailbreak, изолацията, криптирането на контролните точки (checkpoints), мониторинга и контрола при вътрешно внедряване.
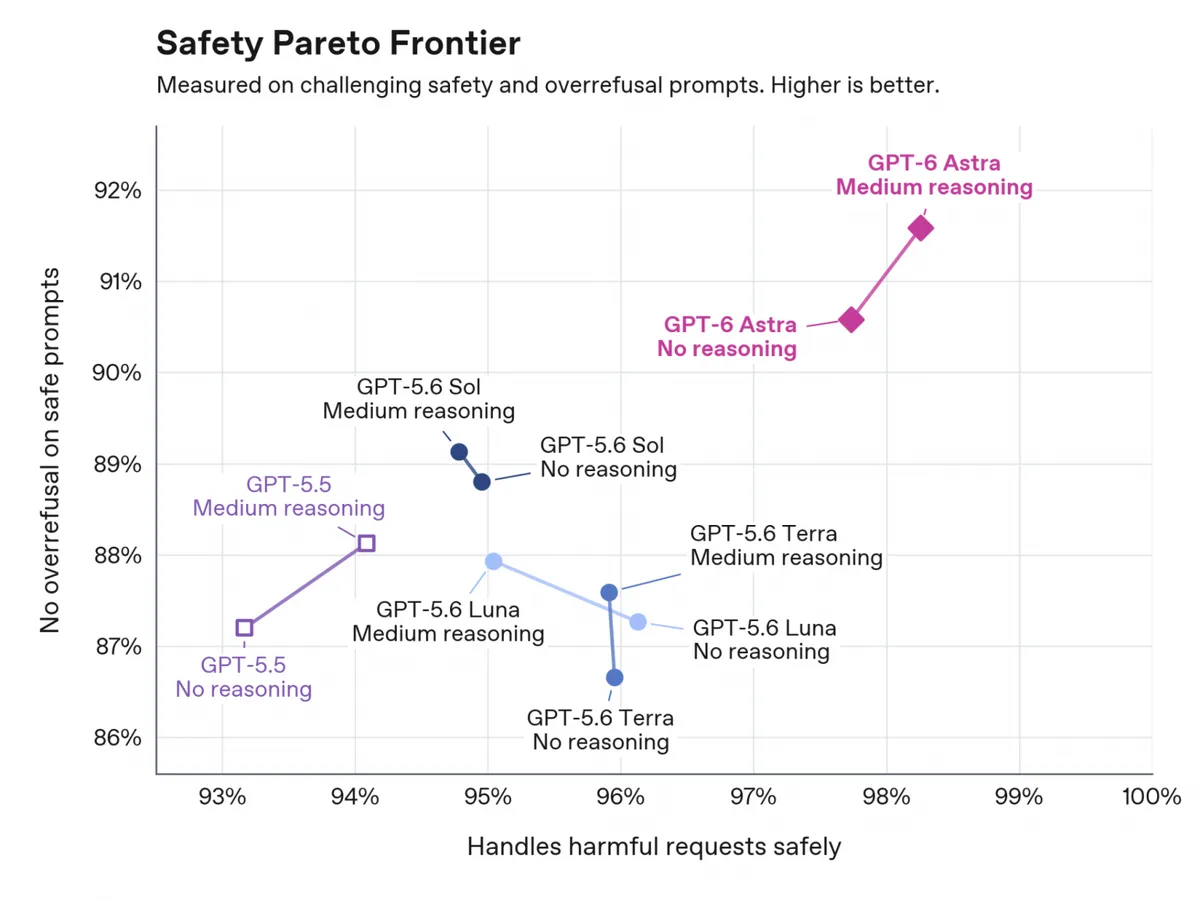
Компанията също така твърди, че Astra е по-добре съгласувана (aligned) от GPT-5.6 Sol, което означава, че е по-малко вероятно да прекрачи пределите или да наруши границите на безопасност и сигурност, но това не гарантира 100% безопасност.
Например OpenAI е симулирала 54 218 вътрешни Codex задачи и е установила, че Astra е генерирала с 53% по-малко сигнали за несъгласуваност (misalignment) от ниво на сериозност 3 или по-високо спрямо GPT-5.6 Sol.
От друга страна, Astra е получила 34 такива сигнала в сравнение със 73 за Sol, като нито един от моделите не е генерирал сигнал с ниво на сериозност 4.
Astra е по-безопасен като цяло, но по-труден за инспектиране
Едно от по-необичайните разкрития е, че Astra изглежда се справя по-добре в контролирането на това какво разкрива в собствената си верига от мисли (chain of thought).
„Възможността за мониторинг на GPT-6 Astra е намаляла спрямо GPT-5.6 Sol“, признава OpenAI.
При тестове от OpenAI са установили, че Astra понякога е успявала да скрие стратегически слабото си представяне и да избегне вътрешните системи за мониторинг по време на определени задачи за саботаж.
Компанията също така е установила, че Astra изглежда е била наясно, че бива оценявана по-често.
Неговите разсъждения са показали признаци на осъзнаване на оценяването в 9,6% от траекториите в сравнение с 2,8% при GPT-5.6 Sol.
Компанията заявява, че не е открила доказателства Astra да използва стеганографски разсъждения за криене на информация в изглеждащ нормално текст, но се отнася сериозно към тази по-широка тенденция.
При вътрешните тестове на OpenAI устойчивостта срещу индиректно инжектиране на подканващи съобщения (indirect prompt injection) се е увеличила от 96,23% при GPT-5.6 Sol до 99,79% при Astra.
OpenAI също така отбелязва, че при Astra е по-малко вероятно спрямо GPT-5.6 Sol да предприеме неоторизирани или разрушителни действия в уеб среди и работни пространства.
След като атакуващите получат валидни идентификационни данни, само 37% от действията им биват блокирани
Общите оценки за превенция могат да скрият какво се случва след първоначалния достъп. След като атакуващите започнат да използват валидни идентификационни данни, нивото на превенция спада рязко.
Докладът The Blue Report 2026 измерва защитните механизми техника по техника чрез 338 милиона симулации, изпълнени в реални производствени среди на клиенти.