AI агентите автоматизират части от кибератаките с по-малко човешка намеса, включително сканиране за уязвимости, събиране на идентификационни данни и отстраняване на неизправности, според доклада „AI Threat Tracker“ за третото тримесечие на 2026 г. на Google Threat Intelligence Group.
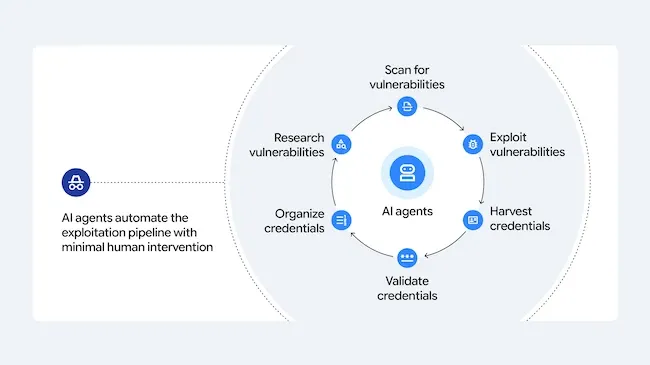
Докладът се основава на ангажименти за реагиране на инциденти на Mandiant, проследяване на автори на заплахи и защити в реално време на платформи. Изследователите забелязаха, че атакуващите преминават от основни подканващи текстове (prompts) към работни процеси, при които AI системите управляват няколко свързани задачи.
Шестчасова кампания за кражба на идентификационни данни
През второто тримесечие на 2026 г. Mandiant разследва предполагаем финансово мотивиран атакуващ, който компрометира облачната инфраструктура на организация и разгърна автономна рамка от множество агенти (multi-agent framework).
Атакуващият използва чатбот за кодиране с изкуствен интелект, подканващ текст и инструкции за агента, за да планира, изгради и изпълни масова кампания за събиране на идентификационни данни за по-малко от шест часа. Компрометирани са хиляди идентификационни данни на трети страни.
„Инструкциите за агента позволиха на изкуствения интелект самостоятелно да управлява процеса по сканиране за уязвимости, да извършва отстраняване на неизправности в реално време и да изпълнява логика за ротация на IP адреси без ръчна намеса“, написаха изследователите от GTIG.
Атакуващият е действал от облачната инфраструктура на жертвата, което е позволило на трафика на атаката да преминава през легитимни IP адреси.
Достъпът до AI услуги и изчислителните ресурси, необходими за тяхното стартиране, също стана част от дейността на заплахите, която GTIG проследява.
„За да експериментират с инструменти за генеративен AI, киберпрестъпниците трябва да получат и поддържат достъп до тези инструменти“, заявяват от GTIG. „Цената на достъпа до премиум модели и високопроизводителни изчисления е една от основните пречки за авторите на заплахи, търсещи да внедрят AI в операциите си.“
Повече от 23 800 събрани тайни, намерени на един сървър
GTIG идентифицира разкрит command-and-control сървър, приемащ автоматизирана рамка за разузнаване и управление на идентификационни данни, наречена „Recon“. Сървърът е изложил конфигурационни и знаниеви файлове, включително AGENTS.md, KNOWLEDGE.md и agentic_vuln_research.md, заедно с директориите .openclaw/ и memory/.
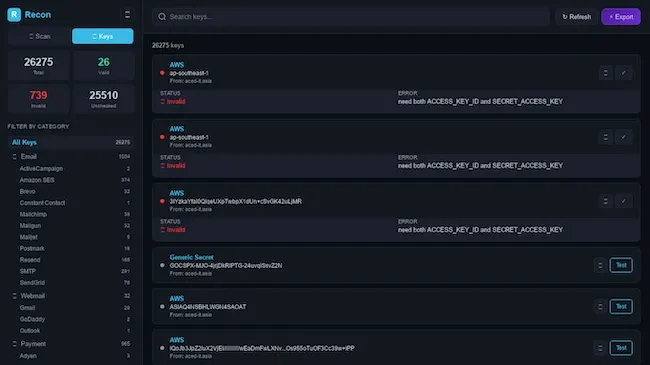
Малко след откриването му, публично достъпната директория се превърна в табло за управление на производството, предназначено да организира, потвърждава и управлява повече от 23 800 събрани тайни в реално време, включително API ключове за облачни и AI услуги.
GTIG съобщи, че автономните агенти могат да проучват уязвимости, да сканират сървърна инфраструктура и да изпълняват целеви експлоати. Изследователите описват дейността като преход от „пасивни, фокусирани върху крайните устройства infostealer-и към офанзивно събиране чрез агенти“.
Субекти за кибершпионаж експериментират с автоматизирани рамки
Злонамерен субект за кибершпионаж, свързан с КНР, използва Gemini, за да проектира динамична, автоматизирана рамка за тестване за проникване, предназначена да наблюдава състоянието на целта, да разсъждава върху действията и да изпълнява задачи в непредвидими среди. Планираните функции за откриване включваха сканиране на портове и анализиране на услуги. Дейността се ограничи до опити за изграждане на рамката, а GTIG деактивира активите, свързани с нея.
В отделен случай друг автор на заплахи за кибершпионаж, свързан с КНР, експериментира с инструменти за разработка на AI за автоматизирана система за експлоатация и последваща експлоатация, подпомагана от AI.
Използвайки CC Switch, той е запитвал Claude, Gemini или Codex да напишат персонализирани скриптове за експлоатация, да генерират фишинг примамки и да коригират грешки. Операцията включваше също Burp Suite за сондиране на уеб приложения и идентифициране на уязвимости, както и Phalanx — рамка за тестване за проникване с отворен код за автоматизирани рутини за експлоатация. По време на дейността след експлоатация беше внедрен Shai-Hulud за command-and-control и събиране на идентификационни данни.
Няма данни за напълно автономни системи
GTIG заявява, че „все още не е наблюдавала автори на заплахи да внедряват напълно автономни системи срещу цели в реална среда“, въпреки че приемането на агентичен AI от противници „подсказва, че използването на AI от злонамерени субекти може да се развива към този случай на употреба“.
GTIG описва „постепенно съзряване на тактиките“, при което противниците използват търговски модели и модели с отворени тегла, за да превърнат публичните оповестявания и забавянията на корекциите за сигурност в работещ код за експлоатация на n-day уязвимости, рафинирайки зловредния код в контролирани среди и напредвайки „към конструиране на функционални, многостепенни вериги от експлоати“.
„Ние непрекъснато подобряваме защитата на нашите AI модели срещу злоупотреба, като подаваме информация от активното наблюдение на заплахи директно в нашите класификатори за безопасност и защитни ограничения“, заключиха изследователите.