Авторите на заплахи продължават да използват изкуствен интелект (AI), за да оптимизират своите операции, като една финансово мотивирана хакерска група използва автономна рамка за атаки с множество агенти (multi-agent framework), за да извърши мащабна кампания за събиране на идентификационни данни в рамките на шест часа.
Google Threat Intelligence Group (GTIG) заяви, че е наблюдавала атакуващи с различни мотивации, които се насочват към патентовани AI модели в секторите на здравеопазването, държавното управление и медиите, като източват API идентификационни данни и превземат облачни среди на жертвите, за да поддържат неоторизирани работни натоварвания с AI. Това подчертава нарастващия фокус на атакуващите върху корпоративни AI активи за шпионаж, изнудване и кражба на ресурси.
„В този момент можем да предположим, че всички автори на заплахи използват AI в някаква степен и техните операции са се облагодетелствали“, каза в изявление, споделено с The Hacker News, Джон Хълткуист, главен анализатор в GTIG. „Както всички останали, ние сме притеснени от проблема с уязвимостите, но AI се прилага и в редица други области и ще бъде изключително предизвикателно, когато се прилага агентично, създавайки мащабиран, по-бърз противник. Престъпниците, като тези, които извършиха кампания за масово експлоатиране само за шест часа, ще се насочат към атаки, които са по-бързи, отколкото можем да реагираме.“
От Google отбелязаха, че интегрирането на инструменти за кодиране с помощта на AI не само е ускорило циклите на разработка на софтуер, но също така е увеличило атаките срещу разработчици, AI асистенти за кодиране и инструменти за сканиране на сигурността на LLM, като по този начин се увеличават рисковете за веригата за доставки с отворен код.
Това е подхранвано главно от финансово мотивиран автор на заплахи, известен като TeamPCP (известен още като Altered Spider и UNC6780), който е извършил поредица от мащабни компрометирания на софтуерната верига за доставки, насочени към PyPI, npm и Docker Hub. Първоначалното компрометиране е последвано от внедряване на програми за кражба на идентификационни данни като SANDCLOCK и DUSTMAKER за получаване на чувствителни данни и атакуване на AI асистенти за кодиране, които след това се монетизират или чрез директна продажба, или чрез партньорства с групи за изнудване с зловреден софтуер за откуп (ransomware) и кражба на данни.
„DUSTMAKER е наследник на програмата за кражба на идентификационни данни SANDCLOCK в операциите на TeamPCP“, заявиха от GTIG пред The Hacker News. „SANDCLOCK (използван през март и април 2026 г.) е компонент от това, което публично се нарича CanisterWorm, написан е предимно на Python и е проектиран да работи на Linux и да взаимодейства с Kubernetes. Той включва функционалност за ескейп от контейнери и е насочен към портфейли за криптовалута в допълнение към идентификационни данни за облака и разработчиците.“
„DUSTMAKER (използван през април и след това) е кросплатформен JavaScript злонамерен код, оптимизиран за CI/CD пайплайни. Той не съдържа функционалност за ескейп от контейнери и докато някои варианти са били насочени към криптопортфейли, цялостният му фокус е кражбата на идентификационни данни с цел улесняване на операции по изнудване. Техниките за атакуване на AI [...] – по-специално отравянето на работните среди на AI асистенти и използването на prompt injection за избягване на защитите – са налични ексклузивно в DUSTMAKER и не присъстваха в по-ранните варианти на SANDCLOCK.“
На други места Google каза, че е открил случаи, при които автори на заплахи незаконно присвояват патентовани изследвания и модели за изкуствен интелект -
- Свързан с Китай автор на заплахи, известен като UNC6508, за който се подозира, че е компрометирал облачни среди, за да внедри локална LLM инфраструктура, използваща локален модел с отворени тегла (open-weight model), за разлика от комерсиален frontier модел, като по този начин избягва мониторинга от страна на доставчиците на AI модели.
- Няколко операции за изнудване чрез кражба на данни, при които е наблюдавано как автори на заплахи крадат патентовани данни за AI, включително модели, умения (skills), подсказки (prompts), изходен код и свързани изследвания.
- Автори на заплахи, извършващи дистилационни атаки срещу AI моделите на Google, които са насочени към техните възможности за визуално и аудио разбиране, генериране на изображения и генериране на видео.
Наблюдавано е също, че противниците увеличават използването на агентичен AI за улесняване на разработването на зловреден софтуер и инструменти, като свързана с Китай група за кибершпионаж използва Gemini за проектиране и разработване на автоматизирана рамка за тестове за проникване (penetration testing framework).
„Групата се стреми да изгради агентична архитектура, способна да наблюдава състоянието на целта, да разсъждава върху действията и да изпълнява задачи в непредвидими среди“, казаха от Google. „Планираният агент е проектиран да извършва задачи по откриване (discovery tasks), като сканиране на портове и парсиране на услуги, демонстрирайки намерение за автоматизиране на фазите на първоначално откриване и изпълнение.“
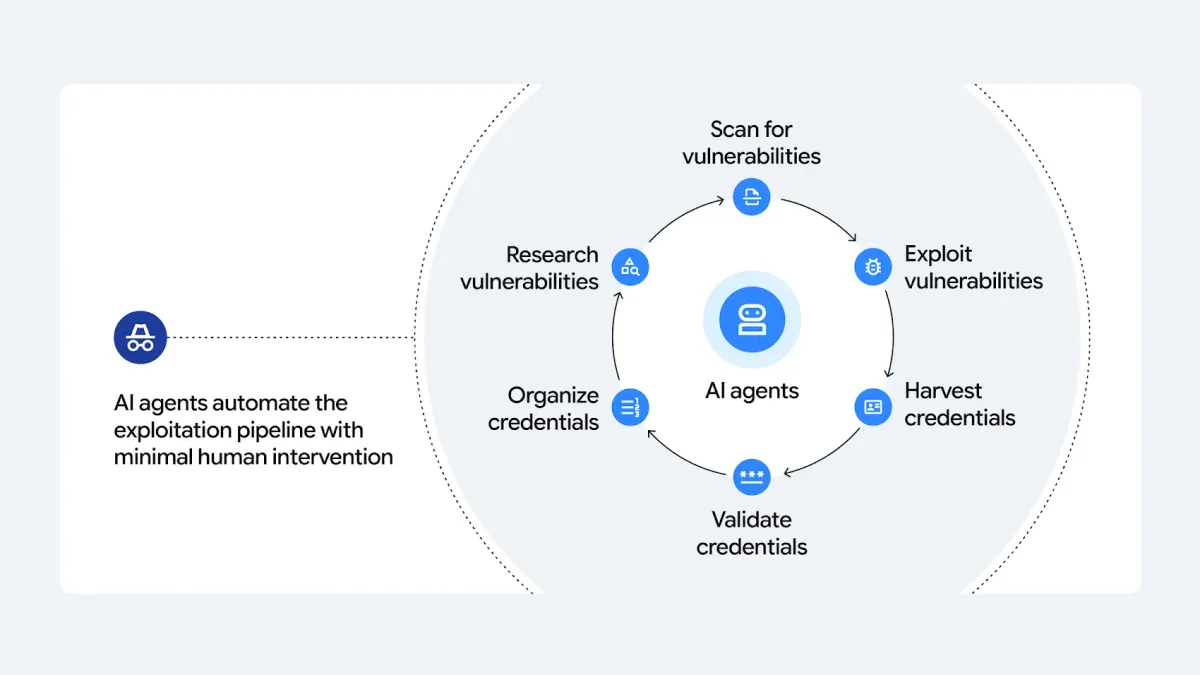
За друг автор на заплахи, открит да се ангажира с подобни усилия, се смята, че е финансово мотивиран. Дейността включва компрометиране от страна на атакуващите на облачната инфраструктура на неназована организация за внедряване на автономна рамка за атака с множество агенти с цел извършване на мащабна операция за събиране на идентификационни данни.
„Авторът на заплахата е използвал AI чатбот за кодиране, подкана (prompt) и набор от инструкции за агенти, за да планира, изгради и изпълни масова кампания за събиране на идентификационни данни за по-малко от шест часа“, обясниха от Google. „Използвайки предварително конфигурирани набори от инструкции в markdown format като оперативни наръчници (playbooks), авторът на заплахата е извършил автоматизирано сканиране и събиране на идентификационни данни, компрометирайки хиляди идентификационни данни на трети страни.“
Казва се, че интегрирането на AI е позволило на системата автономно да управлява пайплайна за сканиране на уязвимости, да извършва отстраняване на неизправности в реално време и да изпълнява логика за ротация на IP адреси без необходимост от човешка намеса.
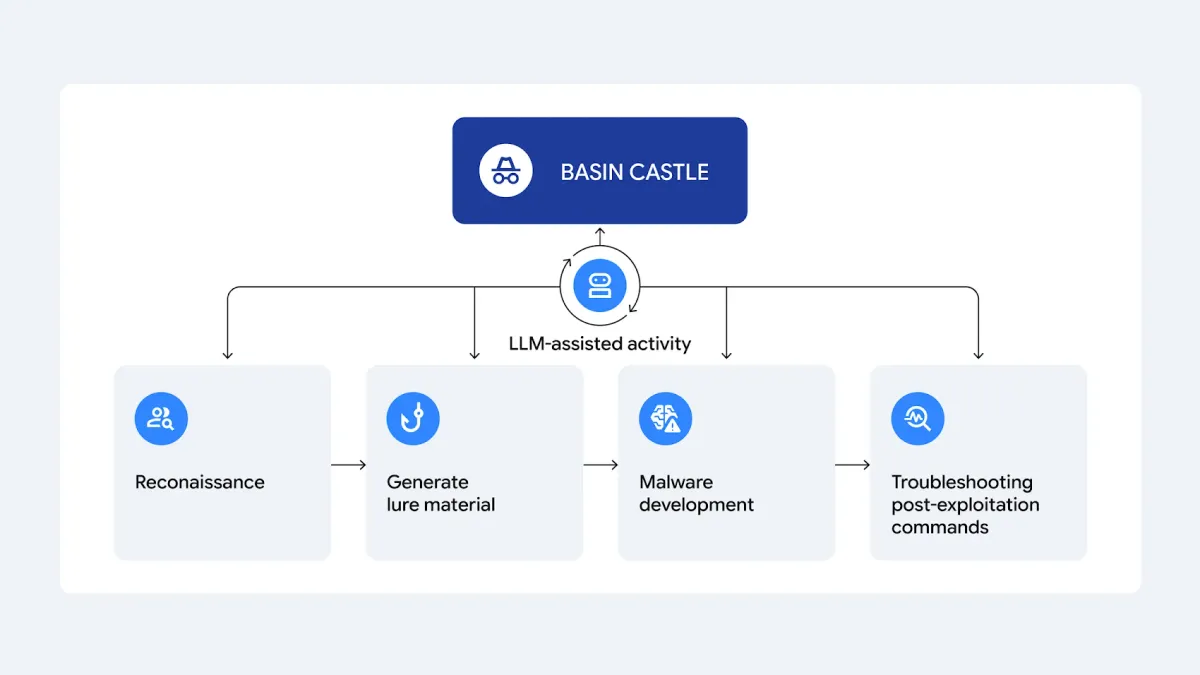
Третата категория, свързана със злонамерена злоупотреба с големи езикови модели (LLM), произтича от експериментирането на авторите на заплахи с технологията за разширяване на изследванията на уязвимости, създаване на прототипи на експлойти, оркестриране на комплексни набори от инструменти и вземане на тактически решения в движение -
- Китайско ориентирана група с история на насочване към правителствени образувания е използвала Claude, Gemini или Codex за писане на персонализирани скриптове за експлоатация, генериране на убедителни примамки за целеви фишинг (spear-phishing) и отстраняване на грешки.
- Китайско ориентираната кибершпионска група, известна като Basin Castle (известна още като Mustang Panda), е използвала LLM за подпомагане на задачи, вариращи от проучване на високостойностни цели до отстраняване на грешки по време на проникване.
- Китайско ориентираната кибершпионска група, известна като Ravine Castle (известна още като APT24, COULEE и Pitty Tiger), е използвала Gemini за събиране на разузнавателна информация, разработване на възможности за атака и операции за влияние.
- Базираната в Русия група на заплаха, известна като UNC5792, е интегрирала AI модели за пресяване на канали в Telegram за специфична информация от интерес за руските власти, като заплахи за сигурността и екстремистко съдържание.
- Руската кибершпионска група, известна като Sandworm (известна още като APT44 и Sandworm Relic), е използвала Gemini в подкрепа на събирането на разузнавателна информация, социалното инженерство и автоматизацията на работните процеси в продължаващите операции, насочени към Украйна.
- Иранската хакерска група, известна като Calanque Ion (известна още като APT42), е използвала генеративни AI модели, включително Gemini, за улесняване на разузнаването и насоченото социално инженерство.
- Два севернокорейски клъстера на заплаха, включително UNC5267 (известен още като схема за измама с ИТ работници) и UNC5342 (известен още като Contagious Interview), са използвали AI в своите операции, включително участието си в масова регистрация на LLM API с помощта на отвлечени акаунти.
- Свързаният със Северна Корея финансово мотивиран автор на заплахи, известен като Midnight Neptune (известен още като UNC1069), е използвал търговски LLM и модели с отворени тегла (open-weight) за социално инженерство, манипулиране на веригата за доставка на софтуер и автоматизирано разработване на задна вратичка (backdoor).
- Финансово мотивираният автор на заплахи, известен като UNC6240 (известен още като ShinyHunters), е използвал Claude Code, за да заобиколи защитните механизми на Cloudflare и да анализира източени директории за изнудване.
- Подземни субекти са комбинирали Ghidra с агента Gemini-CLI за обратен инженеринг на компоненти на WinRAR Self-Extracting (SFX) архиви.
Това не е всичко. Авторите на заплахи са демонстрирали интерес към кражбата на идентификационни данни и закупуването на възможности в подземната мрежа, за да посрещнат нарастващото си търсене на достъп до AI. Идентификационните данни най-вероятно са откраднати чрез зловреден софтуер за кражба на информация (information stealer) като Lumma Stealer, Vidar и ACR Stealer, които са разширили възможностите си, за да се насочват към конфигурации на AI разработчици.
Друг определящ аспект е хостингът на локални модели върху компрометирани хостове, както е видно в случая с UNC6508. Докато западните лаборатории за авангарден изкуствен интелект (frontier AI) до голяма степен са ограничили достъпа до напредналите кибервъзможности на най-мощните си модели, бързите подобрения във възможностите на моделите с отворени тегла също са засилили опасенията, че те биха могли да подхранят кибератаки, подпомогнати от AI.
„Моделите с отворени тегла представляват нарастващ риск чрез демократизиране на достъпа и овластяване на локални, ненаблюдавани внедрявания, на които липсват защитни парапети за сигурност, особено с възхода на „заличените“ (abliterated) или нецензурирани варианти“, заявиха от GTIG пред The Hacker News. „Докато авангардните модели с API достъп позволяват на доставчиците да наблюдават злоупотребите, при отворените модели липсва централизирана видимост за защитниците, което дава на атакуващите явни предимства за ускоряване на задачи като фишинг и създаване на зловредни скриптове.“
„Въпреки това, отворените модели също така движат съществени иновации, така че простото ограничаване на достъпа е непрактично. Корпоративните платформи като Gemini Enterprise могат да осигурят изолирана, безопасна среда за бизнеса, за да се възползва безопасно от модели с отворен код. За да се справи с този баланс, Google официално организира своята рамка Frontier Safety Framework и нива на критични възможности (CCLs), за да оценява възможностите на моделите и да определя кога отвореното внедряване представлява неприемливи рискове за сигурността.“
„Минимизирането на тези възможности на атакуващите в крайна сметка изисква установяването на приложими в целия отрасъл базови линии за сигурност, специално за AI с отворен код, заедно с координирани политики на платформите за ограничаване на нецензурираните контролни точки (checkpoints) и повишаване на бариерата за навлизане на противниците.“