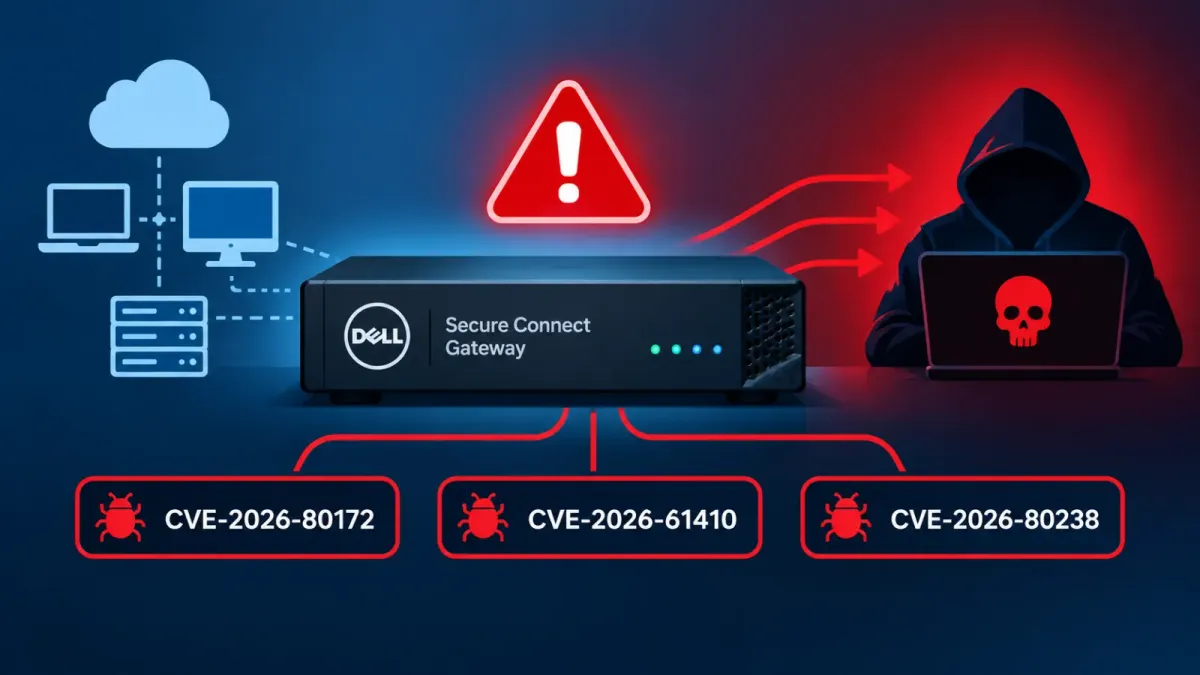
Dell разкри три критични уязвимости в своята платформа Secure Connect Gateway 5.0, които биха могли да позволят на атакуващи да получат неоторизиран достъп, да изпълняват команди отдалечено и да придобият пълен контрол (root ниво) върху засегнатите системи.
Пропуските засягат версии на Dell Secure Connect Gateway 5.0 Appliance, по-стари от 5.36.00.16, и версии на Secure Connect Gateway 5.0 Application, по-стари от 5.36.00.00.
От Dell призовават клиентите да инсталират актуализациите възможно най-скоро, тъй като тези проблеми могат да изложат поддържащата инфраструктура за управление на сериозно компрометиране.
Организациите използват Secure Connect Gateway за свързване на инфраструктурата на Dell с услугите за поддръжка на Dell с цел мониторинг, диагностика и автоматизирани заявки за обслужване. Успешна атака срещу платформата би могла да даде на атакуващия предмостие в среди, съдържащи критична корпоративна инфраструктура.
Най-сериозният проблем, проследяван като CVE-2026-80172, е уязвимост от недостатъчна проверка на автентичността на данните с CVSS оценка 9.8. Неавтентифициран отдалечен атакуващ би могъл да се възползва от прихванати заявки, за да създава многократно токени за администраторски достъп и токени за опресняване.
Dell Secure Connect Gateway Vulnerabilities
Според бюлетина за сигурност на Dell, засегнатата имплементация не налага валидация на еднократни числа (nonce) или времеви лимит на заявките. Това означава, че киберпрестъпник, който прихване валидна заявка, може да я повтори неограничен брой пъти. Тази слабост би могла да позволи повторен неоторизиран администраторски достъп, без да са необходими валидни данни за вход.
Втора уязвимост, CVE-2026-61410, представлява липса на оторизация и е оценена с 9.4 по скалата CVSS. Неавтентифициран атакуващ с отдалечен достъп би могъл да изпрати специално форматирана заявка към приложението Secure Connect Gateway и да заобиколи предвидените ограничения за изпълнение на код.
Успешното експлоатиране би могло да позволи отдалечено изпълнение на команди върху засегнатата система. Атакуващите биха могли да използват този достъп, за да стартират злонамерен код, да събират чувствителни данни, да променят конфигурации, да внедряват механизми за персистентност или да се придвижват странично в мрежата.
Третият пропуск, CVE-2026-80238, има CVSS оценка 9.3 и включва изпълнение с ненужни привилегии. Уязвимостта изисква локален достъп, но би могла да позволи на потребител с ниски привилегии и SSH достъп до хоста на Secure Connect Gateway да придобие root привилегии.
Проблемът произтича от разкрит Docker сокет. Потребител с ниски привилегии би могъл да използва сокета за достъп до хост средата, без да се изисква парола.
Dell също така предупреди, че атакуващ, който компрометира услуга в оркестриращия контейнер, би могъл да достъпи същия Docker сокет, да излезе от границите на контейнера и да поемат контрола върху основния хост. Заедно уязвимостите създават множество пътища за пълно компрометиране на засегнатите внедрявания на Secure Connect Gateway.
Атакуващ би могъл потенциално да получи администраторски токени чрез повторение на заявки, да изпълнява команди отдалечено чрез заобикаляне на оторизацията или да ескалира привилегии чрез разкрития Docker сокет. Организациите, използващи Dell Secure Connect Gateway, трябва незабавно да идентифицират засегнатите системи.
Администраторите трябва да генерират обновяване на инсталациите на Appliance до версия 5.36.00.16 или по-нова и на инсталациите на Application до версия 5.36.00.00 или по-нова.
Екипите по сигурност трябва също така да прегледат логовете на Secure Connect Gateway за съмнителна активност по генериране на токени, необичайни API заявки, неочаквано отдалечено изпълнение на команди и неоторизирани SSH сесии.
Ограничете мрежовия достъп до интерфейсите за управление само до доверени административни мрежи и ограничете и наблюдавайте SSH достъпа. Dell класифицира и трите проблема като критични и препоръчва незабавно отстраняване на уязвимостите, за да се предотврати неоторизиран достъп и възможно компрометиране на ниво хост.