Групата за изнудване ShinyHunters твърди, че е пробила онлайн платформата за базата данни на Департамента за моторни превозни средства във Флорида (DMV), известна като „DAVID“, и е откраднала над 200 000 записа за шофьори в щатa.
Като доказателство за пробива авторът на заплахата разпространи екранна снимка на досието на Джефри Епщайн от DMV, включващо неговия адрес и регистрирани превозни средства.
DAVID е платформата „Driver and Vehicle Information Database“, управлявана от Агенцията за пътна безопасност и моторни превозни средства във Флорида (FLHSMV), използвана от правоохранителните органи и длъжностните лица за проверка на информация за даден шофьор.
„Базата данни с информация за шофьори и моторни превозни средства (DAVID) е многостранна база данни, която осигурява незабавно извличане на информация за шофьори и моторни превозни средства, която е от съществено значение за правоохранителните органи и органите на наказателното правосъдие“, се казва в описание на уебсайта на FLHSMV.
„DAVID е основният механизъм за докладване при смъртни случаи и тежки телесни повреди (FSBI).“
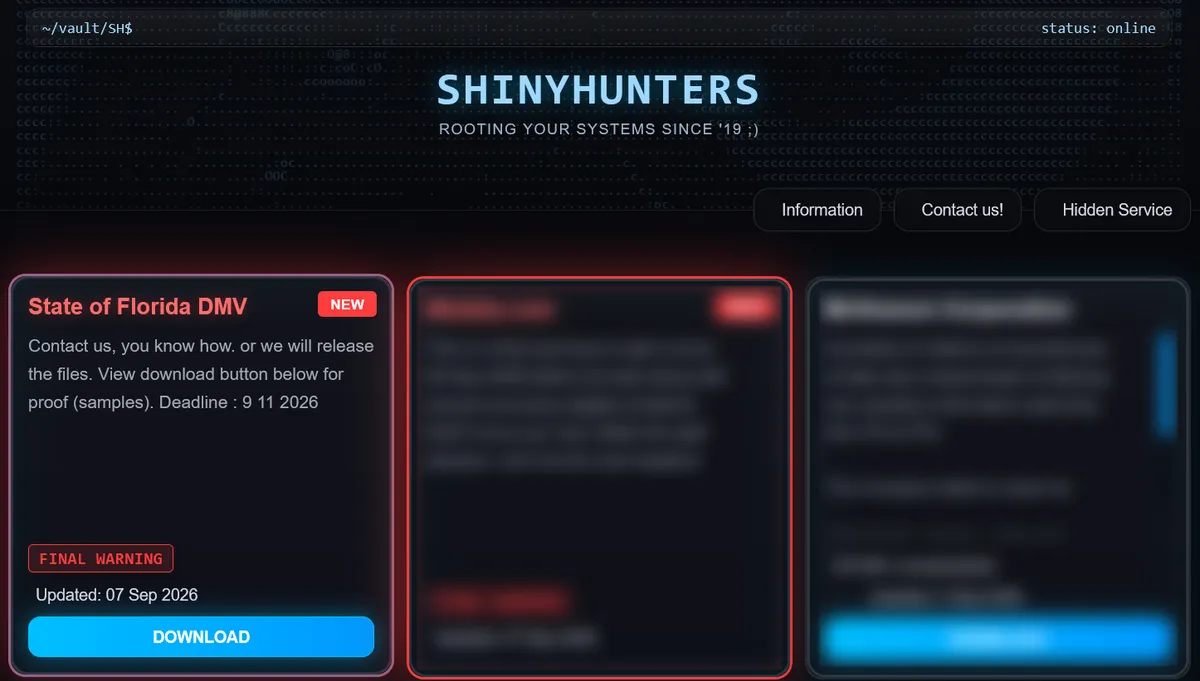
Снощи ShinyHunters добави FLHSMV към своя сайт за изтичане на данни, предупреждавайки, че ще разпространи уж откраднатите данни, ако агенцията не преговаря с тях.
Като доказателство за пробива атакуващите публикуваха екранна снимка на досието на Джефри Епщайн в системата DAVID. Това досие включва адреса на лицето, социалноосигурителния му номер, дата на раждане, идентификационен номер на шофьорската книжка, дати на издаване и изтичане, както и регистрирани превозни средства.
Системата съдържа и раздели за допълнителна информация, включително трансакции с шофьорски книжки, адреси, застраховки, предишни превозни средства и разрешителни за паркиране.
От ShinyHunters заявиха пред BleepingComputer, че са пробили DAVID чрез уязвимост при нулиране на парола, която им е позволила да компрометират множество акаунти в системата. За тези акаунти се твърди, че са принадлежали на служители на DMV и агент на ФБР.
Използвайки този достъп, авторите на заплахата твърдят, че са обходили записите по идентификационни номера (ID) и след това са изтеглили свързаните HTML файлове и изображения за шофьорите. Твърди се, че това им е позволило да откраднат над 200 000 записа от данни, откакто пробивът е започнал на 3 септември.
Атакуващите заявиха пред BleepingComputer, че междувременно са загубили достъп до базата данни и че уязвимостта при нулиране на паролата, използвана за компрометиране на акаунтите, се отстранява.
BleepingComputer се свърза с FLHSMV и ФБР вчера относно инцидента и ще актуализира статията, ако получи отговор.
Източник съобщи пред BleepingComputer, че атакуващите се насочват и към DMV платформи в други щати, използвайки атаки от типа социално инженерство.
На въпроса дали вземат под прицел и други DMV агенции, от ShinyHunters заявиха пред BleepingComputer, че очакват да обявят още пробиви през следващите седмици.
Кои са ShinyHunters
ShinyHunters е група за изнудване, известна с това, че взема под прицел онлайн уеб приложения и облачни SaaS среди при атаки с кражба на данни.
Името ShinyHunters отдавна се свързва с множество злонамерени субекти, които извършват пробиви на данни от 2018 г. насам.
През последната година атакуващите, използващи името ShinyHunters, се превърнаха в една от най-активните групи, извършващи кражба на данни и атаки с цел изнудване срещу компании по целия свят.
Първоначално фокусирайки се върху Salesforce и други облачни SaaS среди, авторите на заплахата са свързани с нарастващ брой пробиви, засягащи компании като Google, Cisco, PornHub и гиганта в онлайн запознанствата Match Group.
Групата за изнудване обикновено пробива компании за интеграция на трети страни и използва откраднати токени за автентификация, за да получи достъп до свързани SaaS среди и да открадне клиентски данни.
Соро киберпрестъпниците извършват атаки чрез гласов фишинг (vishing), насочени към акаунти за еднократно влизане (SSO) в Okta, Microsoft и Google, при които се представят за служители на ИТ поддръжката, за да подмамят служителите да въведат идентификационни данни и кодове за многофакторна автентификация (MFA) в сайтове за фишинг.
Както BleepingComputer съобщи първи, групата ShinyHunters е възприела и vishing атаки с кодове на устройства (device code vishing), за да получава токени за автентификация на акаунти в Microsoft.
След кражба на идентификационни данни и кодове за автентификация, атакуващите превземат SSO акаунти, за да пробият свързани корпоративни услуги като Salesforce, Microsoft 365, Google Workspace, SAP, Slack, Adobe, Atlassian, Zendesk и Dropbox.
Групата за изнудване стоеше и зад мащабна атака с кражба на данни срещу Instructure Canvas през май, която предизвика значителни прекъсвания на платформата. В крайна сметка компанията постигна „споразумение“ с авторите на заплахата, за да предотврати публичното изтичане на откраднатите при скорошния пробив данни.
През годините редица арести са били свързани с името ShinyHunters, включително на заподозрени, свързани с атаките за кражба на данни от Snowflake, пробивите в PowerSchool и операцията на хакерския форум Breached v2.
Въпреки това, дори и с тези арести, атакуващите, използващи името ShinyHunters, остават заплаха за предприятията по целия свят.
След като атакуващите получат валидни идентификационни данни, само 37% от техните действия биват блокирани
Общите оценки за превенция могат да скрият какво се случва след първоначалния достъп. След като атакуващите използват валидни идентификационни данни, нивото на превенция спада рязко.
Докладът Blue Report 2026 измерва защитите техника по техника чрез 338 милиона симулации, изпълнени в производствените среди на клиенти.