Фишингът остава един от най-ефективните начини за атакуващите да получат достъп до корпоративни среди. От 2013 г. до 2023 г. ФБР е регистрирало 158 436 американски жертви на компрометиране на бизнес имейли (BEC), с над 20 милиарда долара съобщени загуби.
ФБР специално предупреждава, че фишингът се използва за получаване на корпоративни идентификационни данни и достъп до бизнес мрежи.
Въпреки че екипите по сигурността са инвестирали значително в имейл шлюзове, защита на крайни точки и обучения за осведоменост относо сигурността, киберпрестъпниците продължават да намират начини да заобикалят тези мерки.
Съвременният фишинг използва компрометирана инфраструктура, легитимни услуги, вериги от пренасочвания, динамични страници и сложна социално инженерство за заобикаляне на традиционните защити.
За ръководителите на SOC екипи и CISO това поставя труден оперативен въпрос: Как можете да откриете фишинга достатъчно рано, за да го спрете, преди да предизвика инцидент?
Отговорът започва с ефективно разузнаване за заплахи (threat intelligence). Чрез комбиниране на свежи индикатори за заплахи с курирано от аналитици разузнаване за активни кампании, екипите по сигурността могат да укрепят откриването, да ускорят триажа и да преминат от реагиране на фишинг инциденти към тяхното проактивно предотвратяване.
Фишингът отдавна представлява значителна заплаха за американските компании, но проблемът стана още по-предизвикателен през последните години.
Атакуващите вече могат да създават убедителни фишинг страници за броени минути, да регистрират еднократна инфраструктура, да злоупотребяват с доверени платформи и да приспособяват примамките към конкретни организации или служители.
Изкуственият интелект допълнително намалява бариерата за създаване на реалистични кампании в голям мащаб.
За един SOC фишингът е повече от проблем с имейл сигурността. Един-единствен инцидент може да доведе от зловредна връзка до кражба на идентификационни данни, компрометиране на акаунт, странично придвижване (lateral movement), измама или последващ фишинг.
Колкото по-рано екипът на SOC идентифицира инфраструктурата зад атаката, толкова повече възможности има да прекъсне тази верига.
Как проактивно да се борим със съвременния фишинг
Много контроли за сигурност все още разчитат на репутация, известни индикатори и статичен анализ. Макар и полезни, тези подходи могат да пропуснат сложни фишинг кампании, които използват нови домейни, легитимни пренасочвания и conditional фишинг страници.
До момента, в който индикаторите достигнат до конвенционалните потоци с данни за заплахи (threat feeds), те вече могат да са остарели или да им липсва контекстът, от който аналитиците се нуждаят, за да ги оценят.
За ръководителите на SOC предизвикателството е да получат по-бърз достъп до релевантно, потвърдено и практически приложимо разузнаване, вместо просто да събират повече данни за заплахи.
Преминаване към превантивна фишинг защита
Разузнаването за заплахи може да укрепи фишинг защитите в целия работен процес по сигурността. То помага на SOC екипите да откриват заплахи по-рано, да разследват по-бързо и да намаляват рисковете за сигурността.
Използвайте свежо разузнаване за заплахи за по-ранно откриване на атаки
Една от възможностите за прекъсване на фишинг кампания е да се идентифицира злонамерената инфраструктура, преди тя да доведе до успешно компрометиране.
Това изисква разузнаване за заплахи, което отразява наскоро наблюдавани заплахи, вместо да разчита изключително на индикатори, които може да са остарели.
ANY.RUN Threat Intelligence Feeds (TI Feeds) дават на SOC екипите видимостта, необходима за забелязване и реагиране на зараждащи се заплахи, от нов зловреден код до експлоатация от тип нулев ден.
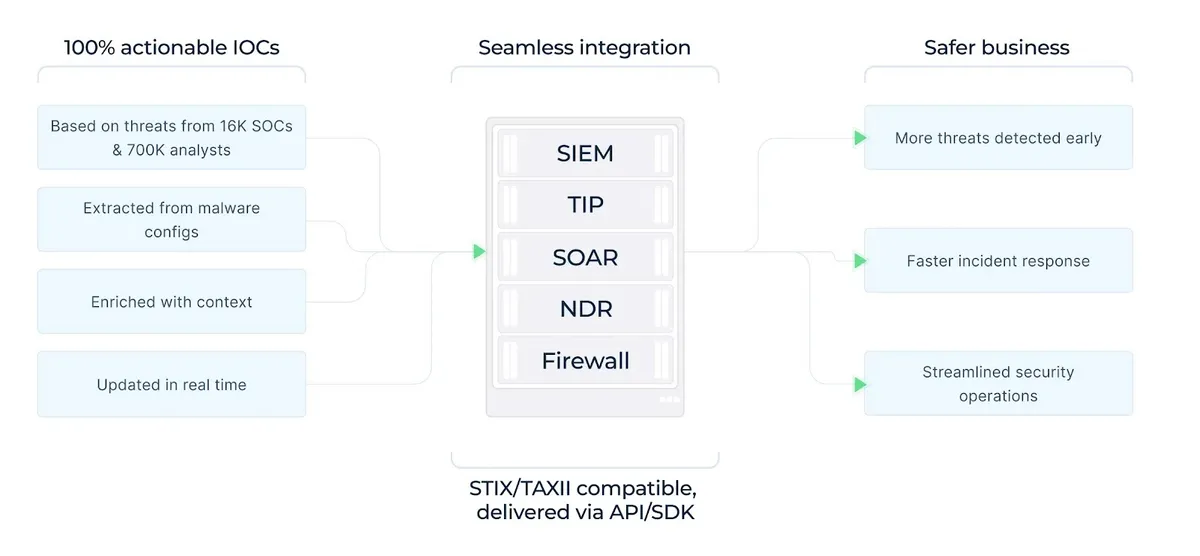
TI Feeds предоставят свежи зловредни IP адреси, домейни и URL адреси, обогатени с контекстни данни от разследвания в изолирана среда (Interactive Sandbox), проведени от над 16 000 организации.
Потоците са проектирани да доставят 99% уникални IOC с почти нули фалшиви положителни резултати, като индикаторите се обработват, за да осигурят висока степен на достоверност от разследвания на активен зловреден код и фишинг.
За един SOC това създава няколко практически предимства:
- По-ранно откриване: Наскоро откритите индикатори могат да помогнат за по-бързото идентифициране на злонамерена инфраструктура, при условие че съответната инфраструктура вече е била наблюдавана и включена в потока.
- Разузнаване с по-висока точност: ANY.RUN предоставя 99% уникални индикатори с висока достоверност, обогатени с контекст от изолирана среда, давайки на аналитиците по-голяма увереност в тяхната релевантност и намалявайки фалшивите положителни резултати.
- Автоматизация: TI Feeds могат да бъдат интегрирани в инфраструктурата за сигурност чрез API/SDK достъп и стандарти като STIX/TAXII.
- Оперативен отговор: Индикаторите могат да поддържат откриване, корелация, сигнализиране, търсене на заплахи (threat hunting) и автоматично блокиране, осигурявайки 58% повече идентифицирани заплахи, 21 минути по-бърз MTTR и 30% по-малко ескалации към Ниво 2.
Това променя ролята на разузнаването за заплахи от ресурс, който аналитиците консултират ръчно, в оперативен източник на данни, който може постоянно да захранва контролите за сигурност.
Използвайте свежо разузнаване от 16K+ организации, за да укрепите фишинг защитата си. Разгледайте TI Feeds за вашия SOC
Осигурете на аналитиците контекста, от който се нуждаят за по-бърз триаж
Дори при силни превантивни контроли, някои опити за фишинг ще достигнат до потребителите или ще генерират съмнителна активност, която изисква разследване.
Например, скорошна кампания използва сложни фишинг примамки и техники от тип „атакуващ по средата“ (adversary-in-the-middle), за да насочи атаки към десетки хиляди потребители, предимно в САЩ.
Когато това се случи, аналитиците трябва бързо да определят дали активността е свързана с известна заплаха, кампания или инфраструктура и да идентифицират свързаните индикатори и техники.
Те също така трябва да разберат какво да разследват, наблюдават или добавят към съществуващото покритие за откриване.
Без достатъчно контекст, аналитиците може да се наложи да търсят в множество източници, да разследват индикаторите индивидуално и да възстановяват атаката ръчно.
Това увеличава времето за разследване и може да добави натоварване за аналитиците от Ниво 1 и Ниво 2.
Докладите за разузнаване на заплахи (TI доклади) предоставят по-широк, допълващ изглед извън отделните индикатори.
ANY.RUN TI Reports са изследвания, курирани от експерти, покриващи скорошни киберзаплахи, включително зловреден код, фишинг кампании, APT активност и други злонамерени операции.
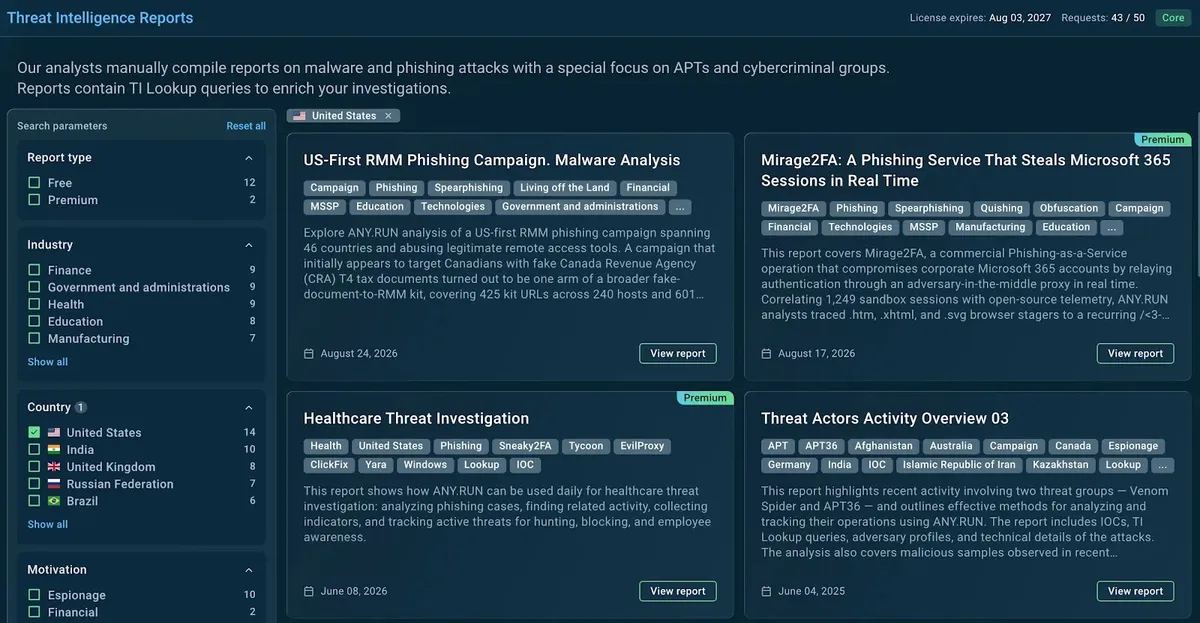
TI докладите могат да включват прегледи на заплахи, целеви индустрии и региони, TTP, IOC, IOB, IOA, връзки към съответните анализи в изолирана среда и ресурси за откриване като правила YARA и SIGMA.
Аналитиците могат също да използват Threat Intelligence Lookup (TI Lookup), за да изследват свързана активност, да разкриват свързани индикатори и проактивно да търсят потенциална изложеност на риск.
Заедно тези възможности превръщат колективното разузнаване за заплахи в практически прозрения, които укрепват откриването и търсенето на заплахи в рамките на SOC.
Вземете ANY.RUN TI Reports и ускорете разследванията във вашия SOC.
Заключение
Съвременните фишинг атаки са бързи, адаптивни и все по-трудни за разграничаване от легитимната активност, поставяйки организациите в САЩ и по целия свят пред нарастващ риск от кражба на идентификационни данни, измами и загуба на данни.
TI Feeds и TI Reports на ANY.RUN дават на SOC екипите свежи IOC и курирано от експерти разузнаване за поддържане на по-бързо откриване, разследване и търсене на заплахи.
Чрез интегрирането на тези възможности в ежедневните работни процеси, екипите по сигурността могат да реагират с по-голяма увереност и да намалят въздействието на фишинг атаките.