Активна кампания за експлоатация е насочена към защитни стени FortiGate, при която атакуващите използват критична уязвимост за инсталиране на модифициран троянски кон за отдалечен достъп (RAT) на базата на Node.js. Този зловреден код превръща компрометираните периметърни устройства в дългосрочни опорни точки за шпионаж и кражба на данни.
Екипът за изследване на заплахи на SOCRadar (STRU) установи с висока степен на увереност, че киберпрестъпници активно експлоатират CVE-2025-25249 — критична уязвимост от тип препълване на буфера в динамичната памет (heap-based buffer overflow), засягаща демона cw_acd в FortiOS и FortiSwitchManager.
Оценена с 9.8 по скалата CVSSv3, уязвимостта позволява на отдалечени, неавтентикирани атакуващи да изпълняват произволен код чрез изпращане на специално конфигурирани заявки към услугата CAPWAP Control, която слуша на UDP порт 5246.
Fortinet използва CAPWAP за централизирано управление на безжични точки за достъп, което прави демона достъпен на много свързани с интернет устройства FortiGate. Засегнатите версии обхващат FortiOS 6.4 до 7.6.3 и FortiSwitchManager 7.0.x и 7.2.x, въпреки че Fortinet издаде корекции за сигурност след разкриването на уязвимостта на 13 януари 2026 г.
Защитни стени FortiGate са хакнати за внедряване на зловреден код
Вместо да разчитат на готови инструменти за експлоатация, атакуващите внедряват модифициран бинарен файл, наречен fortirun.bin, управляван чрез автоматизирани скриптове на Bash и Python, които многократно опитват експлоатация срещу целеви IP адреси до постигане на успех.
След като препълването на буфера се задейства, експлойтът отваря обратен шел (reverse shell) и изпълнява едноредов JavaScript stager чрез Node.js.
Този stager незабележимо изтегля злонамерен код от втори етап от сървър, контролиран от атакуващите, де декодира го от Base64, декриптира го чрез XOR шифриране и записва резултата във временен файл, който се изпълнява като отделен фонов процес, оцеляващ дори след затваряне на първоначалната връзка.
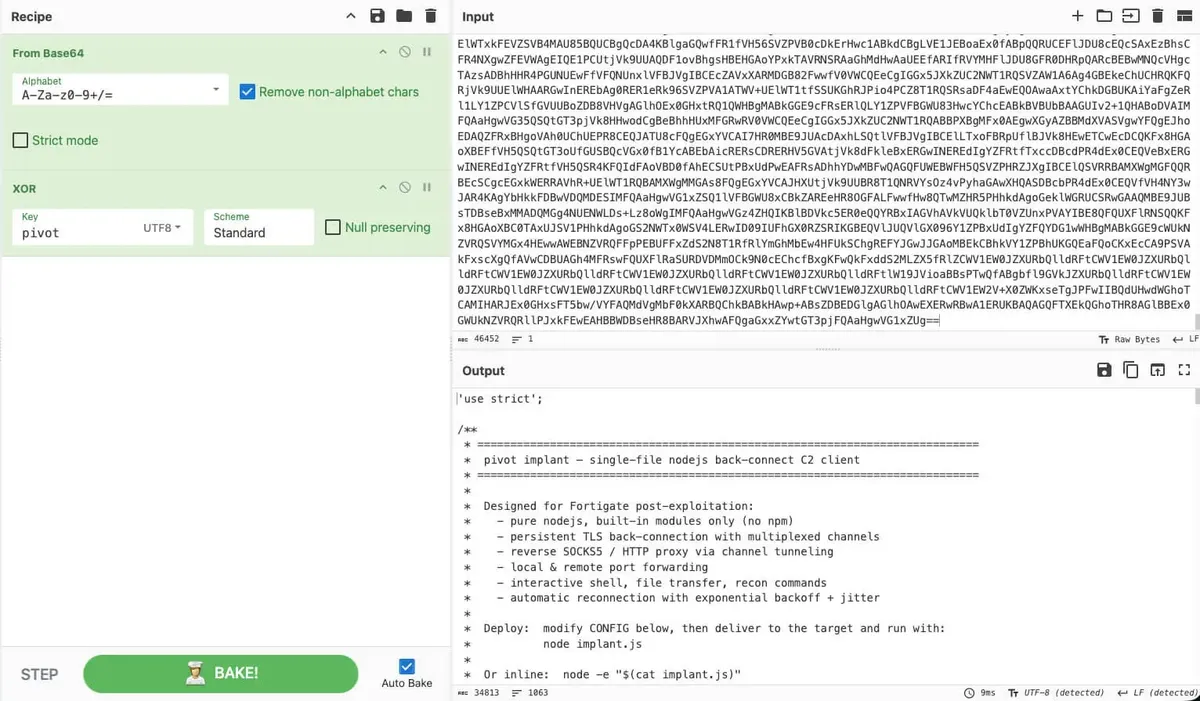
Този втори етап е PivotC2 — специализирана рамка за постопределяща експлоатация на Node.js, създадена специално за устройства FortiGate, както е подробно описано в доклада, публикуван от SOCRadar.
Изследователите от STRU отбелязват, че подробните коментари в самия код на зловредния софтуер и структурираните указания за употреба силно подсказват, че неговите разработчици са използвали AI асистенти за кодиране, а възстановената версия (0.2.3) показва, че инструментът все още е в процес на активна разработка.
PivotC2 се държи като лек инструмент за отдалечен достъп, вдъхновен от SSH. Той инициира изходящи TLS връзки към своя команден сървър (C2), като напълно заобикаля входящите ограничения на защитната стена.
Целият трафик преминава през един криптиран сокет, използвайки протокол за бинарно рамкиране, който мултиплексира множество комуникационни канали, поддържащи интерактивни шелове, качване и изтегляне на файлове, SOCKS5 и HTTP прокси тунелиране, както и локално и отдалечено пренасочване на портове.
Освен общия отдалечен достъп, PivotC2 включва функционалност, специфична за FortiGate: той може да извлича конфигурационни файлове на устройства, данни за мрежови интерфейси и автоматично да декриптира криптирани (ENC) полета с идентификационни данни, използвайки процедури за декриптиране AES-256-CBC и AES-128-GCM.
Това осигурява некриптирани ключове за VPN (PSK), SSL-VPN идентификационни данни, пароли за безжични мрежи и администраторски акаунти, давайки на атакуващите директен път към по-широката вътрешна мрежа.
Може би най-забележителната му характеристика е функцията „автоматичен режим“. Когато е активирана, всяко ново инфектирано устройство автоматично задейства петстепенен процес, който събира конфигурации, декриптира идентификационни данни, извлича вътрешни подмрежи и стартира фонови сканирания на популярни сервизни портове без намеса на оператор, оказвайки възможност за масово компрометиране в голям мащаб.
Анализът на STRU установи, че операторите са сканирали над 30 000 FortiGate IP адреса и успешно са компрометирали 178 устройства с PivotC2. В Съединените щати е регистрирана най-висока концентрация на инфекции, последвани от Чили, Колумбия и Обединеното кралство.
Разследващите потвърдиха две пълни мрежови пробива срещу базирани в САЩ организации, включващи хоризонтално придвижване (lateral movement), кражба на идентификационни данни от браузъри, злоупотреба с RDP конфигурации и екстракционен износ на данни от пощенски кутии на Microsoft Exchange към облачно хранилище Wasabi.
Въз основа на наблюдаваните тактики и техники, включително коментари в кода на руски език, интензивно използване на AI базирани инструменти и финансово мотивирани модели на източване на данни от инфраструктура за архивиране и съхранение, STRU оценява с висока степен на увереност, че зад кампанията стои рускоезичен киберпрестъпен оператор с финансови подбуди.
Групата изглежда експлоатира и други известни уязвимости, включително дефекти в FortiManager, PeopleSoft Enterprise PeopleTools и ArubaOS.
Организациите, използващи продукти на Fortinet, трябва незабавно да извършат обновяване до коригираните версии FortiOS 7.6.4, 7.4.9, 7.2.12 или 7.0.18 и по-нови, както и FortiSwitchManager 7.2.7 или 7.0.6 и по-нови.
Администраторите трябва също така да ограничат външния достъп до портовете за CAPWAP Control, да търсят съмнителни Node.js процеси и артефакти като /tmp/.i.js на изложени устройства и да проверяват активните сесии за връзки с известни злонамерени IP адреси.
Тъй като PivotC2 извлича изцяло конфигурациите на устройствата, всяка организация, която установи признаци на компрометиране, трябва да разглежда всички локално съхранявани идентификационни данни, включително SSL-VPN, LDAP и IPSec ключове, като компрометирани и да ги подмени без забавяне.