Мащабна операция, наречена „DoppelCart“, използва повече от 119 000 домена за управление на мрежа от фалшиви онлайн магазини, които крадат данни за платежни карти.
Повечето от домейните са в домейна от първо ниво .SHOP, като представляват 2.72% от всички сайтове в този TLD.
Германската стартираща компания за киберсигурност Nebty откри DoppelCart и я описва като най-големия публично документиран клъстер от фалшиви магазини по брой домейни, изпреварвайки значително втория по големина, „BogusBazaar“, който управляваше мрежа от 75 000 сайта, регистрирали приблизително 850 000 измамни транзакции.
Последните сканирания на компанията показват, че повече от 105 000 магазина от DoppelCart все още са активни.
Главният изпълнителен директор на Nebty Бенедикт Шоунграбер съобщи пред BleepingComputer, че 96% от магазините, потвърдени като част от DoppelCart, споделят идентични файлове за изграждане и се насочват към 27 търговски бекенда.
Сайтовете се представят за легитимни бизнеси, като копират продуктови каталози, описания, брандинг и изображения, а понякога зареждат ресурси директно от сървърите на истинската компания.
Шоунграбер казва, че магазините имитират 44 182 различни марки, със средно по два клона за всяка.
Въпреки това, някои марки като SodaStream, Velasca, CurrentBody, Daniel Wellington, Dreame, Horze, MOVA и SPARK PAWS са получили повече внимание, с над 30 магазина всяка.
Фалшивите сайтове рекламират големи отстъпки до 65% в много от случаите, за да примамят купувачите, търсещи изгодни сделки.
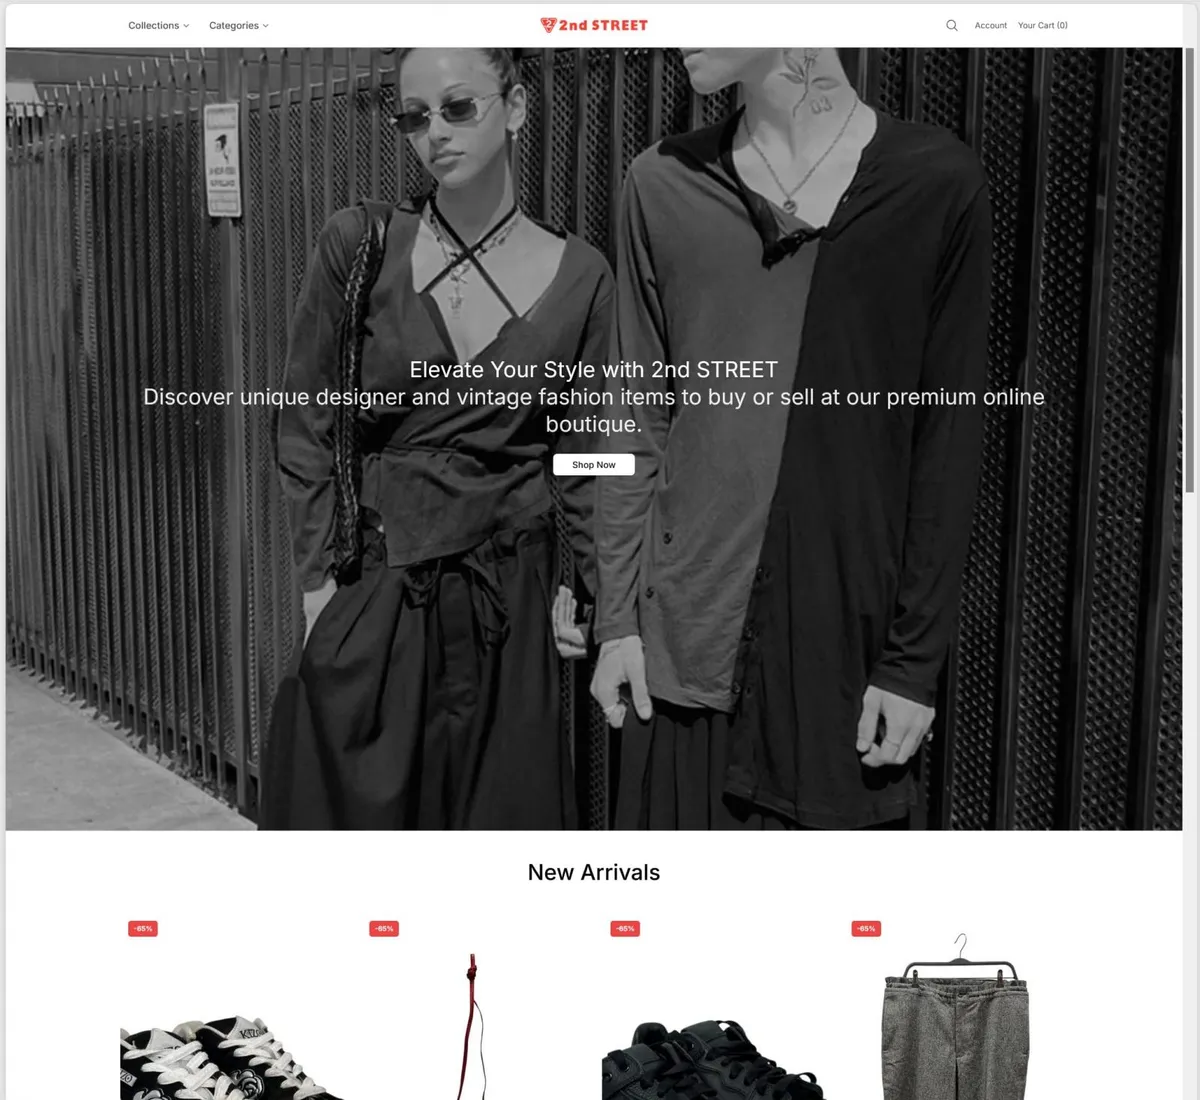
При тестване на няколко страници за завършване на поръчката (checkout) в клъстера DoppelCart, Nebty откри код, който събира чувствителна информация, свързана с платежните карти и техните притежатели:
- Номера на карти
- Дати на изтичане
- Кодове за сигурност
- Имена на притежателите на карти
- Имейл адреси
- Телефонни номера
- Физически адреси
Всяко информационно поле се предава чрез WebSockets към командния сървър (C2) в реално време, посочва Nebty в доклад, споделен с BleepingComputer.
Кодът за завършване на поръчката може също така да препредава еднократния код за потвърждение, издаден от банката на жертвата, който атакуващите могат да използват за заобикаляне на защитите за сигурност.
Nebty казва, че някои от фалшивите магазини показват легитимния адрес за поддръжка на имитираната марка, което кара жертвите, които не са получили покупките си, да се свържат с истинската компания.
Шоунграбер съобщава, че компанията се е опитала да се свърже с основния хостинг доставчик за сайтовете на DoppelCart, но не е получила отговор.
Отделно Nebty създаде база данни с възможност за търсене, за да помогне на компаниите да идентифицират фалшифицирането и злоупотребата с търговски марки от DoppelCart и да предприемат съответните действия за своята защита.
След като атакуващите получат валидни данни за достъп, само 37% от техните действия биват блокирани
Общите оценки за превенция могат да скрият какво се случва след първоначалния достъп. След като атакуващите използват валидни идентификационни данни, нивата на превенция спадат рязко.
Докладът Blue Report 2026 измерва защитите техника по техника чрез 338 милиона симулации, проведени в реални производствени среди на клиенти.