Linux руткит, насочен към устройства в среди на F5 BIG-IP APM, може да прихваща зареждането на PHP файлове и да инжектира зловреден уеб шел директно в паметта, като по този начин избягва необходимостта от записване на злонамерен код върху диска.
Зловредният софтуер показва признаци, че е зловреден код от втори етап, който най-вероятно е бил внедрен след експлоатиране на CVE-2025-53521 – критична уязвимост за отдалечено изпълнение на код (RCE), която F5 Networks прекласифицира от проблем с отказ на услуга (DoS) през март.
Изследователи от Sophos анализираха проба и отбелязаха, че макар да позволява „изпълнение на код от страна на сървъра при поискване“, което обикновено се свързва с уеб шелове, софтуерът постига това чрез „по-дълбоки техники, специфични за Linux и Apache“.
По време на изследването от Sophos научават, че същият зловреден софтуер е бил анализиран и от ESET, които го идентифицират как „PoisonedRefresh“.
В технически анализ, публикуван тази седмица, Sophos посочва, че зловредният код е бил внедрен от отделен инсталатор или компонент за разпространнение, който е инфектирал изпълнимия файл на Apache /usr/sbin/httpd, използван в системите BIG-IP APM.
Злонамереният инсталатор също така е променил конфигурациите на SELinux и е постигнал персистентност дори при обновяване на изображенията на BIG-IP, твърдят изследователите от Sophos.
„Пробата от втория етап укрива ключови оперативни низове с RC4, получава контрол върху изпълнението преди извикването на функцията main() на основното приложение чрез прихващане на __libc_start_main, насочва се към PHP модула на Apache чрез прихващане на модулния зареждач на Apache Portable Runtime (APR) (apr_dso_load) и инжектира PHP уеб шел в паметта.“
Руткитът стартира заедно с Apache, като имплантът от втория етап прихваща операциите с PHP файлове и ги модифицира в паметта, за да скрие уеб шел в легитимни скриптове (напр. apm_css.php3, full_wt.php3 и webtop_popup_css.php3).
От Sophos отбелязват, че скриптовете най-вероятно са били избрани като цел, тъй като присъстват в webtop средите на BIG-IP APM и е по-малко вероятно да предизвикат предупреждения за сигурност. Освен това PHP файловете на диска остават непроменени, което значително намалява възможността за откриване.
Инжектираният уеб шел приема специално форматирани („магически“) заявки, декриптира тяхното съдържание, изпълнява ги чрез функцията eval() на PHP и връща HTTP 201 отговор, дегизиран като CSS съдържание.
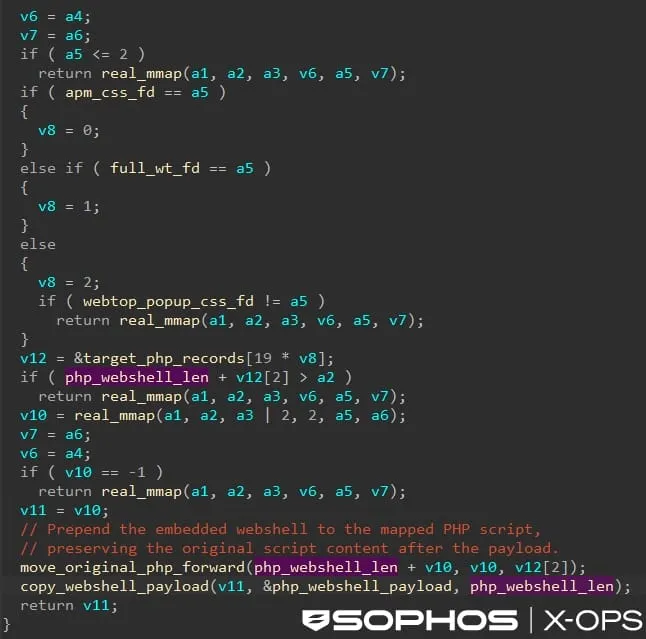
Sophos подчертава механизъм за защита, който забавя създаването на локалната задна врата при стартиране на Apache, намалявайки риска от прекъсване на услугата и откриване.
„Когато процесът на Apache започне да извършва рутинни извиквания за време, имплантът стартира и отделя работната нишка, отговорна за създаването на локалния UNIX сокет за задна врата“, обясняват от Sophos.
„Този избор на време минимизира риска от дестабилизиране на услугата и помага на импланта да се слее с нормалното поведение по време на работа.“
Руткитът също така създава защитен с парола локален комуникационен сокет, който може да стартира интерактивен Bash шел, без да отваря слушащ TCP порт.
Сокетът не е пряко изложен в интернет, така че атакуващите биха имали нужда от друга позиция в устройството, за да получат достъп до него; въпреки това Sophos не установи компонента, използван за взаимодействие с него.
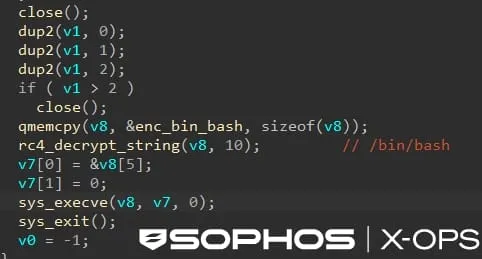
Компанията за сигурност сподели набор от сигнали за злонамерена дейност, свързана със зловредния софтуер, които включват четене на /proc/self/maps от работните процеси на Apache, промяна на защитите на паметта на libphp, създаване на /run/bigtlog.pipe или стартиране на /bin/bash.
На специалистите по защита се препоръчва също да разследват необичайни POST заявки към засегнатите .php3 крайни точки и PHP отговори, комбиниращи HTTP 201 с тип на съдържанието text/css.
Организацията ShadowServer Foundation, която предлага проследяваща система за системи F5 BIG-IP APM, уязвими към CVE-2025-53521, съобщава, че вчера в мрежата са били изложени 795 крайни точки.