Microsoft Corp. днес пусна актуализации за отстраняване на поне 974 уязвимости в сигурността в своите операционни системи Windows и друг софтуер, което е най-големият пакет с корекции за сигурност в историята на компанията. От Microsoft заявяват, че изкуственият интелект помага за ускоряване на откриването на уязвимости, но експерти по сигурност предупреждават, че много организации вече се борят с приоритизирането на трудоемкия процес по тестване и внедряване на толкова много корекции всеки месец.
Месечният пакет с корекции за сигурност подобрява предишния рекорд на софтуерния гигант от юли, когато бяха издадени актуализации за поне 570 уязвимости. „Вторникът на корекциите“ (Patch Tuesday) през септември увеличава общия брой за тази година на над 2600, което е повече от двойно спрямо предишната рекордна година на Microsoft през 2020 г. (1245 уязвимости), като остават още три месеца до края на годината.
Има две уязвимости от тип нулев ден, коригирани този месец, които активно се експлоатират: както CVE-2026-81963, така и CVE-2026-85880 позволяват на атакуващ да ескалира привилегиите си в система на Windows.
Цели 113 от отстранените днес грешки са получили рейтинг „критичен“ от Microsoft, което означава, че могат да бъдат използвани от зловреден код или киберпрестъпници за поемане на контрол върху уязвима машина с Windows с малка или никаква помощ от страна на потребителя.
Сред по-сериозните критични уязвимости този месец е CVE-2026-69730 – уязвимост в DNS, налична във Windows Server 2012 и по-нови версии, както и във Windows 10. Microsoft предупреждава, че неавтентикиран атакуващ би могъл да се възползва от тази слабост просто чрез изпращане на специално конфигуриран пакет към засегната система, и че е вероятно тя да бъде експлоатирана.
Също толкова притеснителна е CVE-2026-69829 – критична уязвимост за отдалечено изпълнение на код (RCE) във Windows Shell. Тази уязвимост има базова оценка по CVSS от 9.8 (при максимална степен на опасност 10) и може да бъде експлоатирана с ниска сложност на атаката, без привилегии и без необходимост от взаимодействие с потребителя.
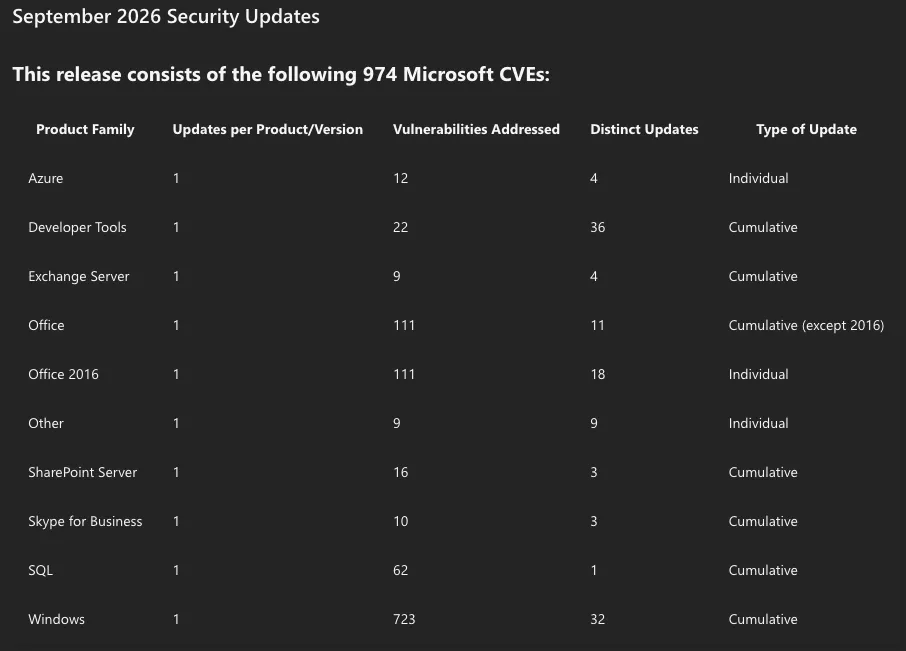
Резюме на Microsoft за пуснатите днес актуализации за сигурност. Изображение: msrc.microsoft.com.
Microsoft далеч не е единствената компания, която напоследък пуска огромни пакети с корекции за сигурност. Много други големи софтуерни компании, включително Adobe, Cisco, Google, Mozilla и Oracle, наскоро отбелязаха, че изследванията с помощта на изкуствен интелект са увеличили честотата и обема на техните обновления (Google заяви днес, че вече ще пуска актуализации за сигурност на всеки две седмици).
Тайлър Регъли, асоцииран директор за изследвания и разработки в областта на сигурността във Fortra, заяви, че едно основно предизвикателство при внедряването на актуализации за Windows е, че те трябва да бъдат тествани, преди да бъдат инсталирани в дадена организация, тъй като не целият софтуер от трети страни работи безпроблемно при промени в основната операционна система.
„Време е да обърнем внимание на нашите директори по сигурността (CISO и CSO)“, каза Регъли. „Как помагате на екипите си в тези трудни моменти? Карате ли екипите си да внедряват корекции след работно време и през уикендите, за да избегнете прекъсвания в бизнес средата? Възнаграждавате ли ги за тези усилия? Време е да бръкнете в бюджета си и да купите вечеря на екипите си, които работят в събота, за да пуснат корекциите за сигурност, преди служителите да се върнат на работа в понеделник.“
Сатнам Наранг е старши изследователски инженер в Tenable. Наранг заяви, че е важно да се признае, че въпреки че броят на уязвимостите, коригирани от Microsoft, нараства, броят на пропуските, които наистина могат да засегнат и ще засегнат повечето организации, остава сравнително нисък.
„Откриването на уязвимости с помощта на изкуствен интелект през 2026 г. създава по-големи копа от сено, но не намира повече игли“, каза той. „От изключителна важност е организациите да разберат кои уязвимости наистина се отнасят за тях, дали представляват заплаха чрез достъпност и възможност за експлоатация, и да приоритизират отстраняването им въз основа на този контекст на риска.“
Разбира се, обикновените потребители на Windows не се налага да тестват корекциите за сигурност преди внедряването им, но все пак трябва периодично да отварят Windows Update или да се съгласяват с напомнянията на програмата за чакащи актуализации. И при темпото, с което тези издания на корекции за Windows нарастват по размер, вероятно е най-добре да не ги оставяте да се натрупват месец след месец.
Корпоративните системни администратори на Windows е добре да следят askwoody.com за новини относно актуализации, които изглежда създават проблеми. Както винаги, SANS Internet Storm Center предоставя разбивка на корекциите, подредени по степен на сериозност и спешност.