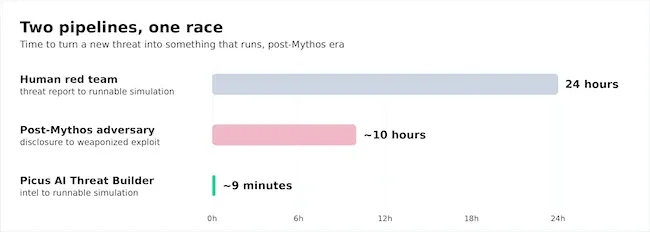
Симулацията на пробиви и атаки (BAS) винаги е имала синджир от доставки. Някой трябва да прочете доклада за заплахите, да извлече техниките и да ги превърне в нещо, което действително да се изпълни срещу вашите механизми за контрол. Този някой винаги е бил човешки екип от атакуващи (red team). Допреди няколко месеца превръщането на нова голяма заплаха в работещо съдържание за симулация в рамките на 24 часа се считаше за изключително бързо.
Предовите AI модели разчупиха тази симетрия. В ерата след Mythos времевите рамки се промениха драстично. Времето от публичното разкриване до експлойт, използван като оръжие, се съкрати до приблизително десет часа, а всеки ден се появяват над 130 нови CVE. За капак на целия хаос по-малко от 0.5% от разкритите уязвимости изобщо биват коригирани от първоизточника. Нарастващ дял от това, което попада в производствената среда, е сглобено със същия клас модели, които защитниците все още оценяват. И когато само едната страна на веригата е автоматизирана, разликата не остава постоянна. Тя се мултиплицира.
Това е аргументът за надграждане на вашата BAS, вместо просто да я пускате по-често.
Какво откриха 338 милиона симулации на атаки
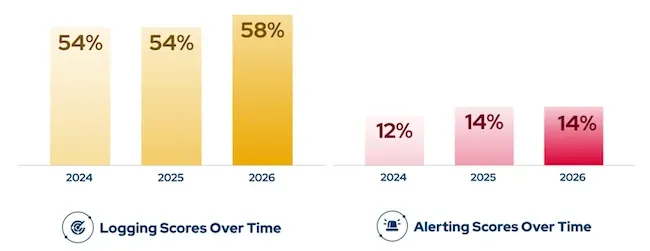
Докладът Picus Blue Report 2026 обобщава 338 милиона симулации на атаки, изпълнени от BAS в реални клиентски среди през първата половина на 2026 г. Ефективността на предотвратяване е била средно 69%, така че приблизително една трета от атаките са преминавали през механизмите за контрол, поставени да ги спрат. Записването на логове достигна четиригодишен връх, като 58% от действията при атака са били уловени в SIEM, докато резултатът за сигнализиране (alert score) остана непроменен на 14%.
Докладът установи, че грешките в правилата за откриване се групират около две причини. Проблемите с производителността вече водят с 49%, удвоявайки се от 24% спрямо миналата година. Пропуските при събирането на логове представляват други 41% и са по-опасната половина, тъй като те се провалят тихомълком; поведението никога не се улавя, така че никое правило не може да се задейства за него.
Всеки един от тези проблеми е свързан с конфигурацията и операциите. Нито един не казва „лош продукт“ и нито един не се решава с купуването на друг такъв.
Това последно изречение е от значение, защото първосигналната реакция на индустрията към атакуващите със машинна скорост е друга покупка: защита със машинна скорост, т.е. AI SOC. Работната единица на AI SOC е сигналът за тревога (alert). Насочете го към верига, в която само една на всеки седем атаки генерира сигнал, и той ще обработи тази седма атака с каквато скорост пожелаете, докато останалите шест остават невидими. Автономията не може да триажира сигнал, който никога не се задейства. Борбата с AI чрез AI започва по-нагоре по веригата, в инженерството по откриване (detection engineering), което създава сигнала, и това дали една програма за валидация облекчава този товар или го увеличава е мястото, където първото поколение BAS започва да показва възрастта си.
Първото поколение BAS изчерпва възможностите си
Повечето предприятия, използващи BAS днес, разчитат на архитектура, съществуваща преди появата на противници с машинна скорост. Тя има три структурни ограничения и всяко от тях вече е от решаващо значение.
Задвижващият механизъм е календарът. Планираната програма произвежда моментен резултат, а между пусканията доказаните от вас резултати тихомълком изтичат. Почистването на защитната стена или актуализацията на EDR агента тихомълком отменя успехите от миналия месец, а отклонението се появява случайно или при преглед на инцидента; никога чрез самата програма. Тазгодишният Blue Report показва скоростта на влошаване: средната превенция е спаднала с седем пункта за една година и ги е възстановила през следващата, като основната разлика е била просто кой е продължил да тества. Силната производителност се взема под наем, а не се притежава.
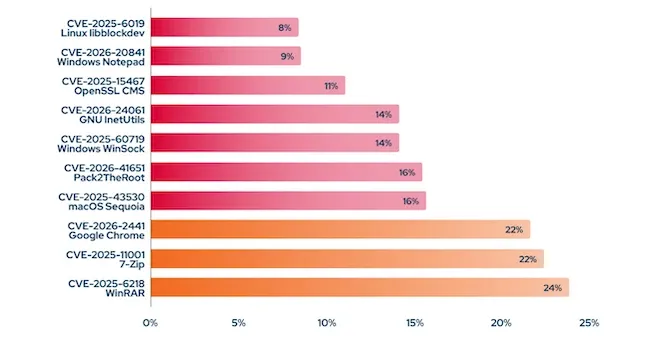
Тя не може да отговори на въпроса за CVE. Запитването „Това попадна в KEV за една нощ, щяхме ли да го засечем тук?“ вече пристига ежедневно, защото коригирането на всички уязвимости е невъзможно. Ръчният отговор отнема от четири до шест часа за едно CVE: прочита се бюлетинът, търси се в SIEM и се разчита на карта на покритието, която казва „имаме правило за това“. Така че се проверяват само най-критичните CVE, а останалата част от списъка остава нетествана. Blue Report показва къде свършва това: десетте най-малко предотвратявани уязвимости за годината се намират в ежедневния софтуер – браузър, архиватори, OpenSSL, основни компоненти на ОС – и всяка от тях е била блокирана в по-малко от 25% от случаите. Автоматизираният пентестинг също не може да затвори тази празнина: той се нуждае от работещ експлойт, а в ден първи такъв липсва.
Всичко след теста се изчислява в човекочасове. Констатацията попада в опашка с общи насоки и връзка, а същинската работа – превръщането ѝ в сигнатура, която вашият NGFW ще приеме, или правило, което вашият SIEM действително ще задейства – се пада на инженер. Откриването на уязвимото място никога не е било трудната част. Застоят на резултата за сигнализиране на 14% е това, как изглежда инженерството по откриване, когато всеки иска програмата, но никой няма ресурс да я обезпечи с персонал, а по-честото пускане на валидация просто прави опашката по-дълга.
Какво трябва да представлява BAS в ерата на предните AI модели
Агентната BAS е симулация на пробиви и атаки, изпълнявана като затворен цикъл от агенти: даден сигнал задейства точния тест, от който се нуждае, всеки пропуск доставя специфична за съответния доставчик корекция, която се внедрява и препотвърждава, а хората стоят над цикъла на точките за вземане на решения, вместо вътре в него.
Формата на цикъла не се променя: симулиране, валидиране, коригиране, потвърждаване. Това, което се променя, е какво го захранва, какво го задейства и кой го управлява.
- Заплахите се изграждат сами, като AI Threat Builder сглобява следващата кампания за минути от вашите собствени CTI източници и разузнавателни данни с отворен код.
- Симулациите се стартират сами, автоматично и безопасно, срещу реалните производствени механизми за контрол, така че тихите откази излизат на повърхността в деня, в който са се появили.
- Корекциите стигат до вашите екипи, детекциите се внедряват в софтуерния стек, а правилата за превенция автоматично генерират тикети към SecOps. Вие надзиравате, агентите изпълняват, а сигналите решават кога.
Това е реакция със машинна скорост с човек над цикъла: тя доказва, че сигналът за тревога се задейства, и доставя правилото, когато той не се задейства.
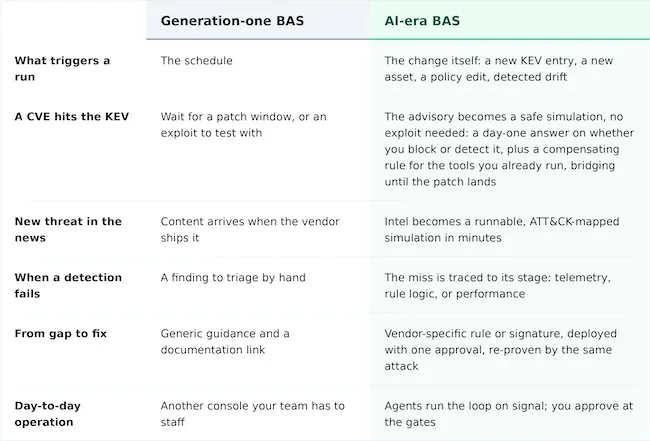
Методът е поведенчески: експлоатацията се симулира, така че заплахата е тестваема преди да съществува експлойт. Ползата е завършеността: пропуск, който се затваря и се доказва отново, е различен артефакт от пропуск, който просто се докладва.
Автономията остава с възможност за настройка спрямо работния процес – ръчна, контролирана или напълно автономна – при едно фиксирано правило: нито една машина не приема риск. А автоматизираният пентестинг изобщо не може да изпълнява този цикъл, нито да отговори на трите му гаранции: без риск за производствената среда, без излишен шум в SOC и мащаб, който не се таксува според броя на служителите.
Проблемът с превода
В подхода на Picus ние обработваме информация за заплахите по начина, по който я получават аналитиците: сигнал от CISA, URL адрес на блог, PDF документ, CVE ID или просто име на атакуващ като Scattered Spider. Ние четем източника, за да разберем действителната верига на атаката, вместо да търсим съвпадения по ключови думи, и сглобяваме изпълнима симулация, картографирана по ATT&CK, за около девет минути.
Експлоатацията се симулира поведенчески, така че не е необходим работещ експлойт: запис от KEV може да бъде тестван още на сутринта след появата си, а отговорът вече не е ограничен само до няколко критични CVE уязвимости. Всяка съответна уязвимост се отчита като блокирана, открита или с скрит остатъчен риск, заедно с компенсиращо правило за инструментите, които вече използвате, когато инсталирането на корекции за сигурност трябва да изчака. Групите киберпрестъпници получават същото отношение: точният сценарий на групата се изпълнява срещу вашите реални механизми за контрол в същия ден, като всяка TTP (техника, тактика и процедура) се маркира като блокирана, сигнализирана, регистрирана в журнала или пропусната, като за всеки пропуск се предоставя решение. А симулацията на пробив и атака (BAS) трябва да бъде основа, а не таван: същият цикъл трябва да се комбинира с автономно тестване за проникване (penetration testing) и валидиране на експозицията, така че валидирането на контролите да се развие в пълноценна програма за валидиране на експозицията, без да се купува или внедрява нищо наново.
Това, което се изпълнява, никога не е необработен резултат от модел: в производствена среда безопасно се изпълнява само съдържание, валидирано в библиотека със заплахи на Picus (Picus Threat Library). Двигателят работи с верифициран достъп от най-висок клас в рамките на програмата Cyber Verification Program на Anthropic, а вашите собствени агенти могат да управляват същия работен процес чрез нашия MCP API. Следващата атака ще бъде задвижвана от изкуствен интелект. Вашата защита също трябва да бъде такава.
Какво разграничава BAS от ерата на изкуствения интелект от просто по-бърз график?
Пет неща, и нито едно от тях не е честотата на изпълнение:
- Стартиранията са задвижвани от сигнали, а не от график: самата промяна задейства теста.
- Нова CVE уязвимост може да се тества в деня на появата си, без да е налице експлойт.
- Пропуснатото откриване се връща с поставена диагноза, а не като констатация за триаж — независимо дали проблемът е в телеметрията, логиката на правилото или производителността.
- Всеки пропуск идва със специфично за съответния доставчик решение; човек го одобрява, машината го внедрява, а същата атака го потвърждава отново.
- Непрекъснатият процес спира да се ценообразува в инженерни часове.
Всеки доставчик, включително Picus, трябва да има желание да ви покаже и петте неща на живо, а не на слайд, като един изолиран пилотен проект решава въпроса за една седмица: няколко агента в един сегмент, достъп само за четене до SIEM, и атаки, работещи още в същия ден. Когато след това ръководството попита за готовността за атаки, подпомогнати от авангарден изкуствен интелект, вашият отговор вече не е мнение. Той е тестван резултат с тенденция, документиран в архива.
Ако искате да разберете какво наистина означава реално надграждане и как вашият екип да премине от календар към сигнали, без да започва от нулата, ще се радваме да разговаряме за това какво всъщност ви носи обновяването.