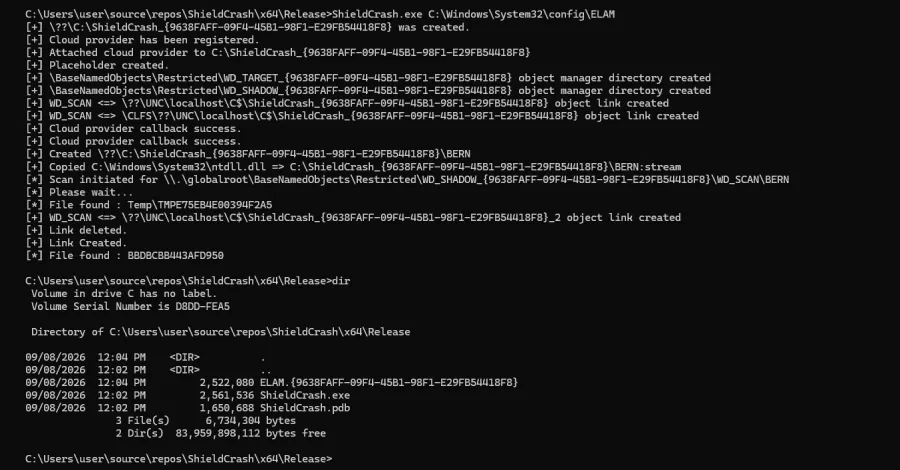
Изследователят по сигурността, известен като Chaotic Eclipse, публикува концептуално доказателство (PoC) за поредна zero-day уязвимост в Microsoft Defender.
Уязвимостта с кодово име ShieldCrash се оценява като заобикаляне на корекцията за CVE-2026-69414 (CVSS оценка: 7.8), наричана още ShieldBreak, за която изследователят съобщи миналия месец.
„Microsoft не успя да коригира правилно ShieldBreak CVE-2026-69414“, заяви Chaotic Eclipse. „При определени условия все още е възможно да се предизвика абсолютно същият проблем, причинен от ShieldBreak. Въпреки че Microsoft коригира няколко неща, за да предотврати повторната експлоатация на проблема, те са пропуснали място, от което ShieldBreak все още може да бъде експлоатиран.“
Демонстрираният PoC позволява произволно четене на файлове с права SYSTEM при инсталирана най-нова версия на Windows. Съобщава се, че са засегнати всички поддържани версии на десктоп операционната система.
Това развитие идва дни след като компанията от Редмънд пусна актуализация за Microsoft Malware Protection Engine за отстраняване на CVE-2026-69414. Проблемът е коригиран във версия 1.1.26080.3 на Malware Protection Engine. Той не изисква никакви действия от страна на клиентите и не засяга системи, при които Microsoft Defender е деактивиран.
„В отговор на постоянно променящата се среда на заплахи Microsoft често актуализира дефинициите за зловреден софтуер и Microsoft Malware Protection Engine“, заяви технологичният гигант. „За да бъде ефективен в защитата срещу нови и широкоразпространени заплахи, софтуерът за защита от зловреден софтуер трябва да се поддържа актуален с тези обновления своевременно.“
„За корпоративни среди, както и за крайни потребители, конфигурацията по подразбиране в софтуера на Microsoft за защита от зловреден софтуер помага да се гарантира, че дефинициите и Microsoft Malware Protection Engine се актуализират автоматично. Документацията на продукта също препоръчва продуктите да бъдат конфигурирани за автоматично обновяване.“
През последните седмици Chaotic Eclipse публикува и PoC експлойти за четири уязвимости, засягащи CrowdStrike Falcon Sensor (FalconFlank), Kaspersky (HardBreacher), Avast Antivirus (PrettyPrague) и NVIDIA (GreenSection). HardBreacher и PrettyPrague вече са коригирани от съответните доставчици на решения за сигурност, докато CrowdStrike съобщи пред The Hacker News, че разследва доклада.