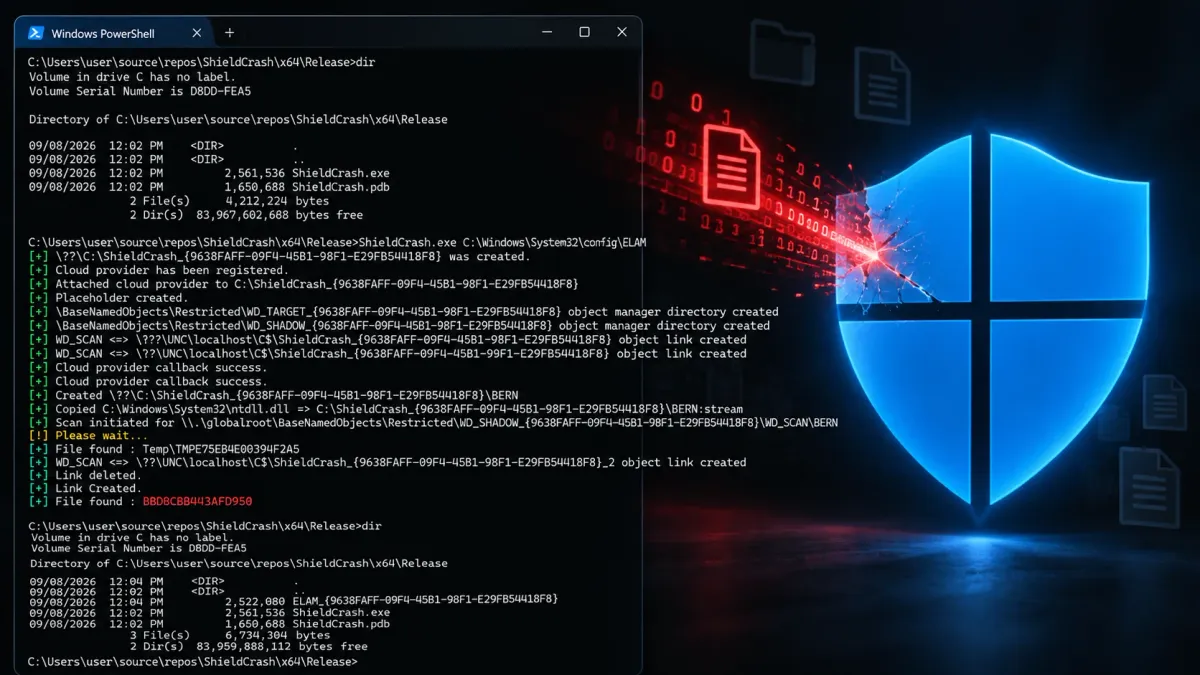
Новопубликувана концептуална разработка (Proof of Concept) за ShieldCrash от изследователя MSNightmare твърди, че Microsoft Defender остава уязвим към дефект за произволно четене на файлове, въпреки по-ранната корекция за сигурност от Microsoft за ShieldBreak (регистрирана като CVE-2026-69414).
Изследователят твърди, че проблемът може да позволи на локален атакуващ да накара Defender да чете файлове с права от ниво SYSTEM на напълно актуализирани и поддържани системи Windows.
Според MSNightmare Microsoft е отстранил няколко части от първоначалния проблем ShieldBreak, но е оставил конкретен вектор за атака. При определени условия този остатъчен път твърди се пресъздава основното въздействие върху сигурността от предишната уязвимост.
Докладваното въздействие е значително, тъй като профилът SYSTEM разполага с по-широки разрешения от обикновените потребители и повечето администраторски профили. Услугите на Windows, компонентите на софтуера за сигурност и защитените процеси на операционната система често работят под SYSTEM.
Ако киберпрестъпник успее да принуди компонент на Defender да осъществи достъп до защитен файл и да разкрие съдържанието му, той може да се сдобие с чувствителни данни, до които съществуващият му профил не трябва да има достъп.
Уязвимост от тип нулев ден ShieldCrash в Windows Defender
Потенциално изложените данни могат да включват конфигурационни файлове на приложения, материали, свързани с идентификационни данни, настройки на продукти за сигурност, частни ключове, тайни на браузъри или услуги, или файлове, принадлежащи на други потребители на Windows.
Точното въздействие зависи от това кои файлове може да насочи атакуващият, дали може надеждно да възстанови тяхното съдържание и какви разрешения вече притежава преди стартирането на атаката.
Наличната концептуална разработка е описана като структурна реализация, а не като пълноценен експлойт за ескалация на привилегии до SYSTEM.
Изследователят посочва, че тя демонстрира произволно четене на файлове като SYSTEM след актуализациите за сигурност на Windows от септември 2026 г., като отбелязва, че по-пълна концептуална разработка може да бъде публикувана по-късно. Четенето на файл не означава, че може да се изпълнява код или системни команди, но все пак може да отслаби сигурността на Windows.
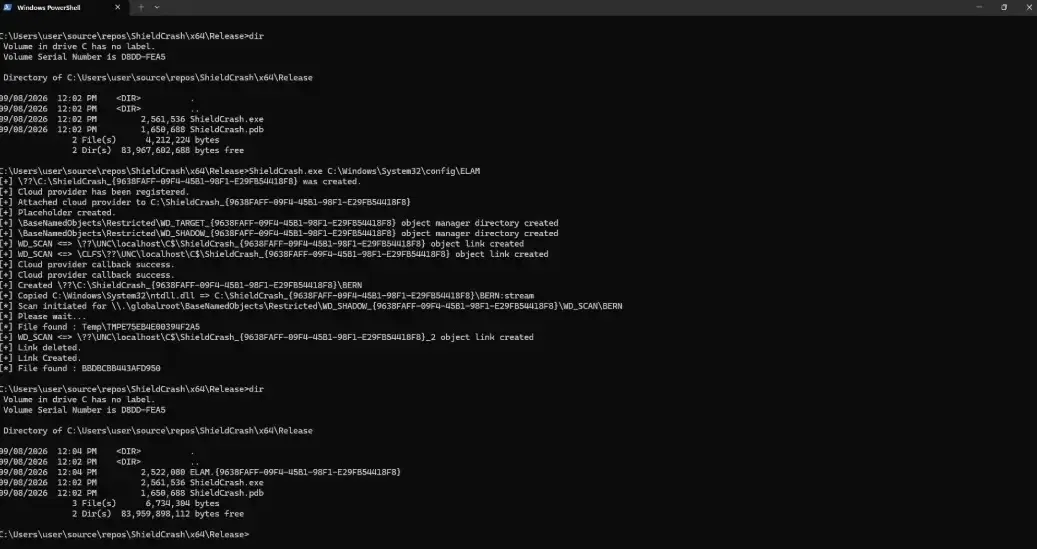
Репозиторият ShieldCrash включва C++ проектни файлове, DLL файл с име Warden.dll, ресурсни файлове и EICAR тестов архив. Файлът EICAR подсказва, че изследването може да засяга работния процес за откриване на зловреден код или обработка на файлове в Defender.
Въпреки това организациите трябва да избягват изпълнението на непотвърден публичен концептуален код на производствени крайни устройства, особено код, който взаимодейства с антивирусни услуги или привилегировани компоненти на Windows.
PoC за ShieldCrash в GitHub твърди, че корекцията за сигурност от Microsoft за ShieldBreak (CVE-2026-69414) не е успели да отстрани напълно основния проблем, позволявайки произволно четене на файлове като SYSTEM на актуализирани системи Windows.
Microsoft все още не е потвърдил публично новото заобикаляне, което остава твърдение на изследовател до независимото му възпроизвеждане или публикуване на бюлетин за сигурност от Microsoft. Предишният проблем се проследява като CVE-2026-69414, докато за новото заобикаляне все още няма асоцииран отделен CVE номер.
Защитниците трябва да наблюдават крайните устройства за съмнителни локални инструменти, които взаимодействат с пътищата за сканиране на Microsoft Defender, неочаквано създаване или зареждане на неподписани DLL файлове, необичайни опити за достъп до защитени файлове, както и дъщерни процеси или файлови операции, свързани с услугите на Defender.
Екипите по сигурността трябва също така да поддържат платформата Microsoft Defender и нейните дефиниции актуализирани, своевременно да инсталират бъдещи корекции за сигурност от Microsoft и да ограничават изпълнението на непотвърден код чрез политики за контрол на приложенията.