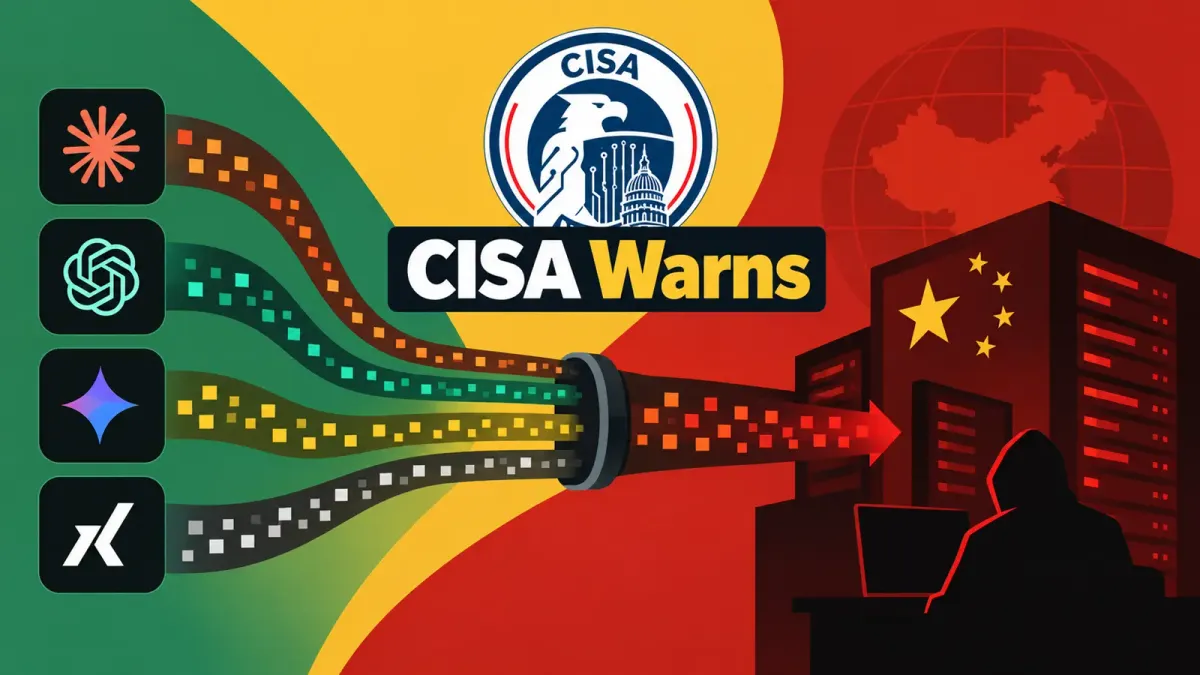
Нов доклад на правителството на САЩ изрази безпокойство относно мащабни опити за копиране на възможностите на водещи системи с изкуствен интелект.
Дейността не включва конвенционален зловреден код, а вместо това е фокусирана върху събирането на изходни данни от моделите в мащаб, който би могъл да ускори развитието на конкуриращи се системи за изкуствен интелект.
Твърдените кампании разчитат на огромни обеми от автоматизирани заявки, изпращани чрез интерфейси за програмиране на приложения (API), облачни услуги, агрегатори и прокси мрежи.
От CISA заявиха в доклад, споделен с Cyber Security News (CSN), че чрез събиране на отговори от напреднали AI модели, операторите биха могли да създадат синтетични набори от данни, предназначени да обучават други системи как да изпълняват подобни задачи.
Анализатори от Агенцията за киберсигурност и инфраструктурна сигурност (CISA), съвместно с NSA и FBI, заявиха, че базирани в Китай AI компании най-вероятно са извлекли милиарди токени чрез милиони взаимодействия от водещи американски модели от края на 2024 г. насам.
Докладът описва тази дейност като злонамерено промишлено дестилиране на знания, а не като обичайно изследване в областта на изкуствения интелект. Докладваното въздействие надхвърля неоторизирания достъп до единична платформа.
CISA предупреди, че извличането на способности за логическо мислене, писане на код, агентни функции и специфични за дадена област умения може да намали както разходите, така и необходимото време за разработване на конкурентни модели, което създава икономически опасения и рискове за националната сигурност за по-широката AI екосистема.
CISA предупреждава: Китайски компании за изкуствен интелект извличат милиарди токени
CISA посочи DeepSeek, Moonshot AI, Alibaba, MiniMax, StepFun и Z.AI като компании, участващи в кампании, насочени срещу варианти на Claude, GPT, Gemini и Grok.
Агенцията заяви, че операциите изглежда са извършени със знанието на китайското правителство, въпреки че докладът не претендира за директен правителствен контрол. Дестилацията на знания (knowledge distillation) по принцип е легитимен метод, при който по-малък модел се обучава от по-голям.
Безпокойството възниква, когато компании въз основа на твърденията получават защитени изходни данни от конкуренти в голям мащаб и след това използват тези резултати за имитиране на защитени възможности без разрешение, както е видяно в предишни доклади за мащабни атаки чрез AI дестилация.
Твърди се, че DeepSeek е провеждала организирана дейност по събиране от поне края на 2024 г. до средата на 2025 г., търсейки способности за логическо мислене, специализирана оптимизация, юридически функции и поддръжка при писане за своите модели R1 и V3.
От CISA заявиха, че публичните претенции на компанията относно разходите за обучение не отразяват пълната стойност на данните, получени чрез твърдяната дестилация. Moonshot AI беше свързана с широкоразпространена дейност от поне средата на 2025 г., включително твърдяното извличане на данни от Claude Fable 5 за Kimi-K3 и данни от GPT-4o за Kimi-K2.
Други докладвани цели включват функции за програмиране, математика, обучение с подкрепа (reinforcement learning) и софтуерно инженерство. В доклада се казва също, че Alibaba е използвала дестилация за подобряване на софтуерното инженерство, обслужването на клиенти, създаването на герои и работните процеси по обучение.
Отделни доклади вече бяха разгледали твърденията за неоторизирано извличане на модели на Claude, илюстрирайки как събирането на изходни данни от модели се е превърнало в основно безпокойство за доставчиците на изкуствен интелект.
Проксита и атаки чрез подсказки (Prompt Attacks)
Според CISA операциите са използвали „трансферни станции“ – сив пазар от API проксита, които могат да маскират потребителските метаданни и да помогнат на потребителите да заобикалят географски ограничения.
Тези посредници могат също така да скрият организацията, която прави заявките, правейки изолираните акаунти да изглеждат по-малко свързани, отколкото са в действителност.
Докладът описва пулове от акаунти, групови премиум абонаменти и автоматизирани системи за маршрутизиране, които могат да превключват между доставчици, когато контролът на достъпа се промени.
Той също така подчертава поведение като денонощна продължителна дейност, многократна употреба от множество локации, незабавно максимално използване от нови акаунти и координирано време на заявките през отделни канали.
Твърди се, че някои оператори са използвали инжектиране на подсказки (prompt injection) и заявки от тип jailbreak, за да принудят моделите да разкрият скрити вериги от логически съждения (chain-of-thought).
Това се различава от обикновените подсказки, тъй като целта е моделът да бъде манипулиран да изложи защитени вътрешни процеси – риск, разгледан и в материали относно техниките за атака чрез инжектиране на подсказки.
CISA призова доставчиците на изкуствен интелект да укрепят проверките на самоличността, да следят за необичайни съотношения между абонамент и използване, да прилагат ограничения на честотата на заявките (rate limits) и да водят логове на заявките за разследване.
Доставчиците трябва също така да споделят инфраструктурни и поведенчески сигнали с облачни платформи и API агрегатори, тъй като разпределена кампания може да не бъде видима само от една услуга.
Агенциите допълнително препоръчаха целеви промени в отговорите при високостепенни съмнения за злонамерени заявки, като например намаляване на точността на отговора или вариране на изходните данни, без да се уведомяват подозираните оператори.
Диференциалната поверителност (differential privacy), тестването в условна враждебна среда, по-строгият API контрол и мерките за ограничаване на инжектирането на подсказки могат да добавят слоеве на защита срещу опити за извличане.
В доклада на CISA не са предоставени традиционни индикатори за компрометиране (Indicators of Compromise), включително злонамерени IP адреси, домейни, хешове на файлове, злонамерени URL адреси или имена на файлове.