Securin обяви официалното пускане на пазара на Securin Platform — AI-нативна платформа за превантивно управление на експозицията (Preemptive Exposure Management), създадена да отговори на три въпроса, с които екипите по сигурност се борят всеки ден: Какво всъщност могат да експлоатират атакуващите? Какво трябва да коригираме първо? И наистина ли проработи намереното решение?
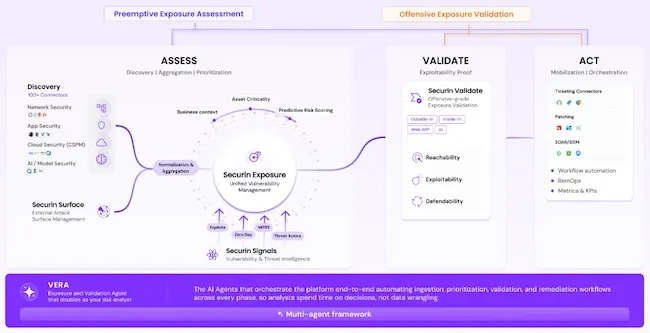
Платформата обединява откриването на повърхността за атака, разузнаването на уязвимости и заплахи, управлението на уязвимости, офанзивната валидация и отстраняването на уязвимости в един непрекъснат работен процес. Вместо да предоставя на екипите по сигурност поредния списък с уязвимости, подредени по степен на сериозност, Securin идентифицира експозициите и векторите на атака, които създават реален риск, помага на екипите да ги приоритезират и отстранят и извършва повторна проверка на защитите, за да потвърди, че пътят към компрометиране наистина е затворен.
Идеята е проста: спрете да преследвате теоретични рискове и изградете защита, която можете да потвърдите. Екипите по сигурност са прекарали години в събиране на повече констатации, отколкото могат да обработят: повече скенери, повече табла за управление, повече потоци от данни за заплахи и повече тикети. Но сама по себе си оценката за сериозност на една уязвимост не показва дали даден атакуващ може да достигне до нея, да я свърже с други слабости или вече я експлоатира активно.
В същото време опитите да се експлоатира всяка потенциална слабост в реална производствена среда са нито практични, нито отговорни.
Securin е изградена около тази разлика. Където дадена експозиция може да бъде безопасно валидирана, платформата доказва дали даден вектор на атака работи. Където директната експлоатация не е подходяща, Securin използва разузнавателни данни за реални заплахи и уязвимости, за да определи какво заслужава внимание. Резултатът е приоритетизиране въз основа на доказателства за поведението на атакуващите, а не само на оценки за сериозност.
„На киберпрестъпника не му е необходимо всяка експозиция да бъде уязвима. Трябва му само един работещ път“, заявява д-р Сринивас Мукамала, главен изпълнителен директор на Securin. „Нашата работа е да открием този път преди тях, да докажем, че е реален, и да потвърдим кога е затворен. А когато директната валидация не е подходяща, използваме разузнавателни данни за това какво всъщност правят атакуващите в реална среда. Обединяването на тези две неща – доказателства, където можем да ги получим, и реално разузнаване навсякъде другаде – е това, което прави Securin различна.“
От откриване на уязвимост до доказване на нейното отстраняване
Повечето инструменти за киберсигурност се справят само с една част от управлението на експозицията, оставяйки на екипите по сигурност сами да свързват констатациите, разузнаването на заплахи, валидацията и коригирането на уязвимостите.
Платформата Securin обединява тези функции:
- Securin Surface открива неизвестни, неуправлявани и забравени активи, свързани с интернет, от гледна точка на атакуващия.
- Securin Signals използва разузнавателни данни за уязвимости и заплахи, за да идентифицира какво превръщат в оръжие и експлоатират киберпрестъпниците в реалния свят.
- Securin Exposure обединява констатации от скенери, облачни среди, крайни устройства, сигурност на приложенията и други системи в единна приоритетизирана опашка за отстраняване.
- Securin Validate безопасно тества реални вектори на атака, за да определи дали експозициите наистина могат да доведат до компрометиране, след което тества повторно внесените корекции, за да потвърди, че тези пътища са затворени.
- Securin VERA, мултиагентната AI рамка на Securin, свързва процеса между откриването, приоритетизирането, валидацията и коригирането, намалявайки ръчните прехвърляния между инструменти и екипи.
- Securin Assure предоставя управлявани услуги за управление на уязвимости и тестове за проникване (пентестване) за организации, които се нуждаят от допълнителен капацитет.
Взети заедно, модулите на платформата създават непрекъснат цикъл: откриване → приоритетизиране → валидация → коригиране на уязвимостта → повторна проверка.
Целта не е да се генерира поредната камара от констатации за сигурност. Целта е да се даде на всяка експозиция ясна следваща стъпка — или валидирана и отстранена, или приоритетизирана чрез доказателства за това как действат злонамерените субекти в реалния свят.
„Констатация, маркирана като „разрешена“, не означава задължително, че експозицията е изчезнала или че бизнесът е по-защитен“, казва Хитеш Капур, главен продуктов директор в Securin. „Екипите по сигурност трябва да знаят разликата между нещо, което просто е отметнато от списък, и нещо, за което наистина сме доказали, че вече не осигурява път към компрометиране. Securin им предоставя точно тези доказателства.“
- Securin