Киберпрестъпниците разширяват обхвата на зловредния софтуер за кражба на информация (infostealers), като се насочват към локалните данни, създадени от AI агенти за програмиране.
Тази промяна излага на риск токени за достъп, запазени връзки, истории на подканите (prompts) и записи на проекти на вече инфектирани компютри. Тази активност не сочи към новооткрита уязвимост в Claude, Cursor или Codex.
Вместо това тя показва как киберпрестъпниците адаптират познати софтуери за кражба на данни, за да събират ценни файлове, съхранявани в предвидими локални папки — притеснение, подчертано и в доклади за кражба на сесии в Claude, свързани с браузърен достъп до акаунти. Анализатори от Gen Digital идентифицираха разширяващите се правила за събиране на данни след изследване на скорошна активност на зловреден софтуер.
От Gen Digital заявяват в доклад, споделен с Cyber Security News (CSN), че разкритията засегат локално инсталирани агенти за разработка, а не директно компрометиране на AI модел или агент.
Въздействието може да се разпростре далеч извън рамките на един платен акаунт. Откраднатият архив може да предостави на киберпрестъпниците както многократно използваем начин за вход в акаунта, така и необходимия контекст за идентифициране на чувствителни проекти, свързани услуги и лица, подходящи за последващи измами или фишинг атаки.
Хакери атакуват AI агентите Claude, Cursor и Codex
За период от три месеца Gen Digital регистрира засичания на Amatera и Remus сред десетки хиляди защитени потребители на Windows.
Amatera се фокусира върху данни, свързани с Cline и Continue, докато Remus се насочва към Claude, Cursor и OpenCode, което показва, че данните от агентите са навлезли в по-широката икономика на зловредния софтуер за кражба на информация.
CallbackBeaver също добави Cursor и Claude към своя обхват за събиране на данни, като за 30-дневен период са засечени над 5000 проби.
BeeStealer, STG Stealer, HydraStealer, APEX Stealer и Otter Stealer илюстрират колко бързо се разпространява тази техника, докато ориентираният към macOS Djinn Stealer се свързва с Claude, Codex, Gemini, Cline, OpenCode и Kilo.
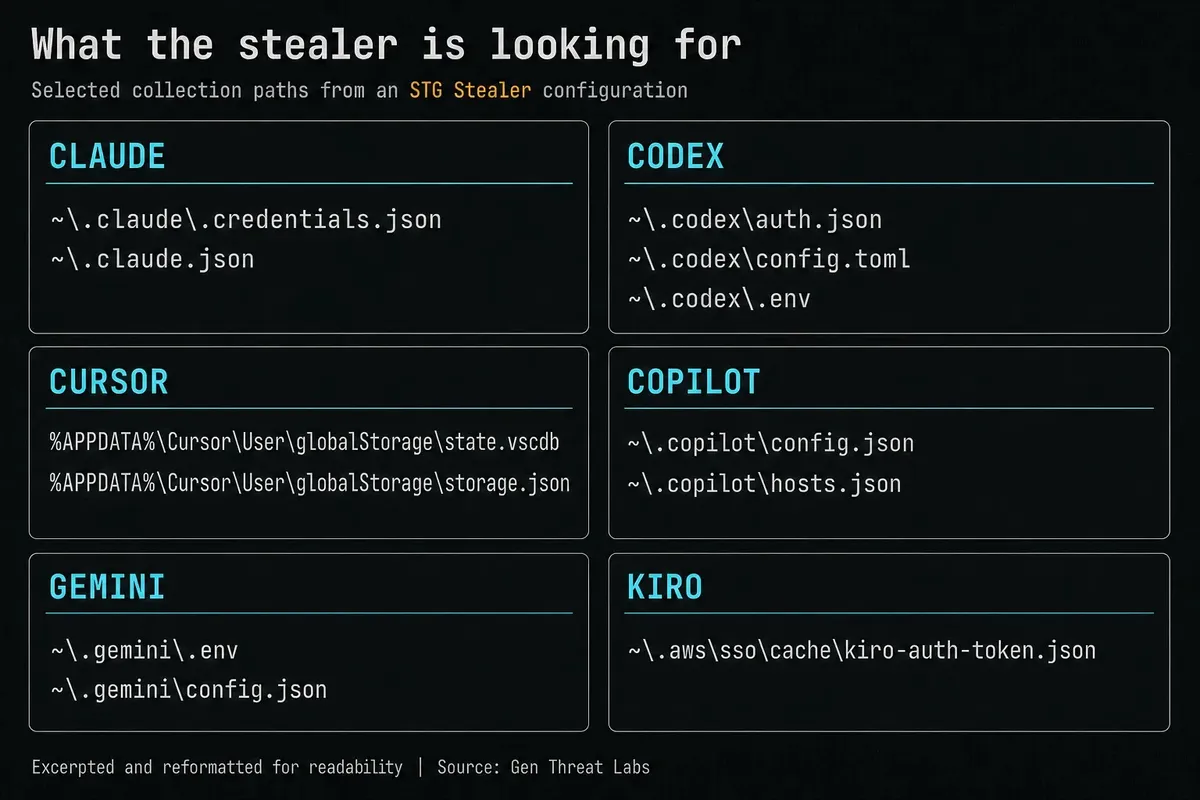
Не е задължително киберпрестъпниците да пренаписват злонамерения код, за да добавят нов популярен инструмент. Много софтуери за кражба на данни използват дистанционно управлявани правила, които указват папки, имена на файлове, бази данни, разширения и лимити за търсене, така че добавянето на нова цел може да се равнява просто на актуализация на конфигурацията, доставена до вече компрометирани машини.
Това ниско препятствие е от значение, тъй като локалната директория на даден агент може да съдържа много повече от настройки. Екипите по сигурност, изследващи артефакти от AI агенти, трябва да разглеждат файловете за автентикация, базите данни с разговори, данните за скорошни проекти и настройките на свързаните услуги като високоценни крайни ресурси, наред с браузърните профили и идентификационните данни за облачни интерфейси с команден ред.
Откраднатите токени разкриват контекста на работата
Някои агенти съхраняват токени за достъп (access tokens) или токени за опресняване (refresh tokens) локално, за да избегнат изискването за нов вход при всяка сесия. Откраднат токен за достъп може да позволи на атакуващ да използва акаунта до изтичането му, а токенът за опресняване понякога може да удължи този прозорец, позволявайки злоупотреба с платени API услуги или препродажба на работещ достъп.
Конфигурациите на MCP могат допълнително да увеличат риска. Тези файлове могат да съдържат крайни точки (endpoints), заглавни части (headers), променливи на средата, API ключове или други детайли за автентикация към външни инструменти, което означава, че повторно използваемите тайни могат да изложат на риск среди за управление на изходния код, тикетинг системи, бази данни, облачни ресурси или услуги за съвместна работа, свързани с агента.
Историите на подканите и транскриптите са също толкова полезни за атакуващите. Разработчиците често използват асистенти за преглед на код, анализ на логове и разрешаване на инциденти, а техните чатове могат да разкрият изходен код, вътрешни имена на хостове, имена на хранилища (repositories), детайли за внедряване или тайни, поставени по време на отстраняване на проблеми.
Свързаните уязвимости в сигурността на MCP показват защо свързаните инструменти изискват внимателен надзор. Организациите трябва да инвентаризират използваните агенти, да прегледат какво съхраняват те локално и да използват защитено от операционната система съхранение на идентификационни данни, където е възможно.
Те трябва да държат пароли, частни ключове, API тайни и данни за клиенти извън подканите, да предоставят на свързаните инструменти само необходимите разрешения и да предпочитат кратковременни токени с ограничен обхват.
След съмнение за инфекция със зловреден софтуер за кражба на данни, екипите по реагиране трябва да работят от чисто устройство, за да прекратят AI сесиите, да ротират API ключовете и другите свързани идентификационни данни, да прегледат активността в акаунта и да определят дали локалните разговори са изложили на риск фирмена информация.
Многофакторната автентикация остава важна, но тя може да не предотврати повторното използване на токен, който вече е бил копиран от зловреден софтуер. Потребителите трябва също така да поддържат крайните устройства и приложенията актуализирани и да избягват инструкции от тип ClickFix или FakeCaptcha, пиратски софтуер и неофициални инсталационни файлове, които са чести Rout-ове за доставка на infostealers.
Екипите, внедряващи агенти за програмиране в голям мащаб, могат да приложат поуките от пропуските при одобряването на AI агенти, като прегледат доверените проекти, връзки и граници на достъп, преди те да се превърнат в пряк път за атакуващия. Насочването към тези среди най-вероятно ще нараства с разширяването на внедряването им на работното място.