Хакери използват Google Sheets като необичаен контролен канал в кампания за кражба на криптовалута. Операцията превръща познатата браузърна сесия в място за изпълнение на зловреден код, вместо да инсталира конвенционална програма на компютъра на жертвата.
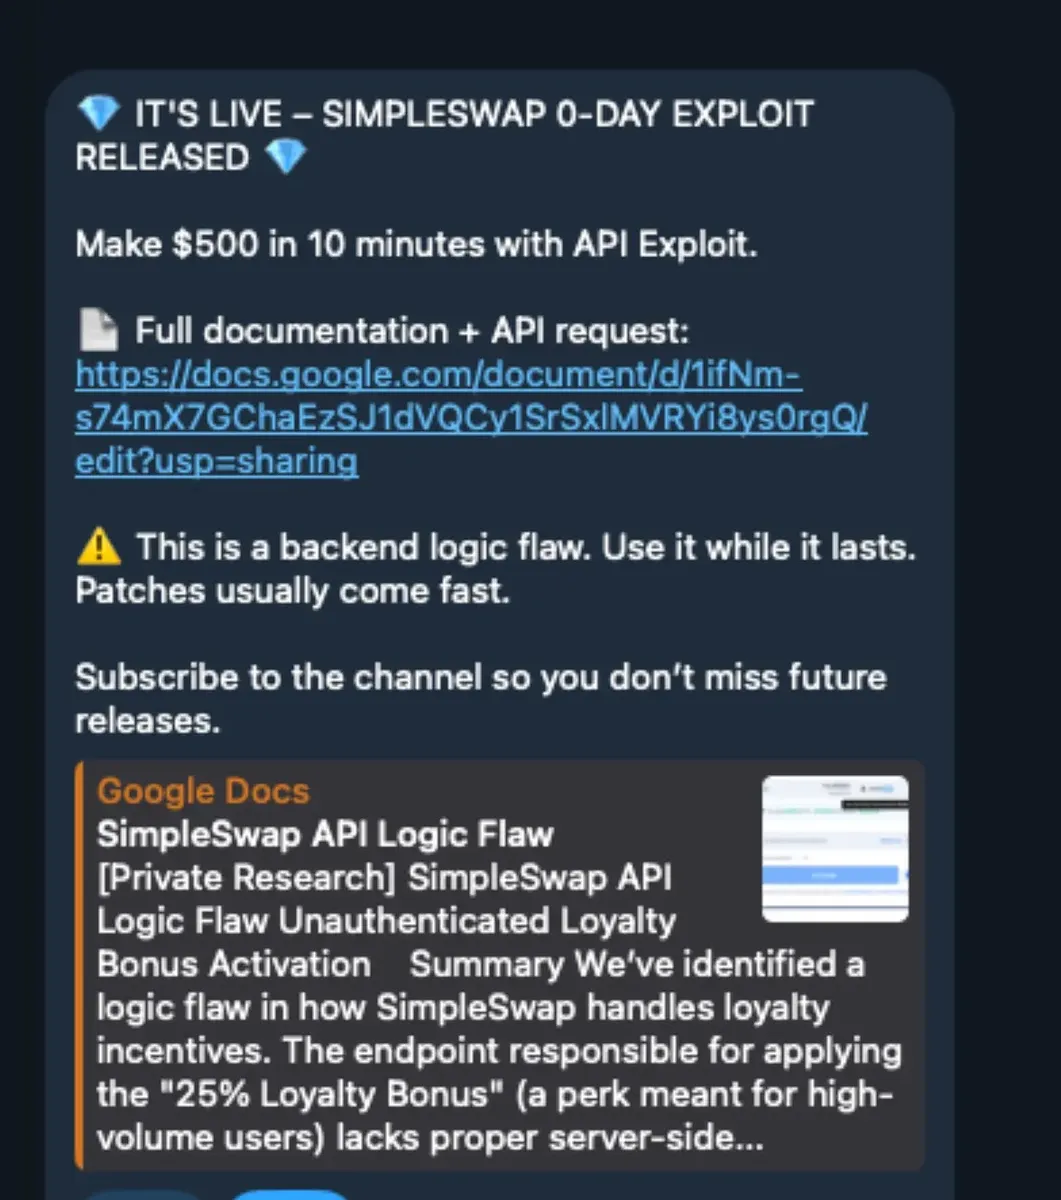
Атакуващите разпространяват фалшив доклад, твърдейки, че разкриват доходоносни уязвимости в платформи за обмен на криптовалути. На жертвите се казва да поставят JavaScript в адресната лента на Chrome или да го добавят към разширение за браузър, позволявайки на кода да се изпълнява на сайта за търговия, който посещават.
Кампанията започва с примамки в стил ClickFix през октомври 2025 г. и внедрява Visualization API на Google през март 2026 г.
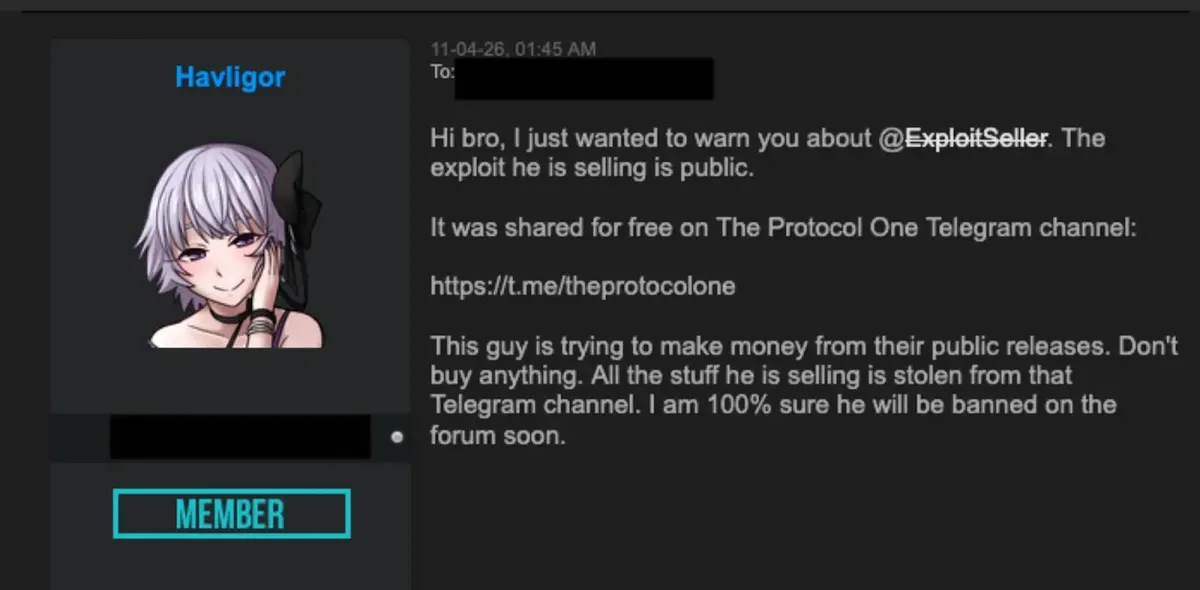
Изследователите откриха съобщения в Telegram, DarkForums, имейли и сайтове за споделяне на текст (paste сайтове), насочени към хора с интерес към търговия, програмиране, хакване и бързи финансови печалби. Резултатът е подмяна на адреса на портфейла в момента, в който потребителят възнамерява да направи депозит.
От Cisco Talos заявиха в доклад, споделен с Cyber Security News (CSN), че са идентифицирали 49 биткойн адреса, използвани от операцията; 24 от тях са получили общо 0,159 BTC на стойност около 10 000 долара в началото на август 2026 г., въпреки че реалната обща сума може да е по-висока.
Хакери злоупотребяват с Google Sheets
Тази кампания променя познатата формула на ClickFix. Вместо да искат от потребителя да отвори диалоговия прозорец Run или терминал, примамката ги кара да модифицират браузъра си. По този начин заявките за следващия етап на атаката могат да изглеждат като обикновен трафик към доверена услуга на Google.
Първата примамка описва измислен дефект в API, за който се твърди, че носи около 38 процента по-високи печалби в SwapZone. По-късна версия твърди, че функция за лоялност на SimpleSwap може да предостави 25 процента бонус, след което инструктира потребителите да инсталират Tampermonkey и да поставят зареждащ скрипт (loader).
Тази еволюция повтаря начина, по който скорошните кампании за разпространение чрез ClickFix разчитат на самия човек да извърши опасното действие.
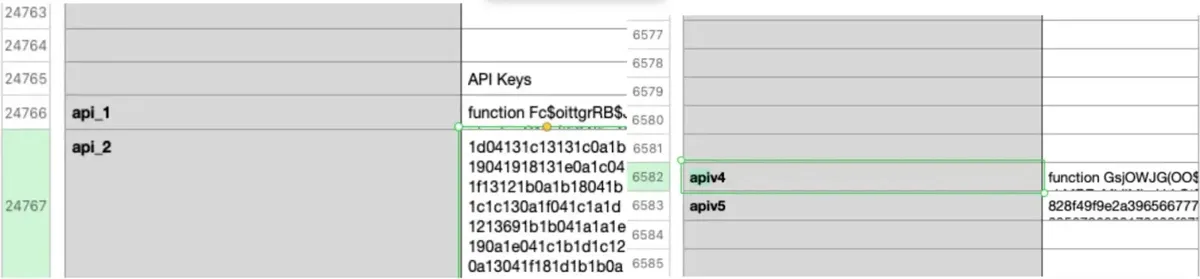
Тук зареждащият модул извлича скрит, кодиран JavaScript от клетки в публично публикуван документ в Google Sheets с помощта на Visualization API, съединява кода и го инжектира в активната страница.
Злонамереният код се държи като уеб скимър. Той следи страницата за трансакции, променя показаните адреси за депозит, прихваща уеб отговори, съдържащи данни за портфейли, и заменя копираните в клипборда адреси с алтернативни, контролирани от атакуващия.
Той също така добавя фалшива информация за бонуси, за да направи трансакцията да изглежда по-привлекателна. Версията, базирана на разширение, дава на нападателите допълнително предимство: персистентност. Всеки път, когато мишената се върне на избрания сайт за търговия, зареждащият скрипт може да сглоби и да вмъкне зловредния код отново.
Операторите също така промениха конфигурацията на своите таблици и хостинг след опитите за спиране на кампанията, което прави простото прекъсване краткотрайно. Опасността се простира отвъд търговията с криптовалути.
Компрометирано разширение, уеб зависимост или приложение за клиенти биха могли да използват подобни трикове от страна на браузъра за тиха модификация на формуляри или информация.
Злоупотребата с разпознаваеми онлайн услуги наподобява използването на надеждни огледални сайтове при ClickFix, където авторитетен хост може да направи вредоносната страница да изглежда по-малко подозрителна.
Защита срещу примамки, базирани на браузъра
Потребителите трябва да приемат всяко онлайн твърдение за таен търговски бонус, експлойт или специален достъп до API като предупредителен знак. Никой уебсайт не би трябвало да изисква от посетителите да поставят код в адресната лента, конзолата за разработчици, терминала или разширение на браузъра, за да отключат легитимна функционалност.
Този случай също така затвърждава уроците от атаките с фалшиви страници за верификация, при които убедително съобщение прехвърля изпълнението върху жертвата. Преди да изпратят средства, потребителите трябва да сравнят адреса, показан на екрана, с адреса, копиран в клипборда, и да го потвърдят чрез доверен канал.
Организациите трябва да контролират разширенията на браузъра според ролите и да ограничават браузърните функции от ниво разработчик там, където те не са необходими.
Екипите по сигурност трябва да разследват необичайни заявки към Google Docs от браузърни сесии без нормална дейност с документи, особено след като служител е посетил ненадеждни форуми или връзки.
Собствениците на уеб приложения трябва да тестват външния код и да премахват необясним, силно обфускиран JavaScript. Методите на кампанията се припокриват с техниките на браузърно-базирания ClickFix, но използването на публични електронни таблици показва защо мрежовото доверие само по себе си не е достатъчно, за да се прецени дали дадена уеб заявка е безопасна.
Обучението трябва да се съсредоточи върху поведението, а не само върху блокираните домейни. Служителите и клиентите се нуждаят от ясни насоки, че копирането на код от документ, съобщение или страница за „изследване“ на търговията може да предаде контрола над браузърната сесия на атакуващия, дори когато крайната дестинация изглежда като добре позната услуга.
Индикатори за компрометиране (IoCs):
| Тип | Индикатор | Описание |
|---|---|---|
| Домейн | docs.google[.]com | Документи и таблици, хоствани в Google, са използвани за примамки и извличане на зловреден код чрез Visualization API |
| Домейн | paste[.]sh | Хоствани скриптове за зареждане на JavaScript от първи етап, използвани в кампанията |
| URL | https[:]//paste[.]sh/dQfdExjo#AqjB4BBt]lwLt2NKrlC0x8J9O | URL адрес на paste сайт, разпространяван за зареждащия скрипт, базиран на Tampermonkey |
| Домейн | SwapZone[.]io | Сайт за търговия с криптовалути, таргетиран от първоначалната версия на примамката |
| Домейн | SimpleSwap[.]io | Сайт за търговия с криптовалути, таргетиран от по-късната примамка, базирана на Tampermonkey |
| Име на файл | API Logic Flaw | Име, използвано за измамния документ-примамка в Google Docs |
| Инструмент или услуга | Obfuscator[.]io | Услуга за обфускация на JavaScript, чиито модели бяха наблюдавани в проби от зловредния код |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно резолвване или хипервръзки. Възстановявайте ги само в контролирани платформи за анализ на киберзаплахи като MISP, VirusTotal или вашата SIEM система.