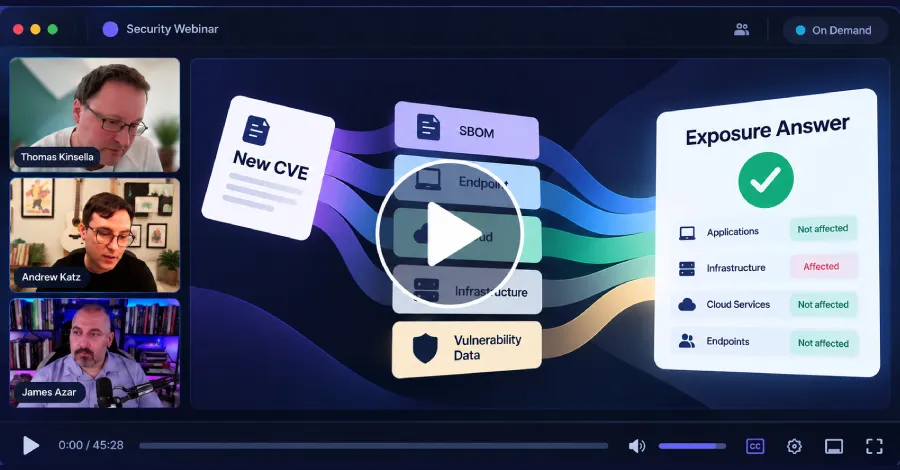
Разкрита е сериозна уязвимост. Сигналът пристига незабавно. След това идва по-рудният въпрос: В действителност засегнати ли сме?
За много екипи по сигурност отговорът на този въпрос означава преминаване между скенери за уязвимости, инструменти за крайни точки, облачни инвентаризационни списъци, SBOM, хранилища и данни от приложения, за да съберат достатъчно контекст за действие.
Тъй като изкуственият интелект ускорява откриването и изследването на уязвимости, това забавяне има все по-голямо значение. Предизвикателството вече не е просто да се открият уязвимостите. То е да се намали времето между оповестяването, оценката на риска и отговора.
Регистрирайте се сега за следващия ни експертен уебинар на живо „Изпреварването на атаките в ерата на изкуствения интелект започва с по-бърз отговор“, за да видите как екипът по сигурност на Tines се справя с този проблем.
Вижте как Tines създаде по-бърз изглед за оценка на рисковете
В този уебинар съоснователят и главен търговски директор на Tines Thomas Kinsella и старши инженерът по операции по сигурността Andrew Katz ще покажат как техният екип по сигурност обединява множество източници на данни за експозиция в един интерактивен изглед.
Сесията опфаща как екипите могат да свържат:
- SBOM данни с уязвими пакети
- данни от крайни точки с инсталирани приложения и версии
- облачен инвентар със засегнати ресурси
- данни за уязвимости със системите, за които те наистина имат значение
Целта е проста: по-бърз преход от „нов CVE“ към „това ни засяга“ или „това не ни засяга“.
Вместо ръчно да изграждат тази картина всеки път, когато се появи уязвимост, екипите могат да създават повторими работни процеси, които улавят съответния контекст и правят оценката на риска по-лесна.
Присъединете се към уебинара, за да видите таблото за експозиция в действие и как Tines свързва данните за сигурност с по-бърз процес за вземане на решения.
Къде е мястото на изкуствения интелект и къде той не трябва да се използва
Уебинарът разглежда също как Tines комбинира анализа, подпомогнат от изкуствен интелект, с детерминистична автоматизация.
Изкуственият интелект може да помогне на екипите да анализират сложни входни данни и да изграждат работни процеси по-бързо. След като тези работни процеси бъдат прегледани и одобрени, предвидимата автоматизация може да се справи с повторимото изпълнение, без да кара аналитиците да минават през едни и същи ръчни стъпки всеки път.
За екипите по управление на уязвимости, SecOps, облачна сигурност и AppSec ползата е практична: по-малко време за събиране на доказателства, по-бързи отговори и по-кратък път към действие.
Следващата важна уязвимост няма да пристигне с карта на местата, където тя съществува във вашата среда. Вашите инструменти може вече да съдържат отговора.
Регистрирайте се за „Изпреварването на атаките в ерата на изкуствения интелект започва с по-бърз отговор“, за да видите как Tines изгради по-бърз начин за откриването му.