Банковите измами в Android навлизат в изключително заблуждаваща фаза. Атакуващите използват зловреден софтуер, който копира целеви банкови приложения в скрит служебен профил (work profile) на Android, отделяйки измамната сесия от предупредителните сигнали, видими на телефона.
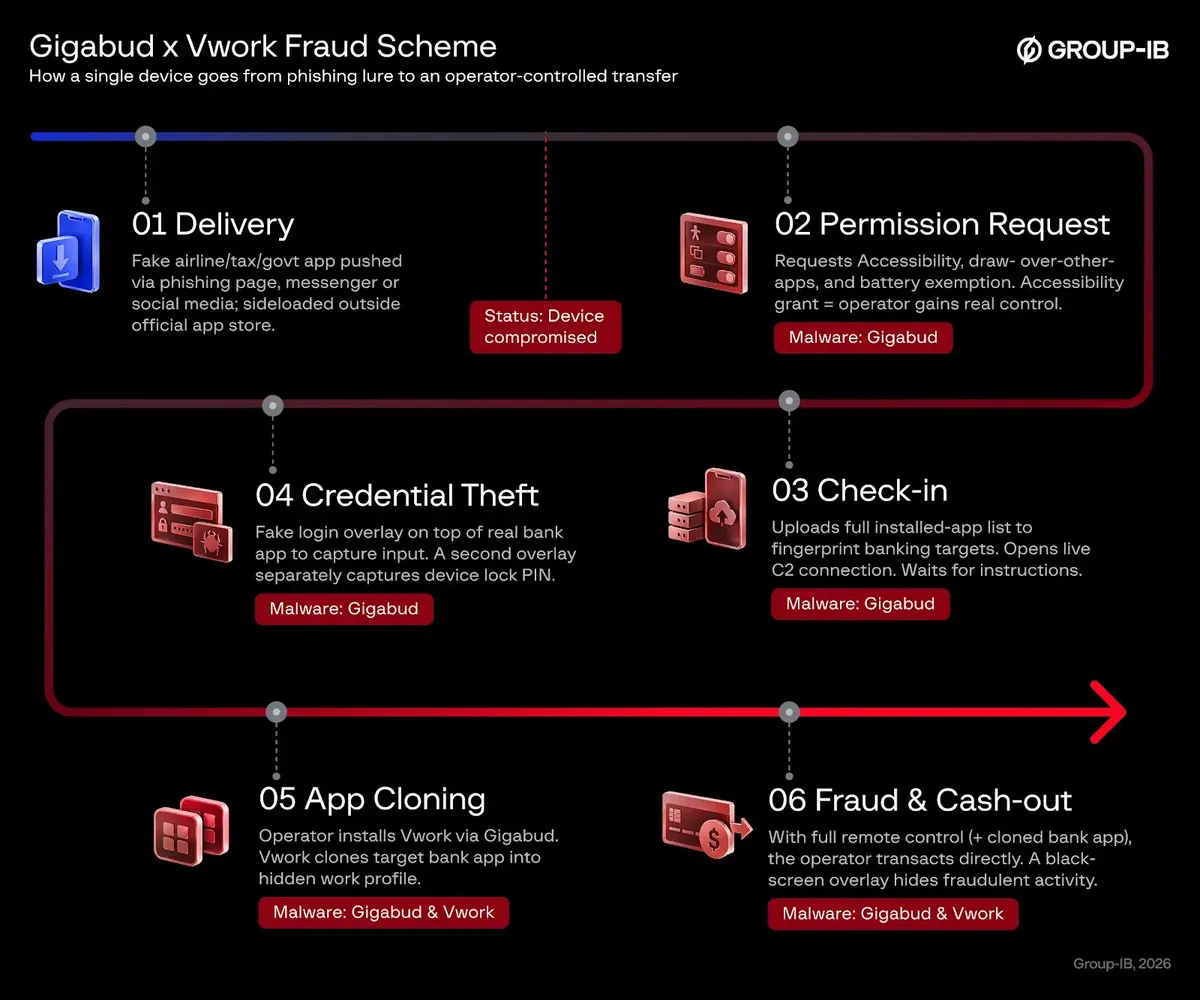
Операцията започва с Gigabud – троянски кон за отдалечен достъп (RAT) за Android, активен от 2022 г. Жертвите биват подмамвани чрез фишинг сайтове, приложения за съобщения или публикации в социалните мрежи да инсталират от неофициални източници (sideloading) фалшиви приложения на авиокомпании, данъчни или държавни институции, докато изтеглянето на фалшиви банкови приложения може да превърне легитимен бранд в капан.
Анализаторите от Group-IB идентифицираха Vwork – модифицирана версия на инструмента за клониране с отворен код Shelter, появяваща се минути след заразяване с Gigabud заедно с подправени банкови приложения.
Изследователите свързват дейността с GoldFactory и са открили съвместими образци, насочени срещу Бразилия, Колумбия, Египет, Индонезия, Лаос, Мексико, Мароко, Филипините, Тайланд, Турция и държава – членка на Съвета за сътрудничество в Персийския залив.
От Group-IB заявяват в доклад, споделен с Cyber Security News (CSN), че от февруари до юли 2026 г. изследователите са наблюдавали около 1469 компрометирани устройства и 1281 потенциално компрометирани профила в Индонезия, с прогнозни загуби от приблизително 960 939 долара.
Тези цифри отразяват само наблюдаваната активност, а не пълния мащаб, но показват защо кампаниите с банкови троянци за Android остават сериозен повод за притеснение.
Хакери клонират банкови приложения в скрити служебни профили в Android
Gigabud първоначално изисква достъп до услугите за достъпност (Accessibility access), разрешение за показване върху други приложения и изключение от режимите за пестене на батерията. Ако жертвата се съгласи, операторите могат да контролират устройството от разстояние, да извличат списък с инсталираните приложения, да поставят фалшиви екрани за вход върху реални банкови приложения и да прихващат кода за заключване на екрана на устройството.
Следващият етап е прост, но ефективен. Операторът инсталира Vwork, който създава изолиран служебен профил и клонира банково приложение в него. В потвърден случай в Индонезия клонираното приложение е било фалшива версия на банково приложение.
Android поддържа приложенията в отделни профили изолирани. Тази граница е предназначена да защитава служебните и личните данни, но атакуващите я използват, за да направят банковата сесия да изглежда напълно нова.
Сигнал за сигурност, свързан със зловреден софтуер в личния профил, може да не последва клонираното приложение в служебния профил. След това операторът може да извършва трансакции през изглеждащия „чист“ профил, като същевременно крие активността зад черен екран.
Банката може да регистрира нова среда вместо вече маркирания личен профил, което отслабва връзката между риска на устройството и измамния превод. Подобни скрити атаки за отдалечен контрол в Android демонстрират как функциите за управление могат да бъдат скрити от жертвите.
Vwork намалява видимите следи. Иконата му за стартиране е скрита, а функциите за клониране могат да се контролират от друго приложение. Gigabud включва команди за инициализиране на Vwork, клониране на приложение и качване на списъка с клонинги, което показва, че инструментите са проектирани да работят заедно.
Разпространение чрез фишинг и защитни сигнали
Ранен предупредителен знак е неочакваното създаване на изолиран служебен профил на потребителски телефон. Банково приложение, инсталирано в множество профили, почти празен профил или втора подозрителна инсталация малко след това следва да повишат нивото на риск.
За потребителите съветът е ясен: инсталирайте приложения само от официални магазини, отхвърляйте заявки за достъпност (Accessibility) от приложения, които не са реални помощни инструменти, и използвайте втори фактор за банкиране, който не зависи от SMS. Суров инсталационен файл за приложение, изпратен през чат, не е легитимен канал за разпространение от страна на банка.
Банките и доставчиците на дигитални портфейли трябва да обвързват входните сесии с надеждни устройства, да анализират необичайни действия в рамките на сесията и да блокират високорискови трансакции, когато неразпознато приложение има активен достъп до функциите за достъпност. Засичането трябва да комбинира сигнатури с поведенчески анализ, вместо да се разчита само на единично предупреждение за зловреден софтуер.
Този случай подчертава по-широка промяна при мобилните измами. Атакуващите комбинират социално инженерство, припокриващи екрани (overlays), отдалечен достъп и функции на Android, предназначени за легитимно разделяне на данни. Зловредният софтуер за кражба на банкови PIN кодове показва как наслагванията и контролът върху устройството могат да мащабират финансовите кражби.
Основният извод е, че чисто изглеждащата банкова сесия не винаги означава чисто устройство. Екипите по сигурността трябва да третират неочакваното създаване на служебни профили, дублирането на приложения между профилите и злоупотребата с права за достъпност като взаимосвързани предупредителни знаци.
Този подход може да разкрие пътя на измамата, преди трансакцията да бъде завършена. Той също така помага на екипите да разграничат обичайната служебна употреба от координираното превземане на профили, преди средствата да напуснат сметката по време на спешни разследвания на финансови измами.
Индикатори за компрометиране (IoCs):-
| Type | Indicator | Description |
|---|---|---|
| SHA-256 | b769721621aed0418b193e4a00e51bc772c8383a4149d23a5425b13475e2d501 | Gigabud sample |
| SHA-256 | ae6f6eeba2bd4cc948d24610d9447986e52f913f4b5ff960ddea26075ff621ae | Gigabud sample |
| SHA-256 | 4fff28eecc0ab6303e4948df77671009dda5b93ed3d1cead527b02d1317426bc | Gigabud sample |
| SHA-256 | 112fefc9348fa4acbb82d54d9688c96dd5671bcb2e6288c1f7f384baa8d2fdcf | Gigabud sample |
| SHA-256 | 9ca27df7938f12794bab0847434482955ca9adea714a34afd315c7a7be522611 | Gigabud sample |
| SHA-256 | 1f5d99864564c088a3260e54ad1728a3eadc0b509386cae200993b33673b343c | Gigabud sample |
| SHA-256 | 0710ca983741bf6a95db1b6960c1985e45b10f276e5b26f4fae3157db283d1f3 | Vwork sample |
| SHA-256 | 66499653c0fff78d81db5dc319b9aaa0288dc5d76f555a5eba73660c0ee810eb | Modified banking application sample |
| SHA-256 | 61274cf9f49e04e559b267d18617d352c48ba3b1f453773ee9f30e5a4e25dbbc | Modified banking application sample |
| Android package | net.yy.vwork | Vwork package identifier referenced by Gigabud samples |
Забележка: IP адресите и домейните са умишлено неутрализирани (напр. [.]), за да се предотврати случайно разрешаване на имена или препращане чрез хипервръзки. Възстановете ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.